Inteligentne rozwiązanie PAM nowej generacji
Kompleksowe zarządzanie dostępem uprzywilejowanym jest wdrażane w ciągu kilku godzin.
Zaawansowana analiza behawioralna oparta na sztucznej inteligencji umożliwia Fudo PAM automatyczne neutralizowanie zagrożeń podczas sesji, egzekwowanie zasad Zero Trust oraz łatwe skalowanie zgodności z przepisami.
Bezagentowa architektura bramy Fudo PAM zapewnia kontrolę nad całą infrastrukturą, bezpieczne przechowywanie poświadczeń oraz pełną widoczność kluczowych zasobów, bez zakłócania pracy systemów i bez skomplikowanego wdrażania oprogramowania.
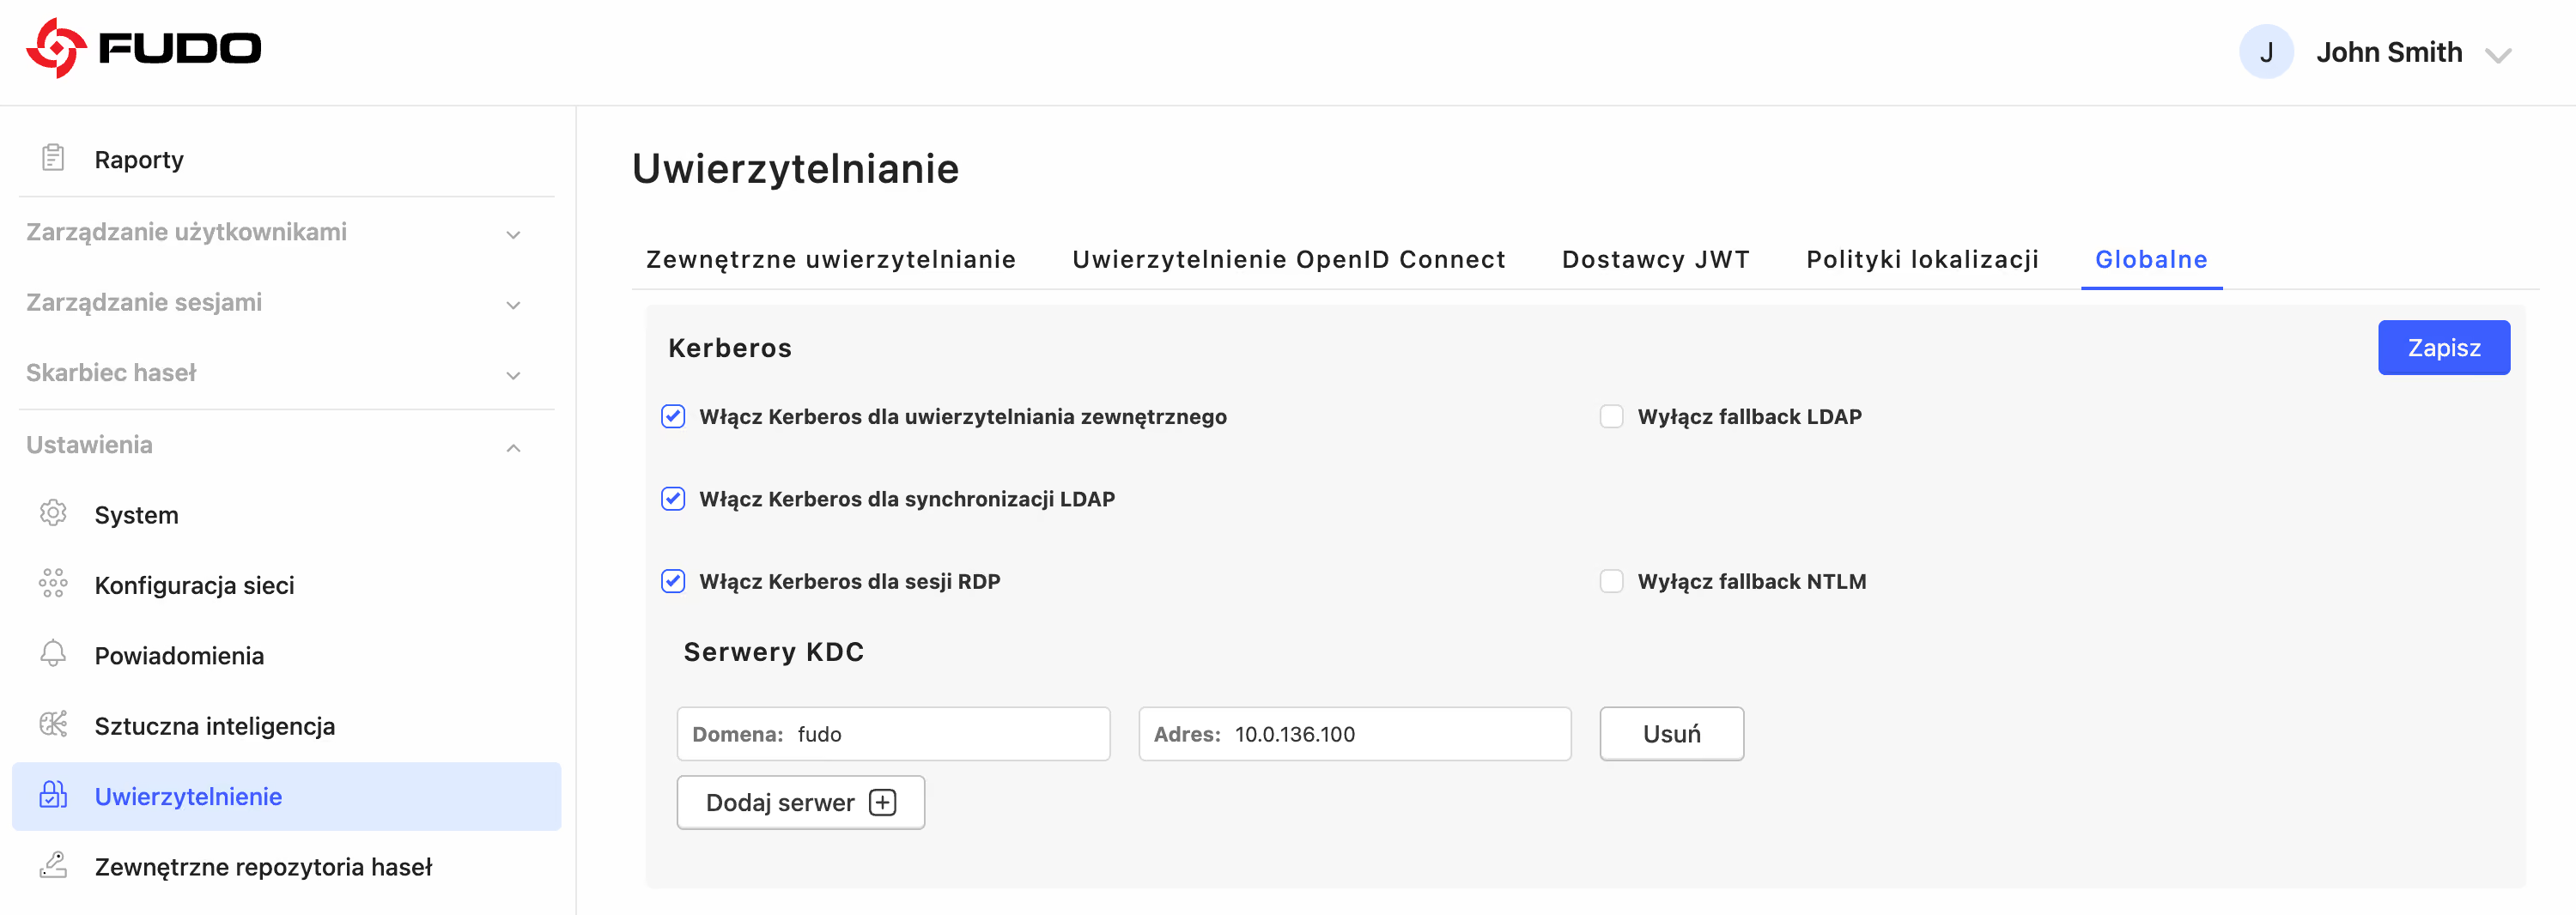
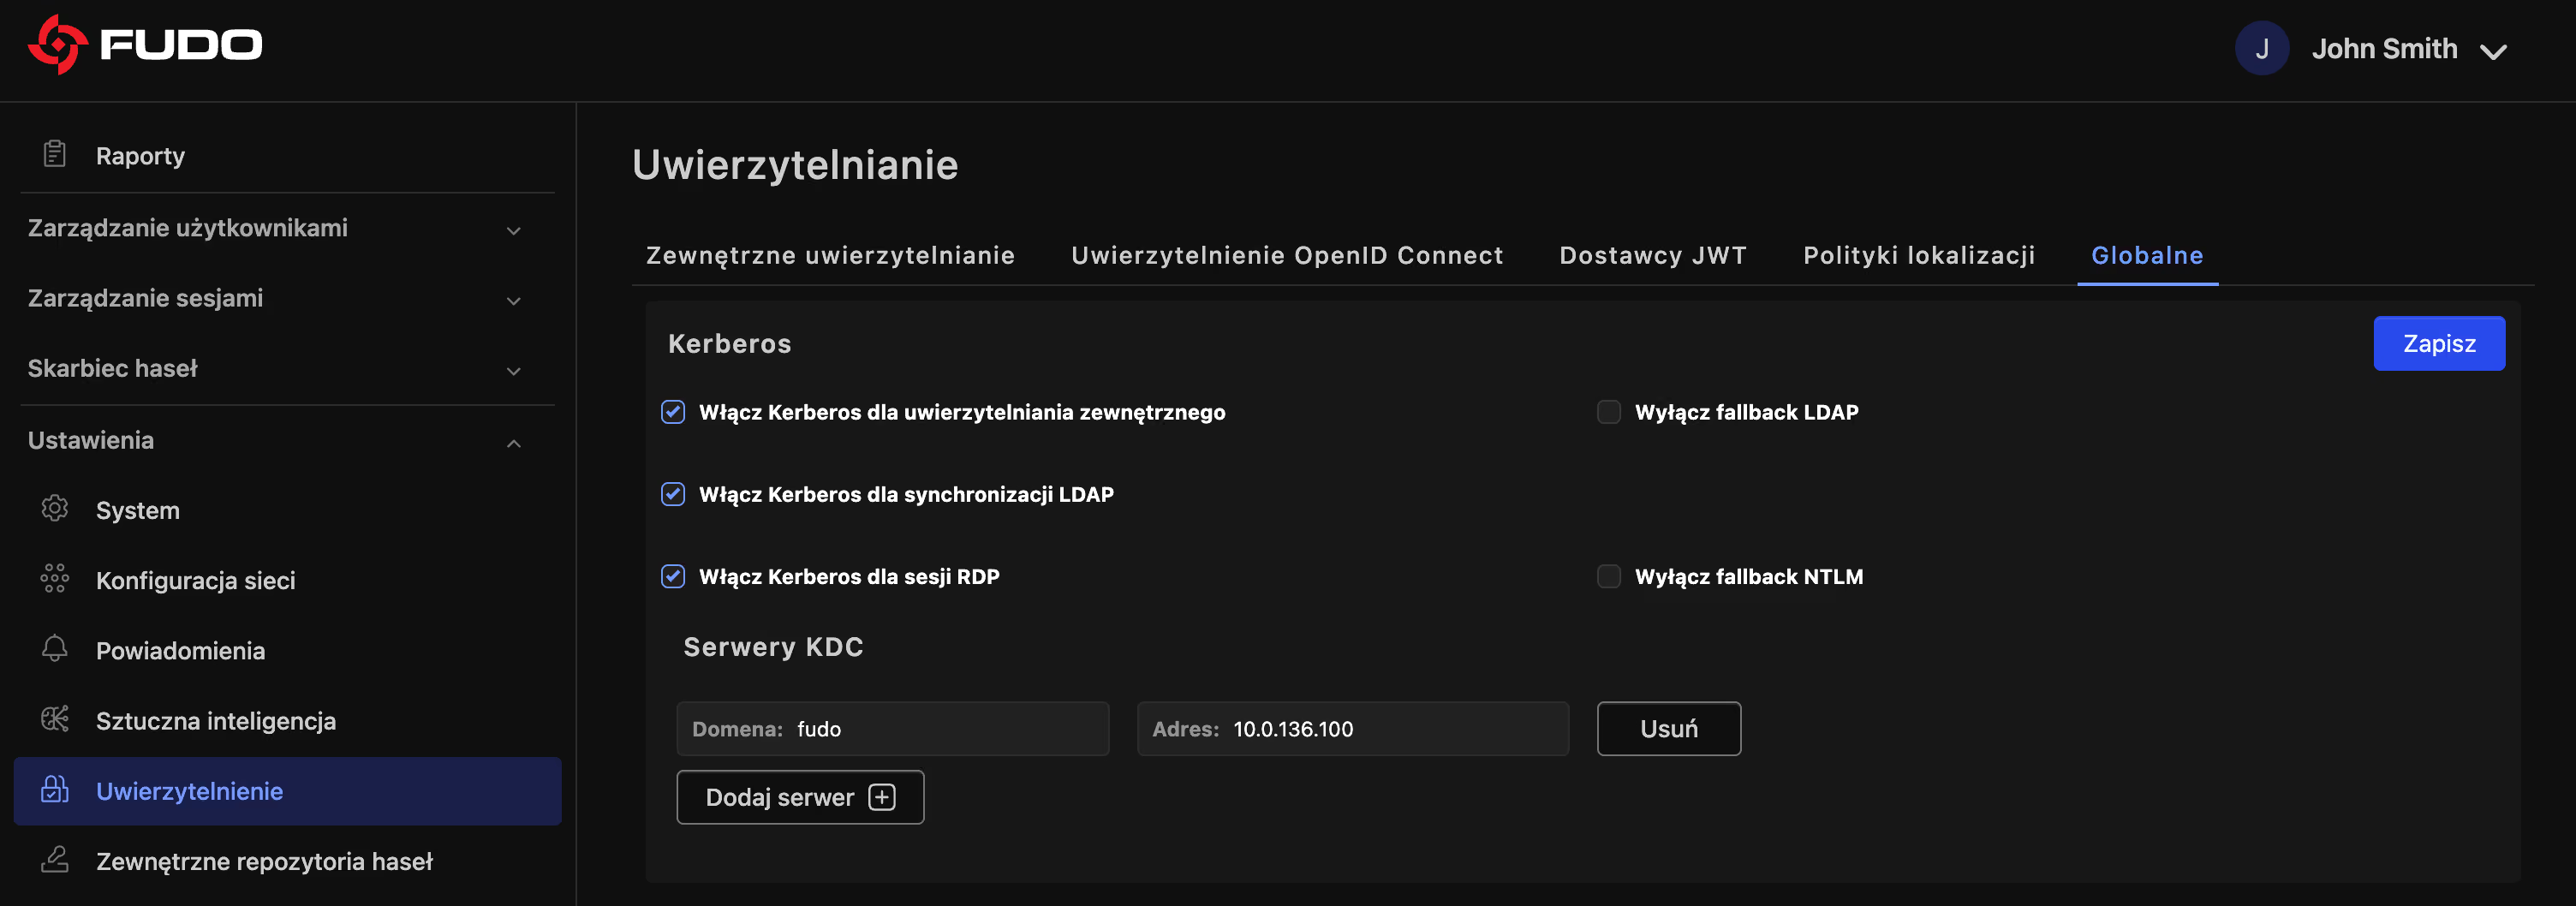
Obsługa protokołu Kerberos i środowisk wielodomenowych
Fudo Enterprise oferuje zaawansowaną integrację z uwierzytelnianiem Kerberos w złożonych sieciach korporacyjnych. Funkcja ta umożliwia wykrywanie i zarządzanie hasłami w wielu domenach Active Directory, z których każda ma własne serwery DNS. Brak automatycznego przełączania na mniej bezpieczne protokoły zapewnia rygorystyczne egzekwowanie polityk bezpieczeństwa bez zakłócania pracy użytkowników.
Zarządzanie użytkownikami w czasie rzeczywistym
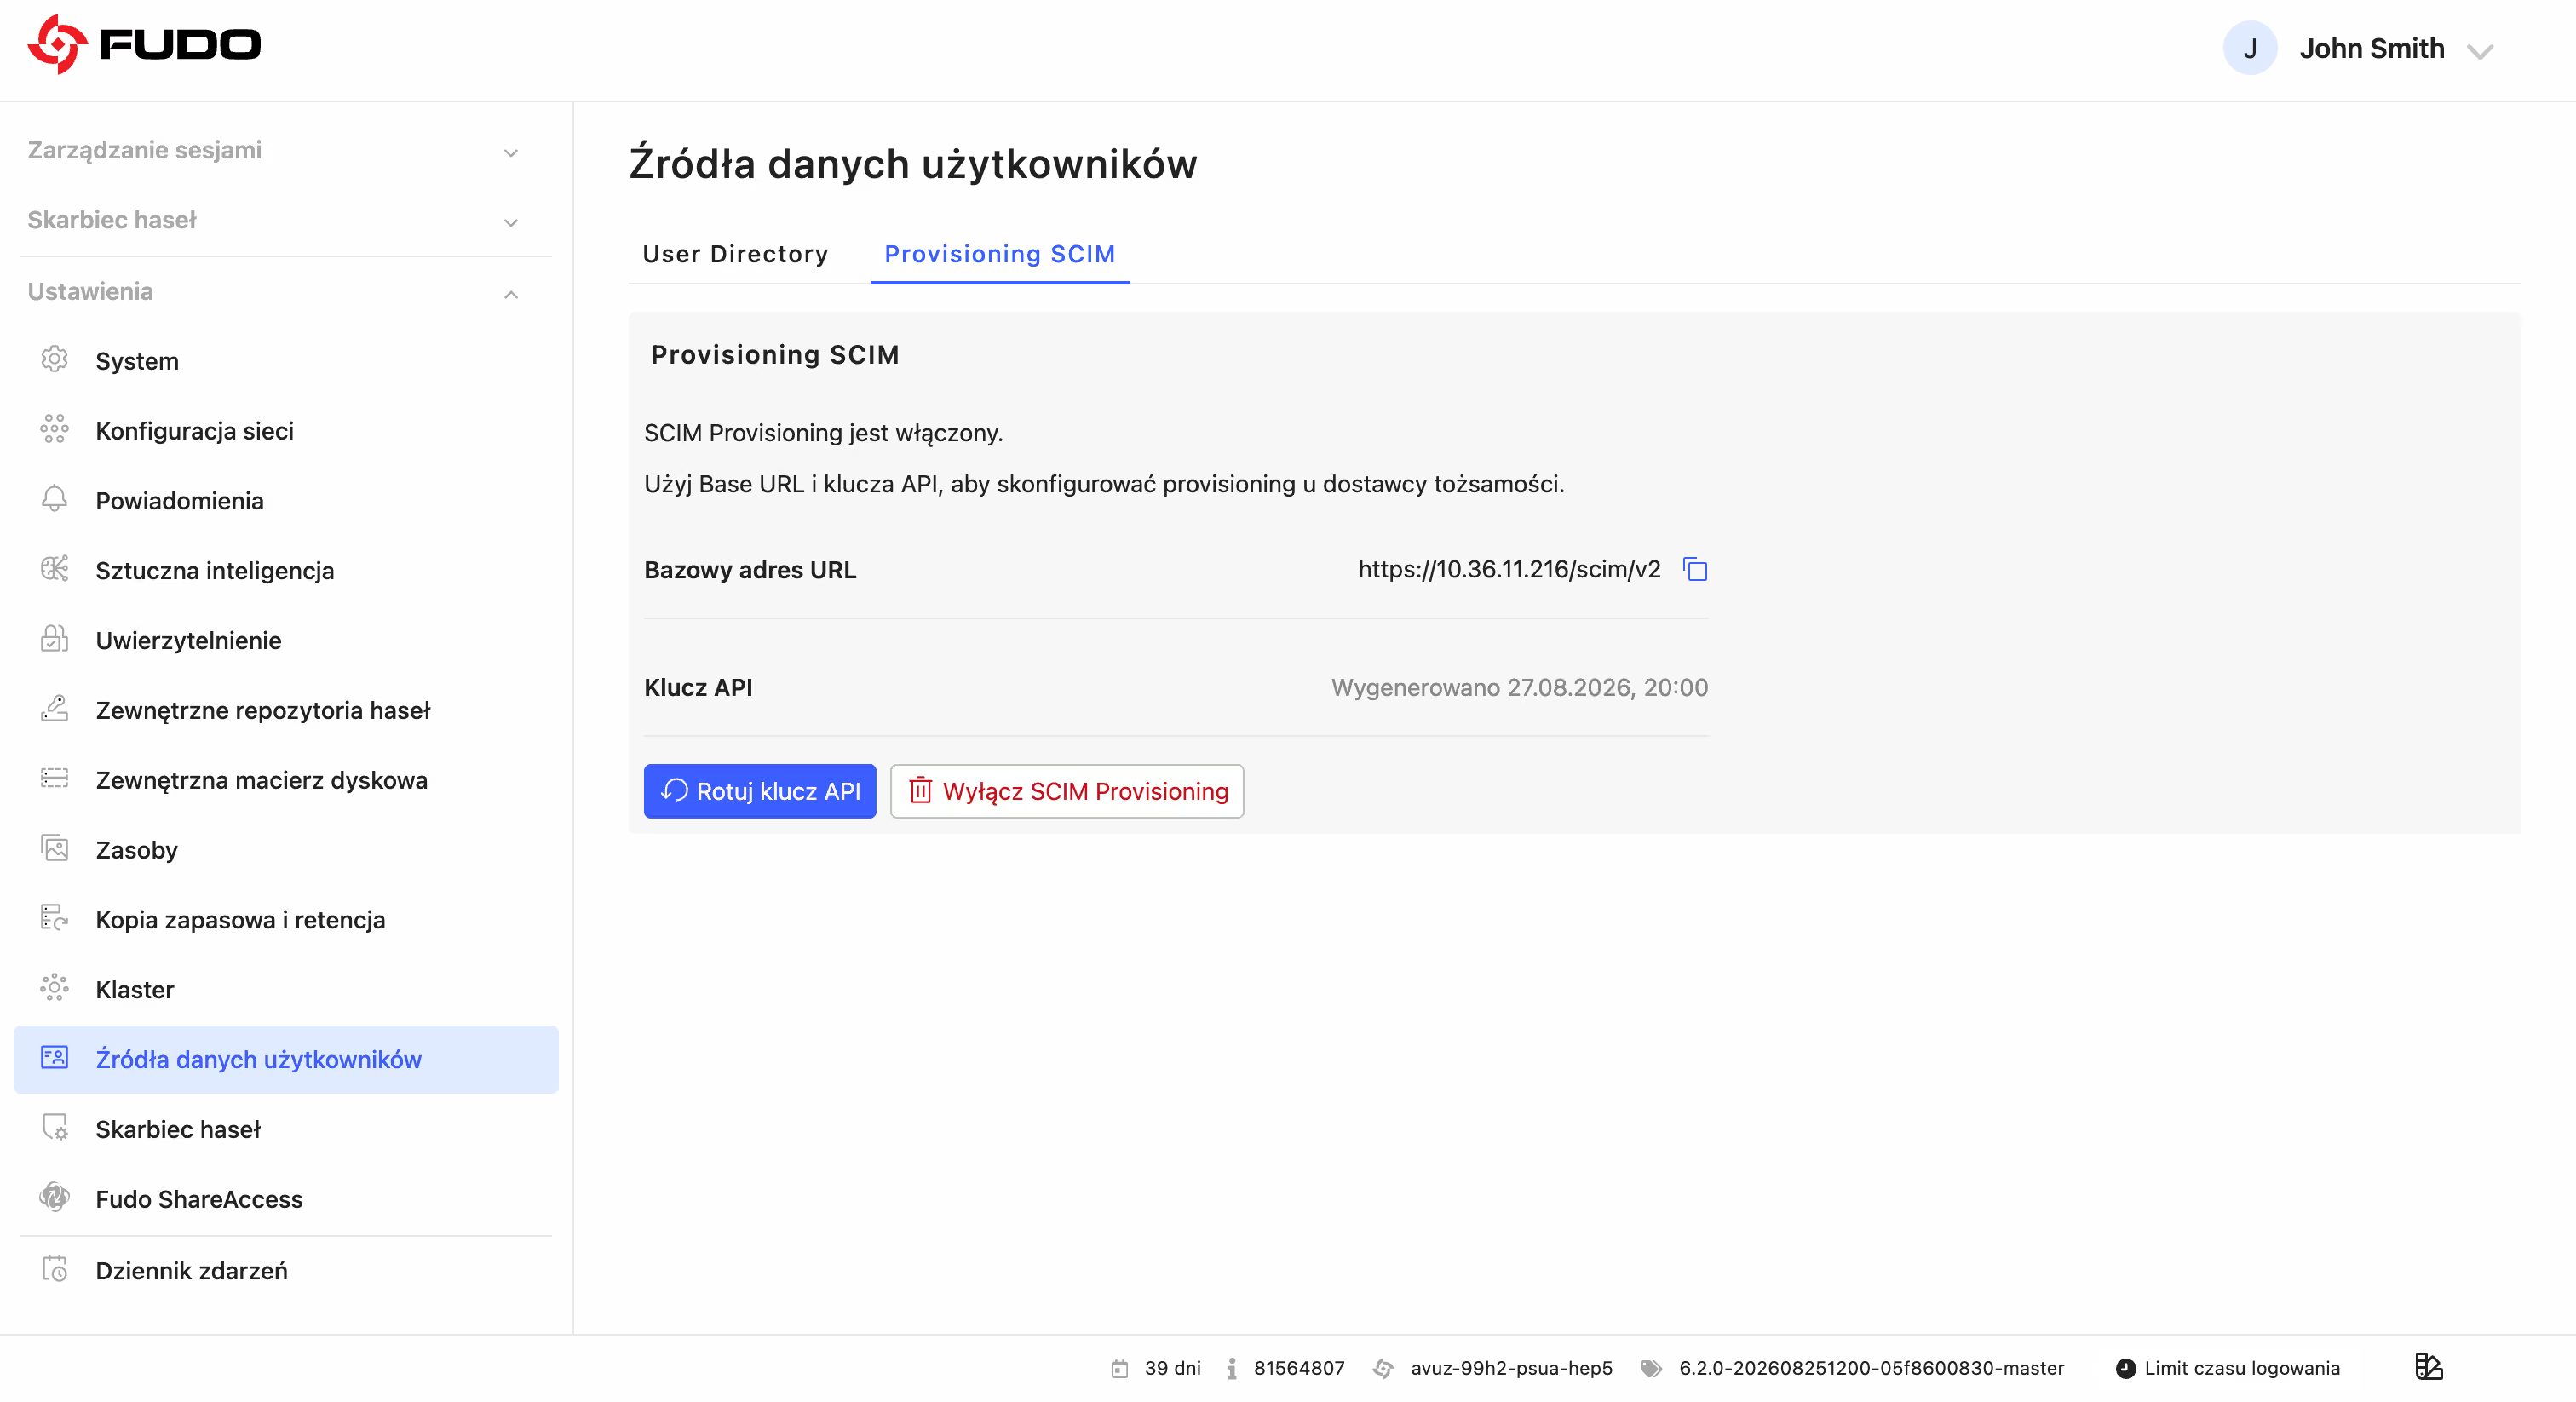
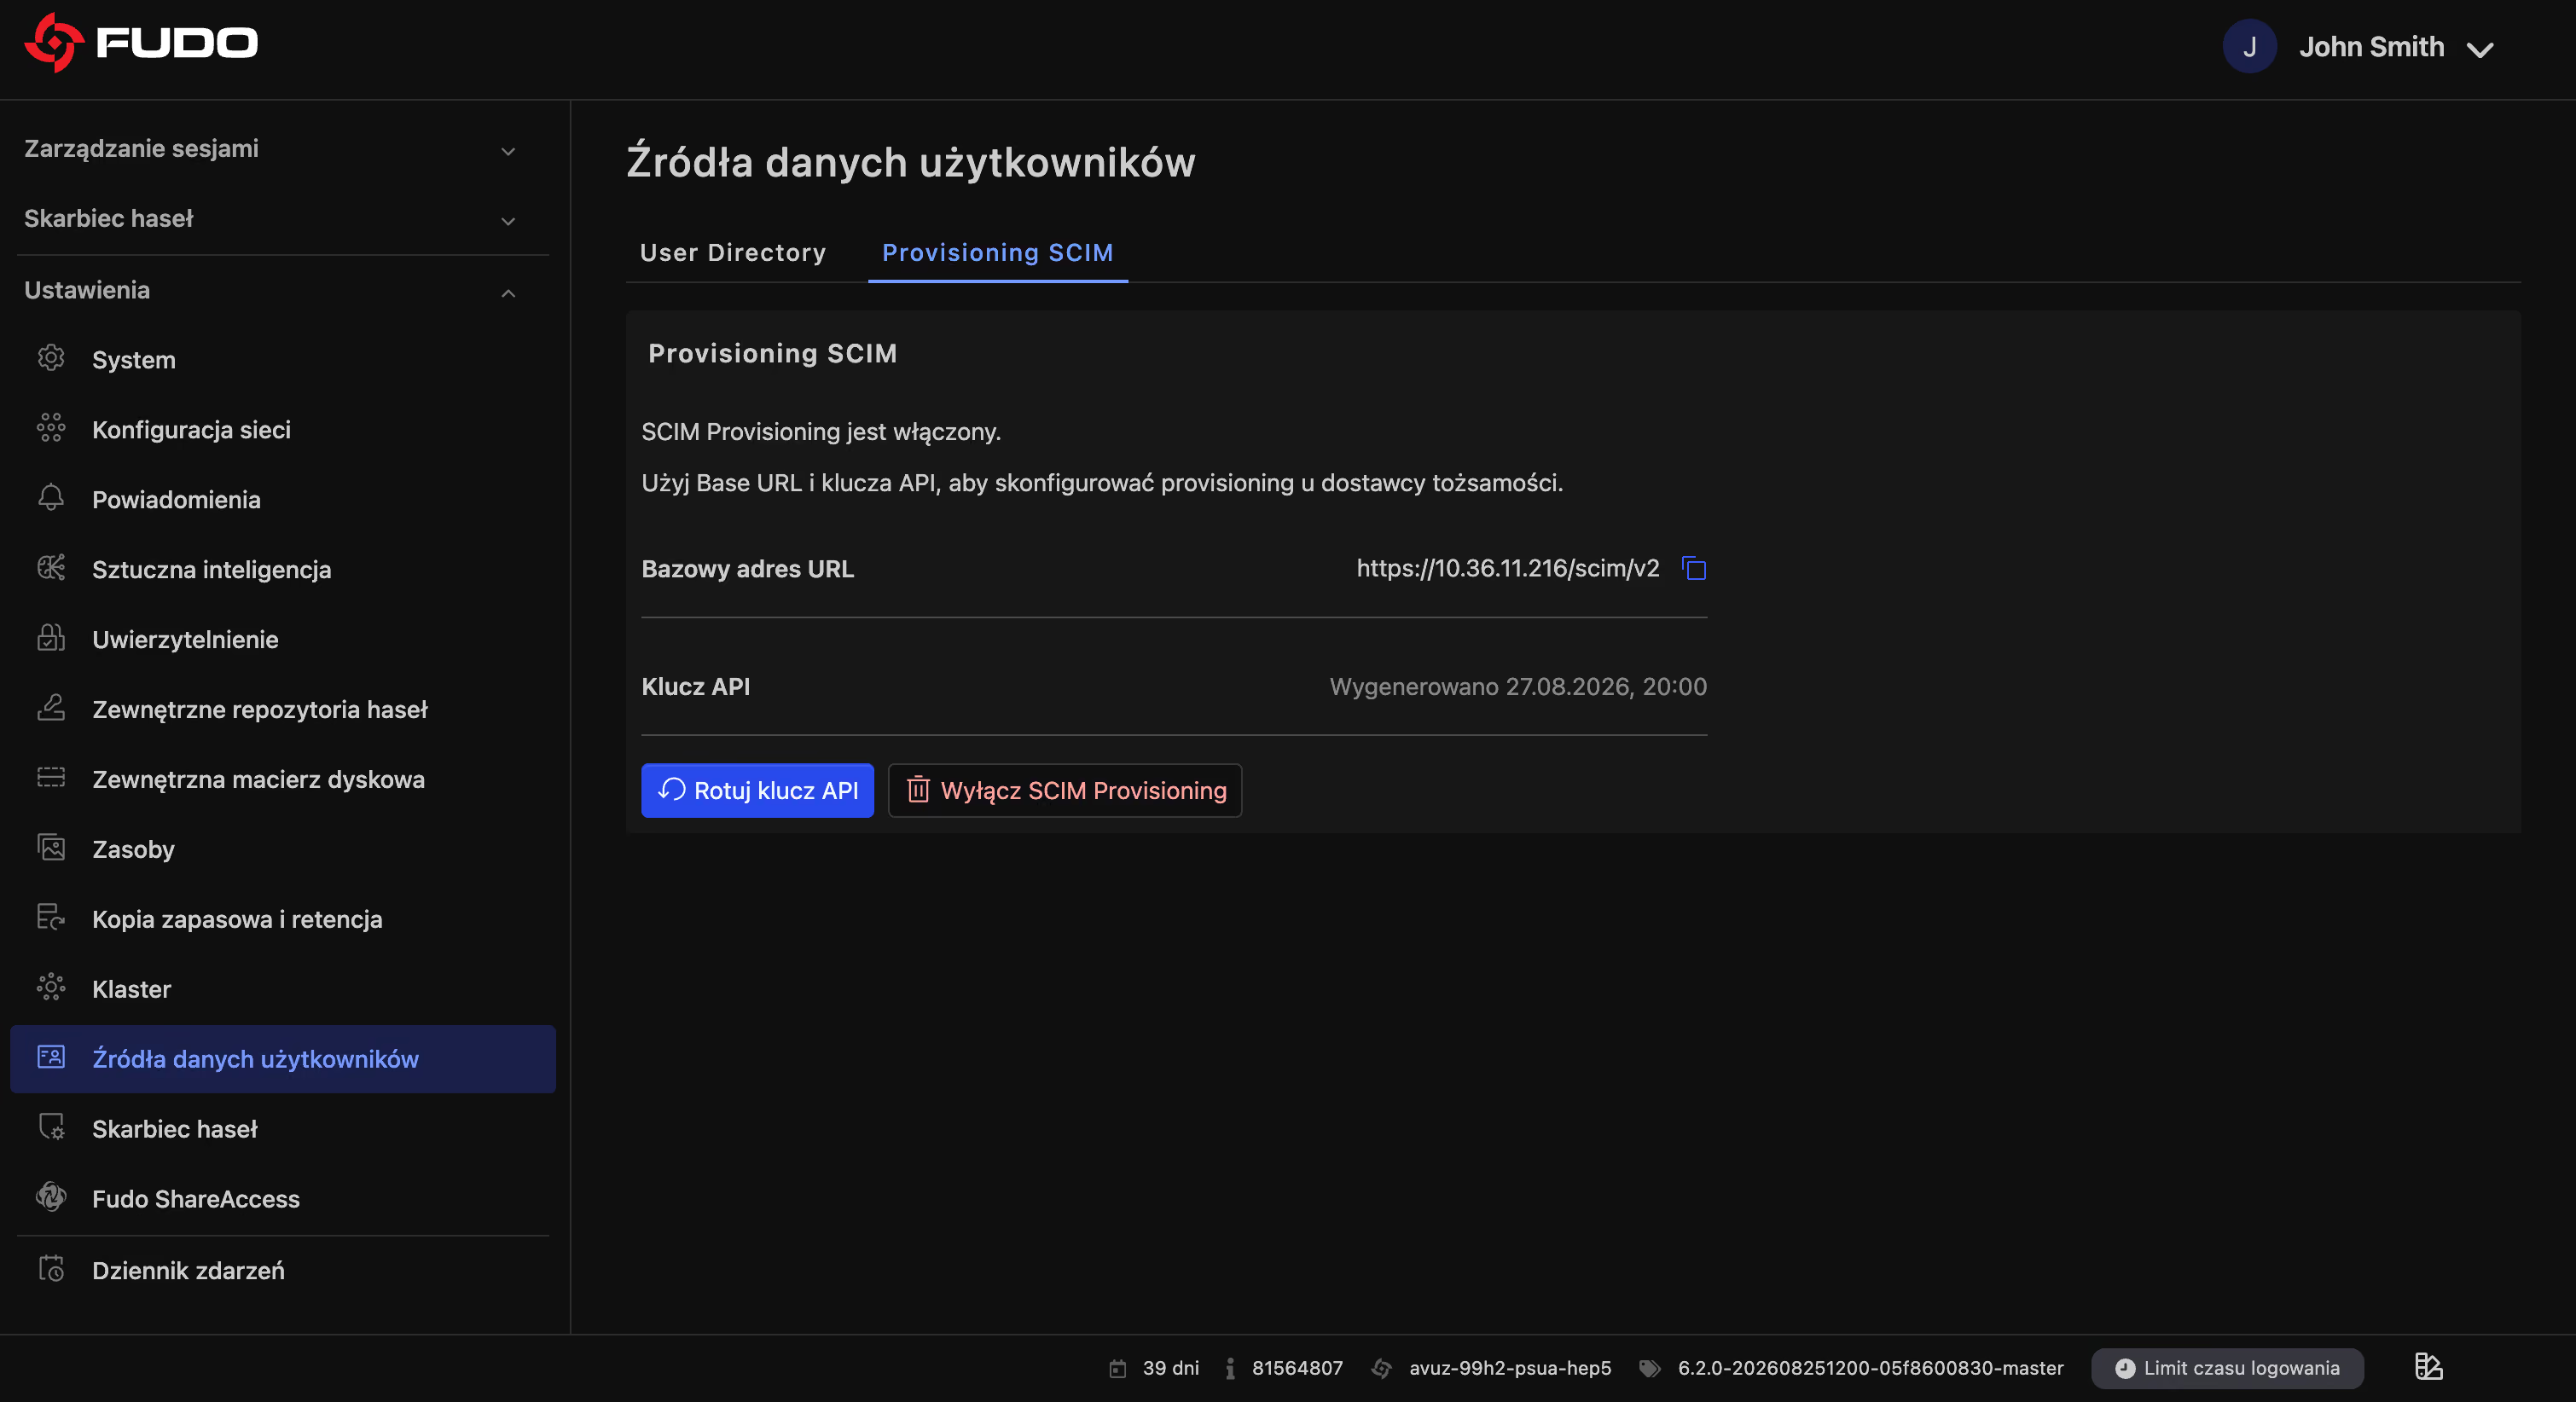
Zarządzanie dostępem użytkowników na dużą skalę jest uproszczone dzięki pełnej obsłudze protokołu SCIM. Fudo Enterprise integruje się z dostawcami tożsamości, takimi jak Entra ID i Okta, szybko synchronizując użytkowników i grupy w czasie rzeczywistym. Ręczna administracja nie jest wymagana, a uprawnienia, role i zawieszenia kont są automatycznie odzwierciedlane w całej infrastrukturze.
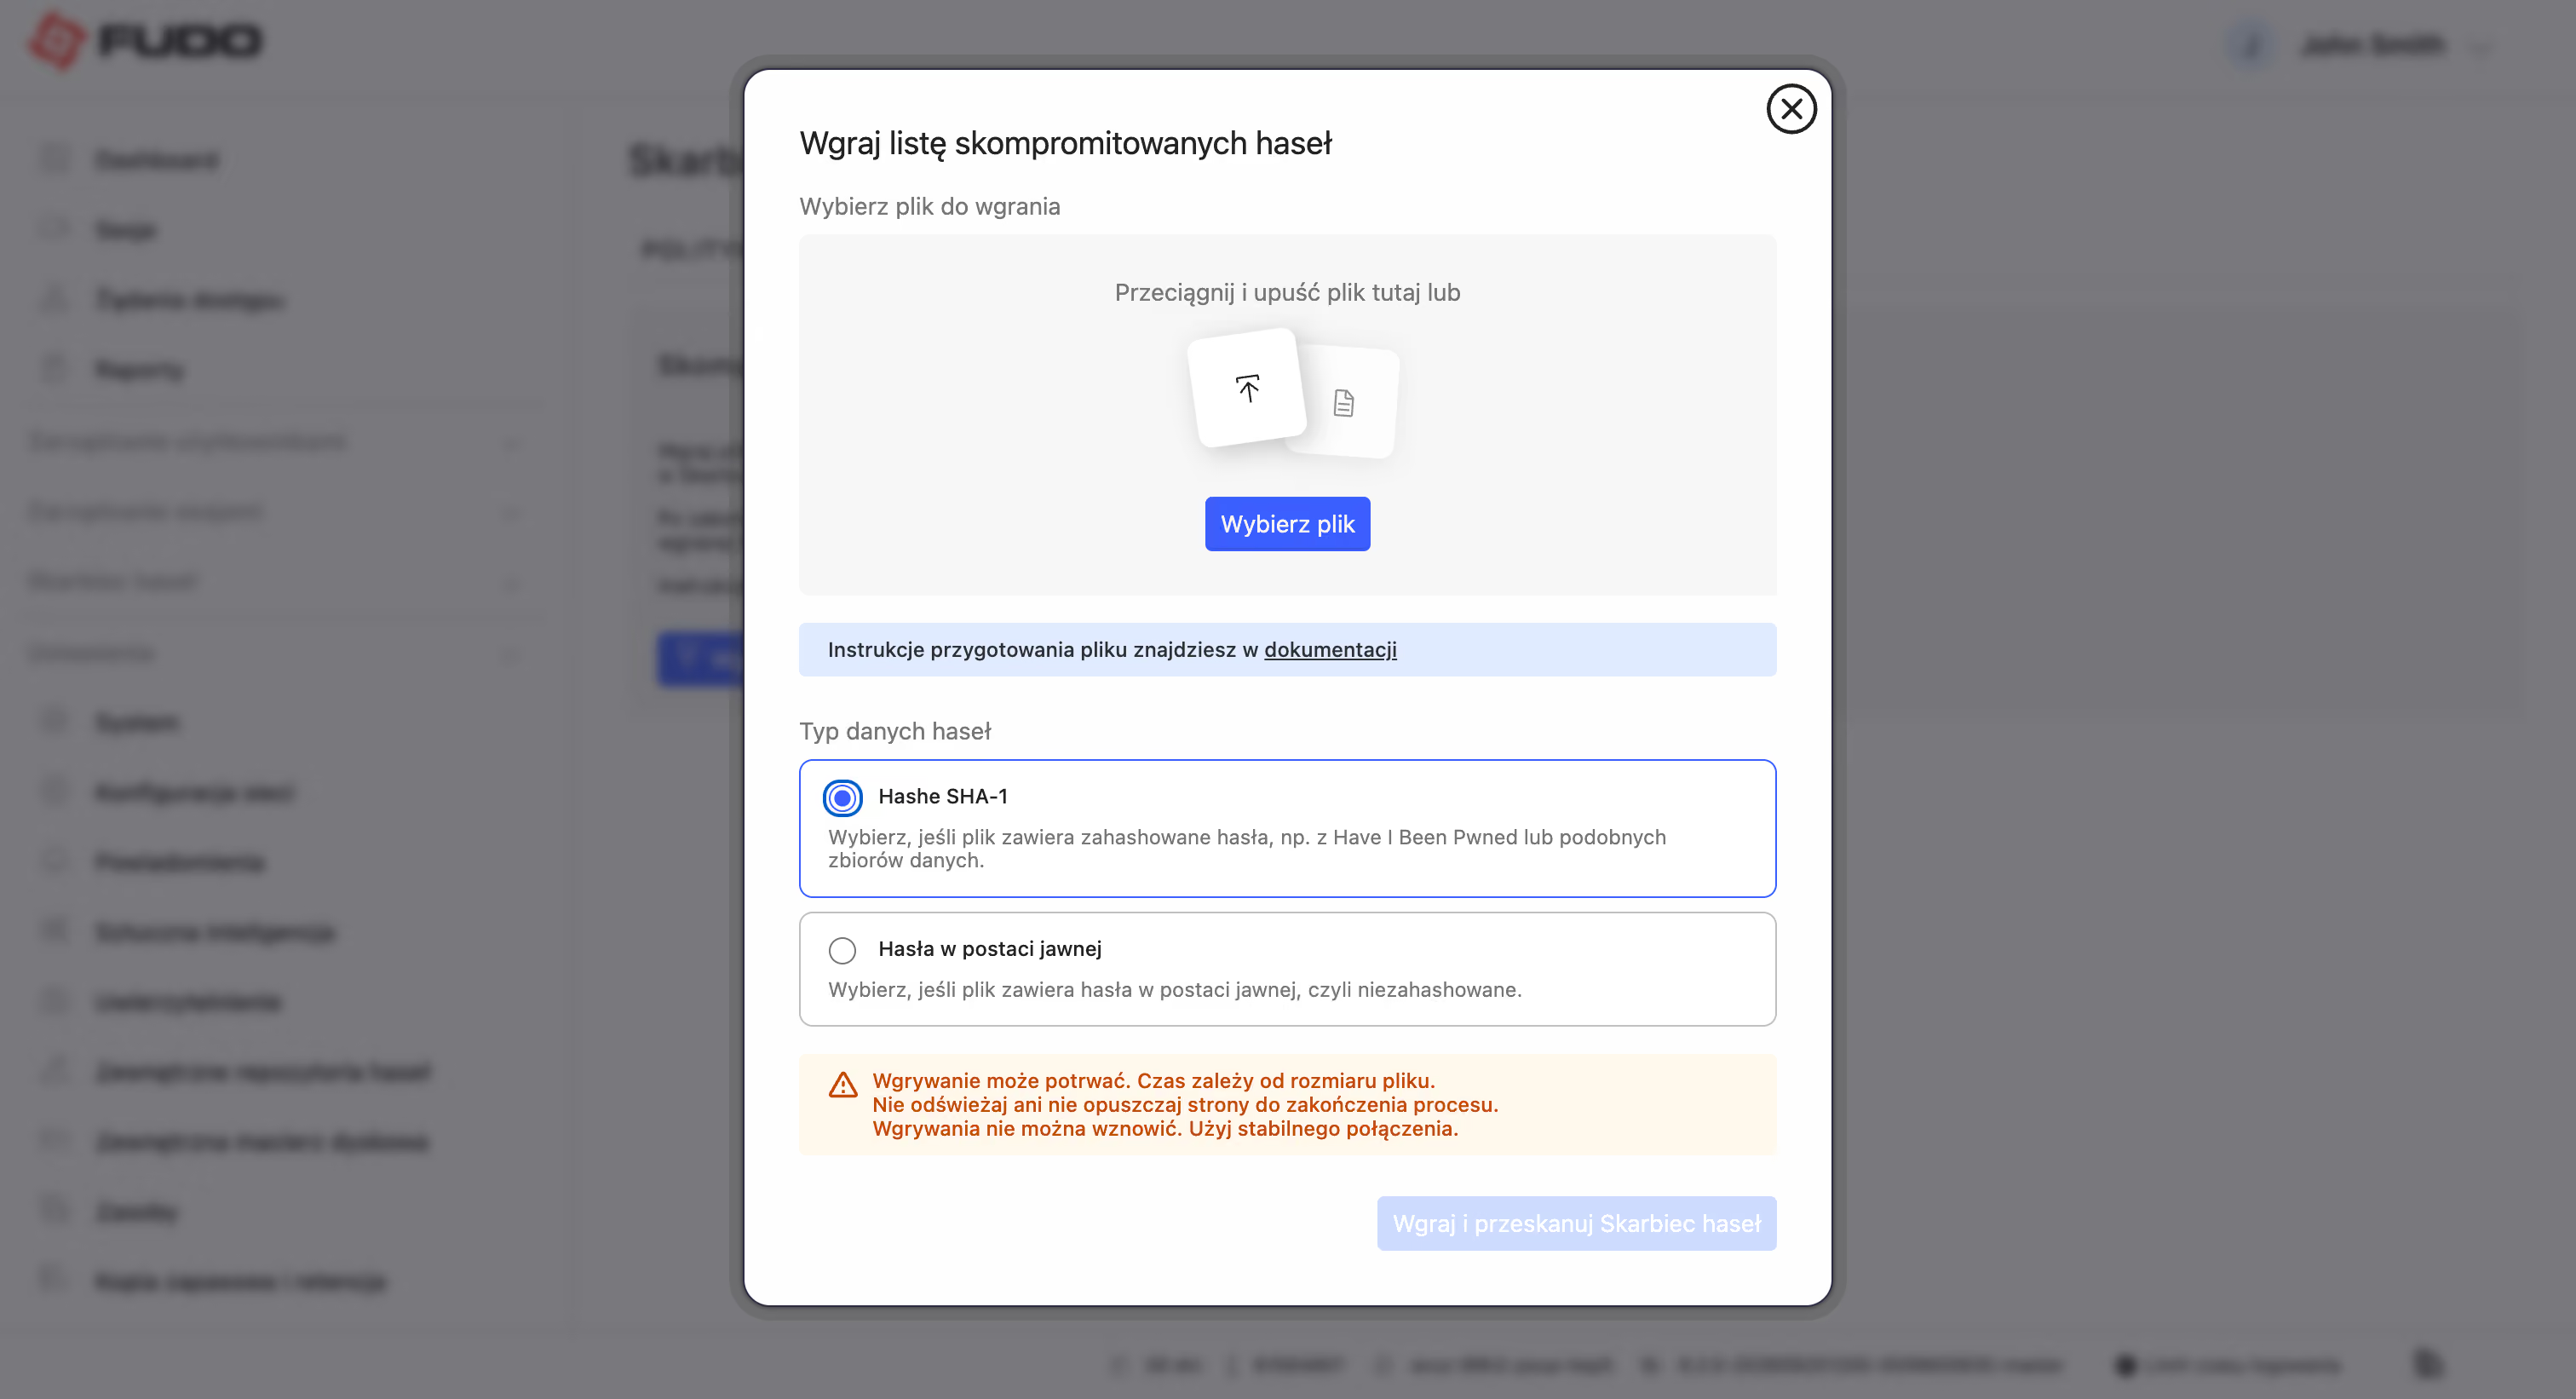
Wykrywanie przejętych haseł
Fudo PAM przechodzi z reaktywnego rejestrowania na proaktywną ochronę w czasie rzeczywistym. System, wspierany przez sztuczną inteligencję, stale monitoruje działania administratorów i zewnętrznych specjalistów. W przypadku wykrycia anomalii lub podejrzanych działań Fudo Enterprise szybko uruchamia automatyczne procedury ochronne:
- Wysyłanie powiadomienia do zespołu SecOps w czasie rzeczywistym (e-mail)
- Uruchomienie pułapki SNMP TRAP do Twojego systemu SIEM/SOAR
- Wstrzymanie aktywnej sesji do weryfikacji przez administratora
- Szybkie zerwanie połączenia
- Odłączenie i zablokowanie przejętego konta użytkownika
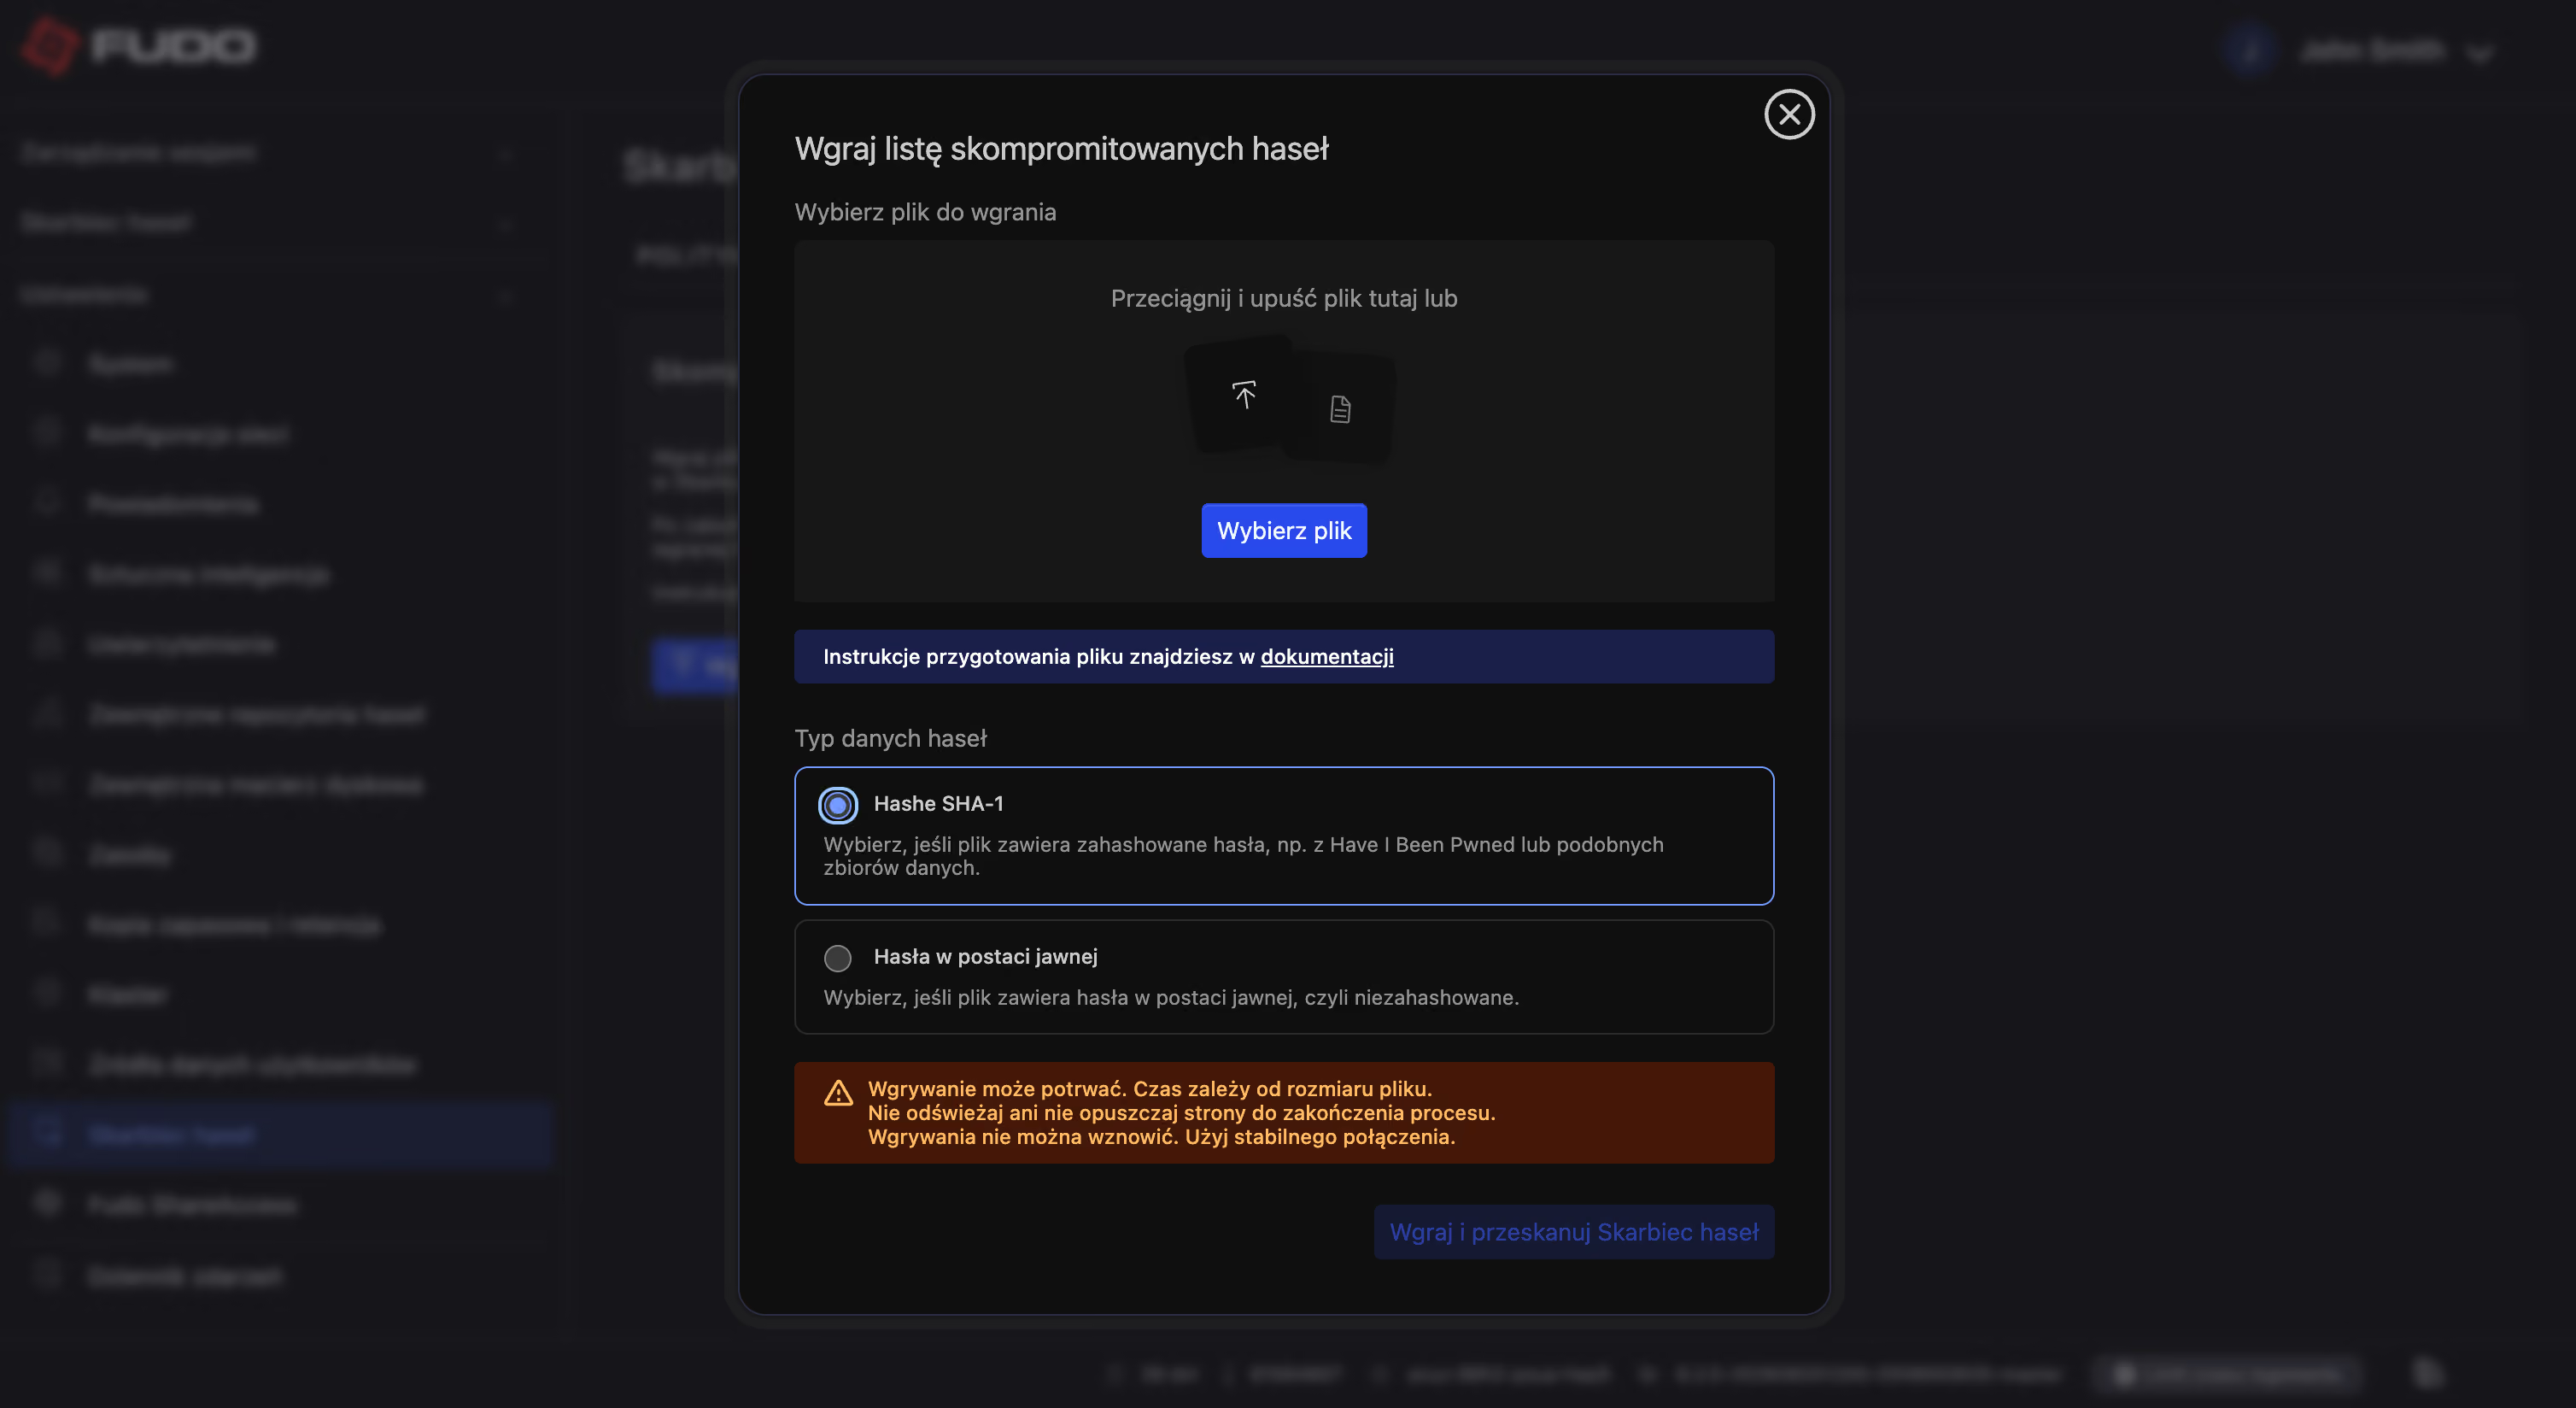
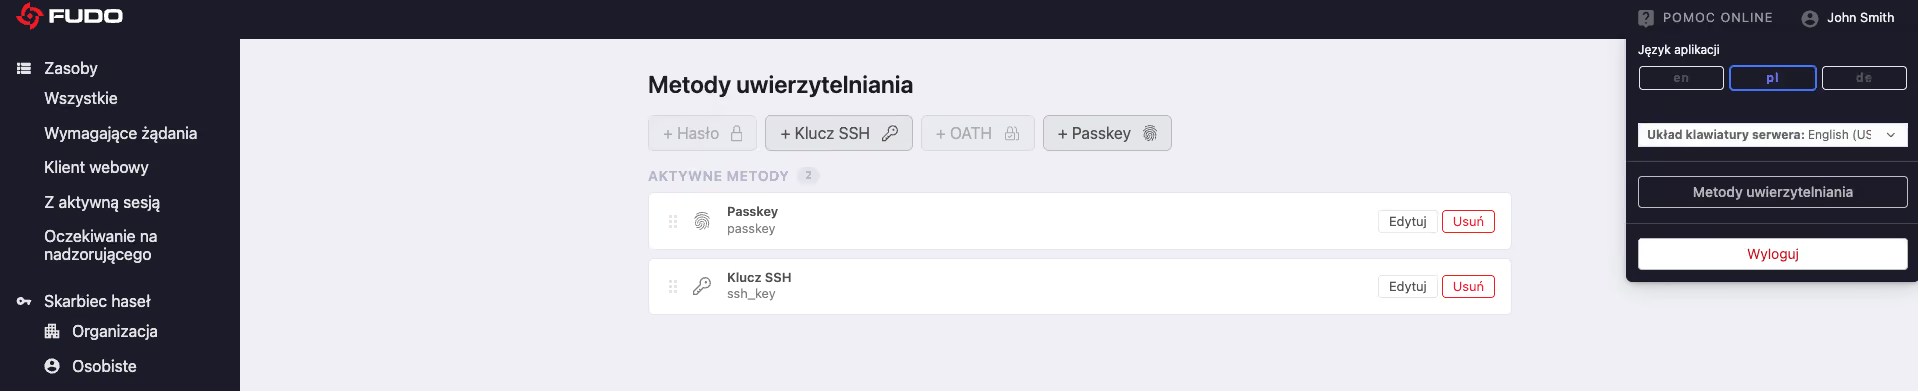
Uwierzytelnianie bezhasłowe (Passwordless)
Fudo Enterprise obsługuje bezhasłowe uwierzytelnianie z wykorzystaniem kluczy sprzętowych FIDO2 (np. YubiKey) oraz biometrii urządzenia. Użytkownicy mogą samodzielnie rejestrować i zarządzać kluczami dostępu za pośrednictwem bezpiecznego portalu samoobsługowego, bez udziału działu IT. Rozwiązanie to zwiększa bezpieczeństwo i usprawnia proces logowania.
Zaawansowane wykrywanie i ograniczanie zagrożeń
Ilościowy model behawioralny
Analizuje szczegółowe dane połączeń, w tym metadane sesji, częstotliwość i czas trwania, i szybko generuje alerty w przypadku wszelkich odstępstw od normy.
Biometryczna analiza ruchu myszy
Śledzi ponad 700 unikalnych cech, takich jak przyspieszenie, mikrodrgania i typ urządzenia, aby stale weryfikować tożsamość użytkownika.
Analiza behawioralna sposobu pisania
Analizuje ponad 100 parametrów dynamiki pisania, takich jak rytm, siła nacisku i tempo, aby szybko wykrywać udostępnianie poświadczeń lub przejęcie sesji.
Analiza poleceń i skryptów
Uczy się nawyków administracyjnych i sygnalizuje nietypowe polecenia, nieautoryzowane skrypty lub ryzykowne zapytania do baz danych, zanim wyrządzą szkodę.
Kontrola dostępu uprzywilejowanego oparta na AI
Fudo PAM przechodzi z reaktywnego rejestrowania na proaktywną ochronę w czasie rzeczywistym. System, wspierany przez AI, stale monitoruje działania administratorów i zewnętrznych specjalistów, automatycznie reagując na wykryte zagrożenia:
- Wysyłanie alertu e-mail do zespołu SecOps
- Wysyłanie sygnału SNMP TRAP do systemów SIEM/SOAR
- Wstrzymanie aktywnej sesji
- Bezzwłoczne zerwanie połączenia
- Wylogowanie i zablokowanie kompromitowanego konta
Audyt i zgodność z przepisami (Compliance)
Nadzór i kontrola sesji na żywo
Zapewnia precyzyjny monitoring na żywo oraz rejestrowanie wszystkich połączeń RDP, SSH i operacji na bazach danych.
Ścieżki audytowe
Generują kryptograficznie podpisane, bezpieczne logi oraz szczegółowe raporty audytowe, wspierając przygotowanie do kontroli NIS2, ISO/IEC 27001, RODO (GDPR), PCI DSS i HIPAA.
Kontrola dostępu Zero Trust
Umożliwia precyzyjne zarządzanie dostępem zgodnie z zasadą najmniejszych uprawnień – w tym ramy czasowe, dostęp na żądanie (Just-In-Time) oraz jego szybkie odwoływanie.
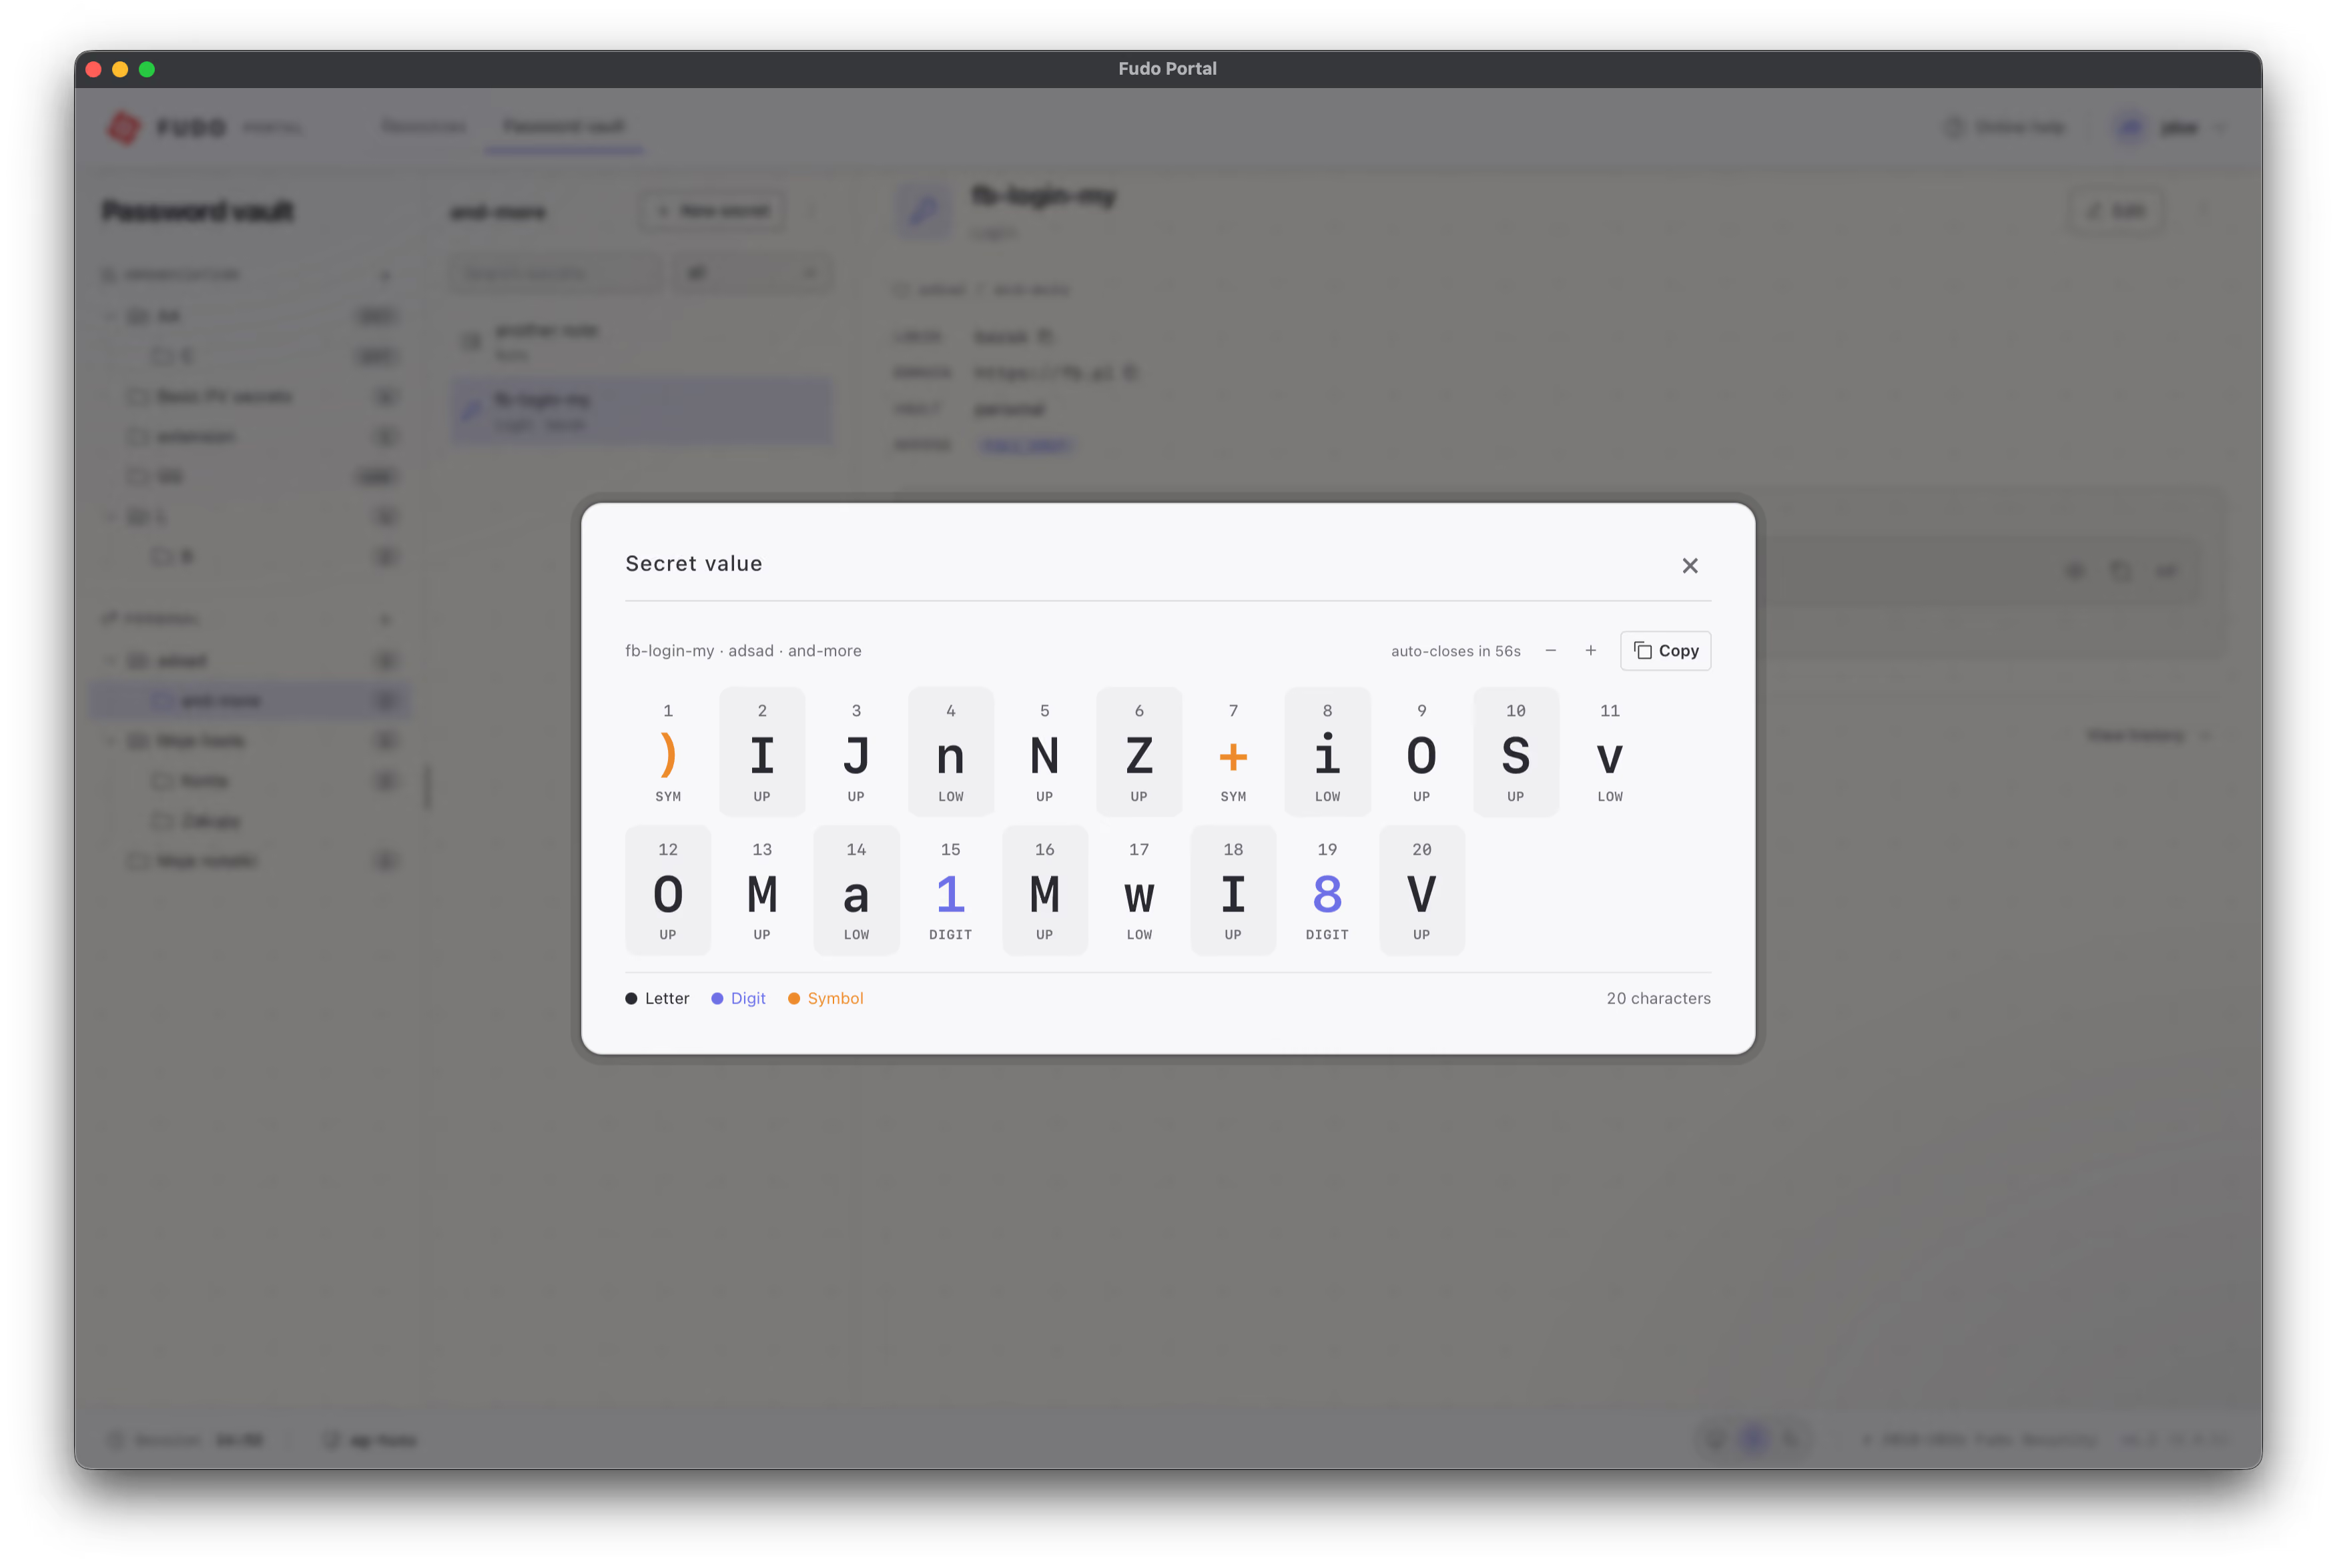
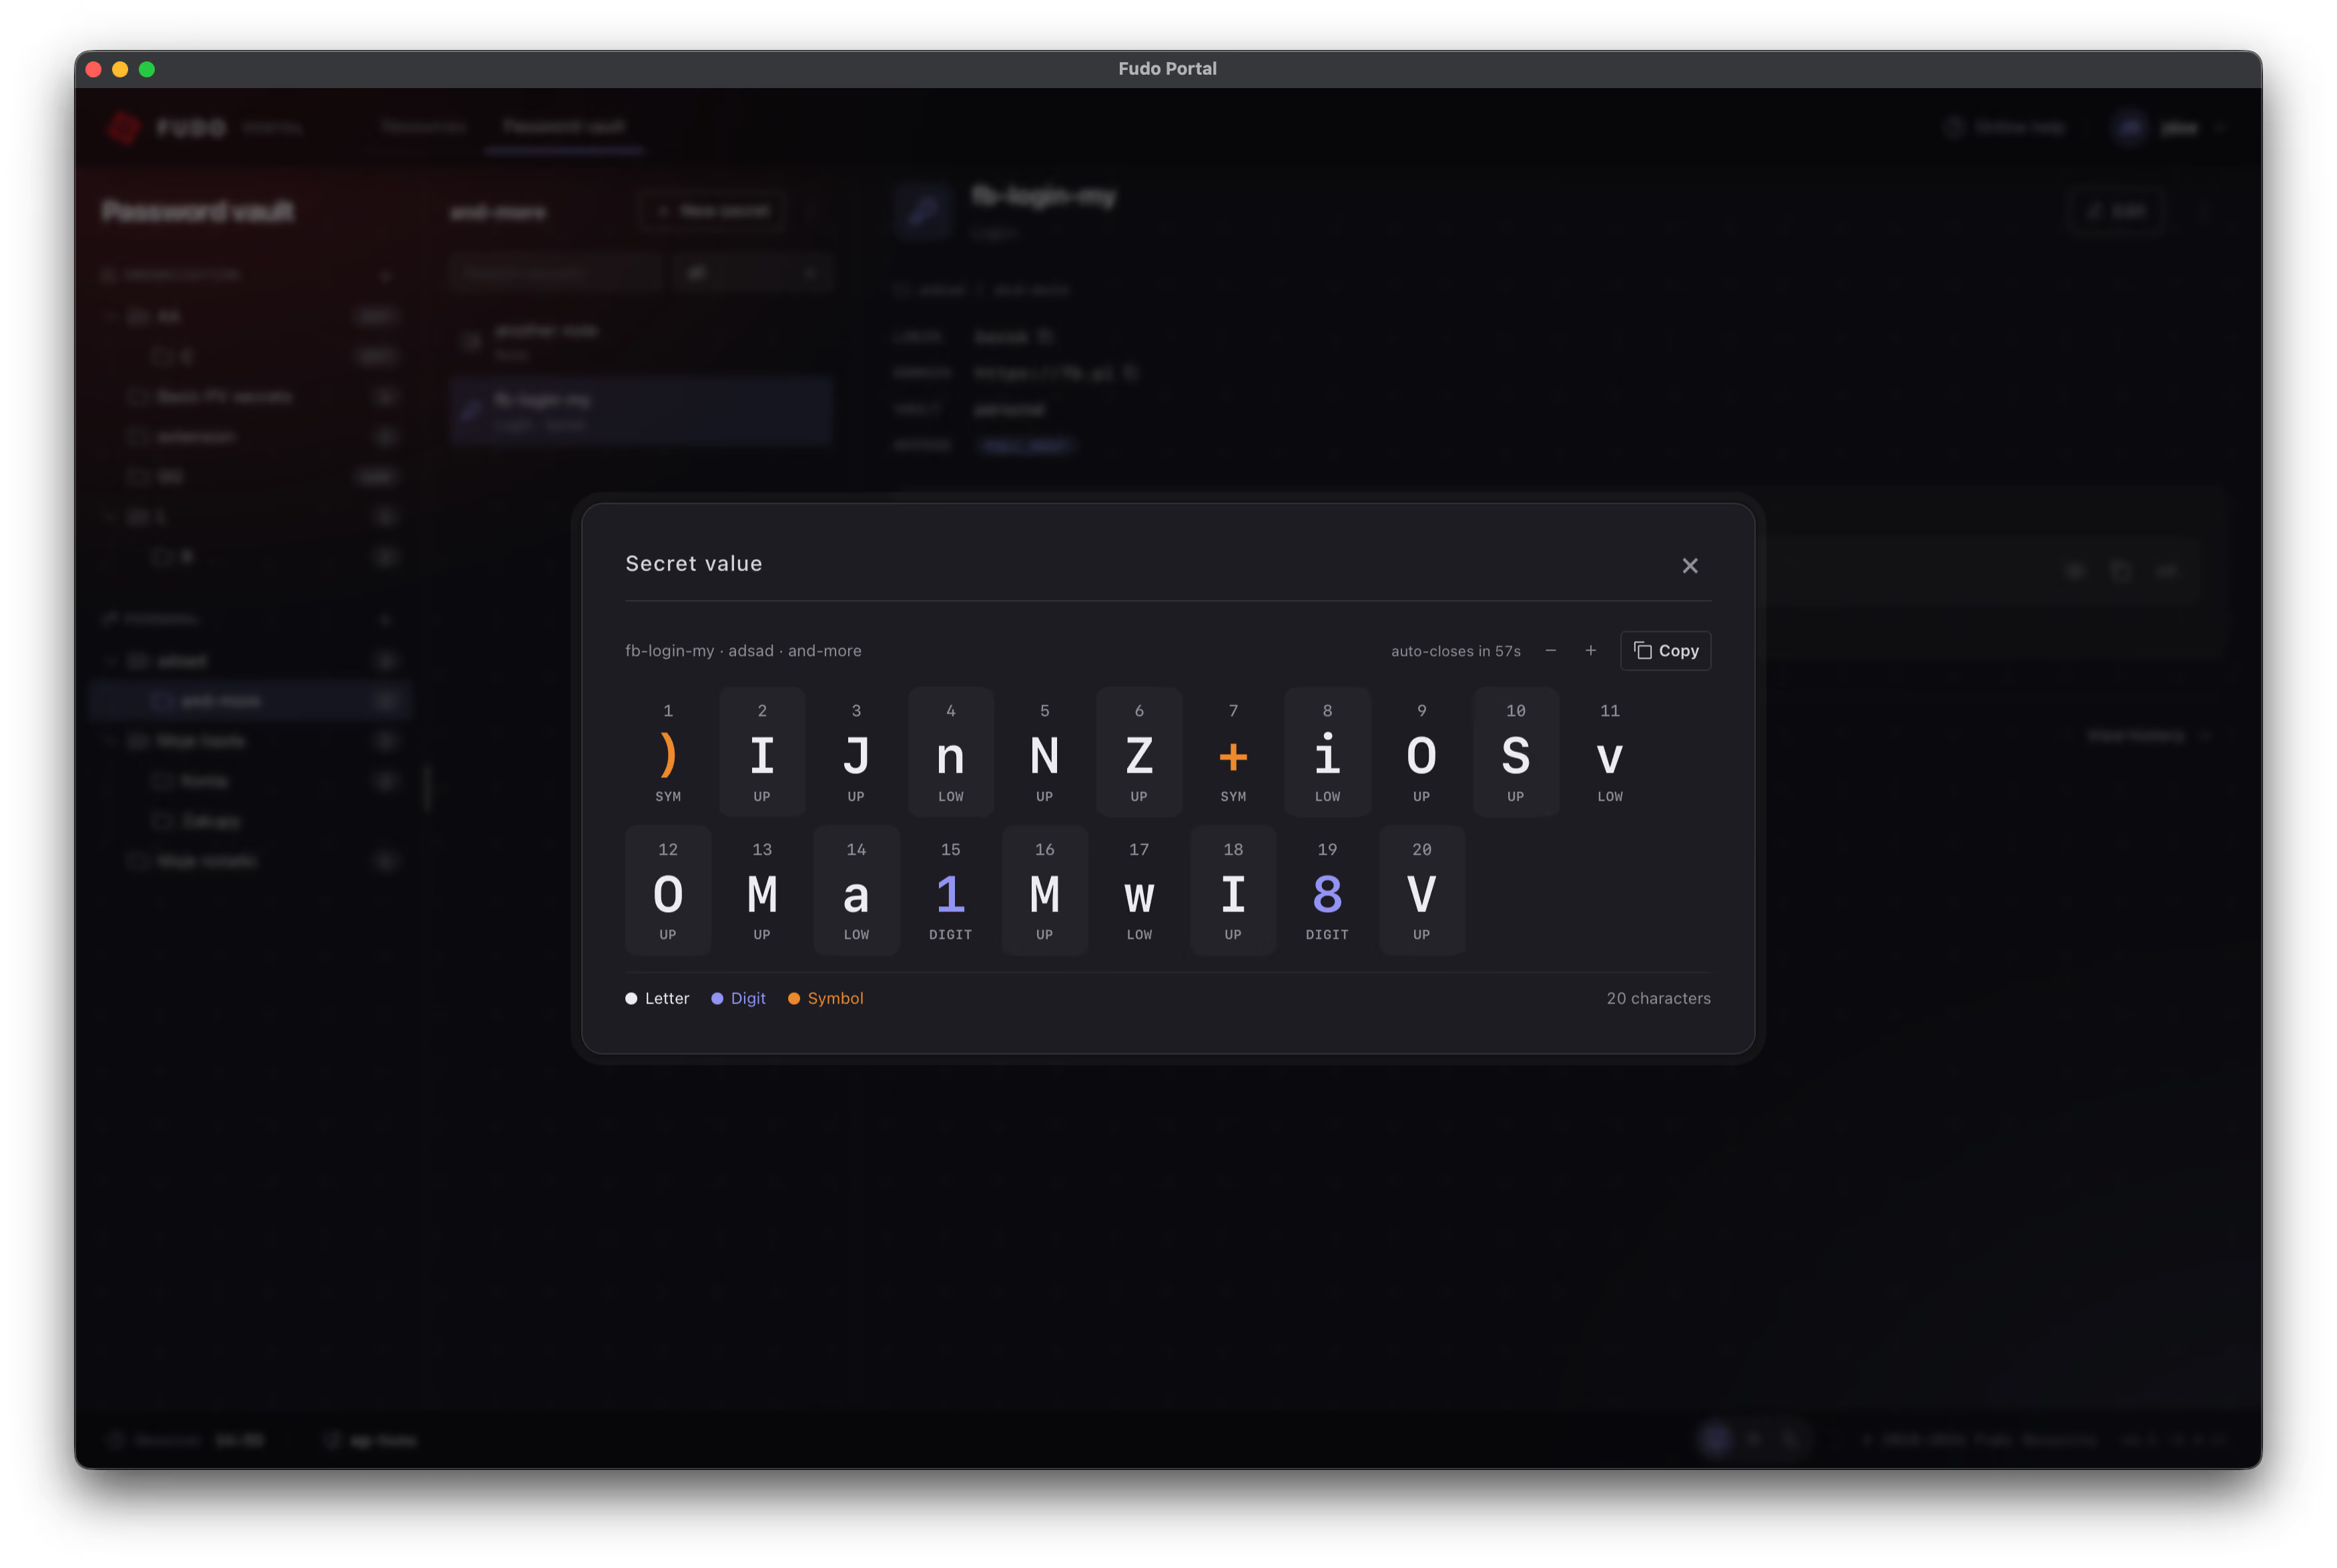
Zarządzanie poświadczeniami i sejf haseł
Wbudowany sejf poświadczeń automatycznie rotuje hasła i klucze SSH. Użytkownicy logują się do systemów bez konieczności znajomości i przepisywania haseł.
Inteligentne uwierzytelnianie MFA
Zabezpiecza kluczowe działania w systemie, prosząc o dodatkową weryfikację MFA tylko wtedy, gdy użytkownik próbuje wykonać krytyczną operację.
Centralny panel kontroli
Jedno miejsce do monitorowania bezpieczeństwa. Centralny panel daje zespołom SecOps pełny wgląd w alerty, kluczowe wskaźniki i stan infrastruktury na żywo.
Bezagentowy i bezpieczny dostęp
Architektura bezagentowa eliminuje potrzebę instalowania oprogramowania na serwerach oraz wprowadzania zmian w sieci. Gotowe rozwiązanie sprawnie wpina się w ruch sieciowy i łatwo skaluje wraz z rozwojem organizacji.
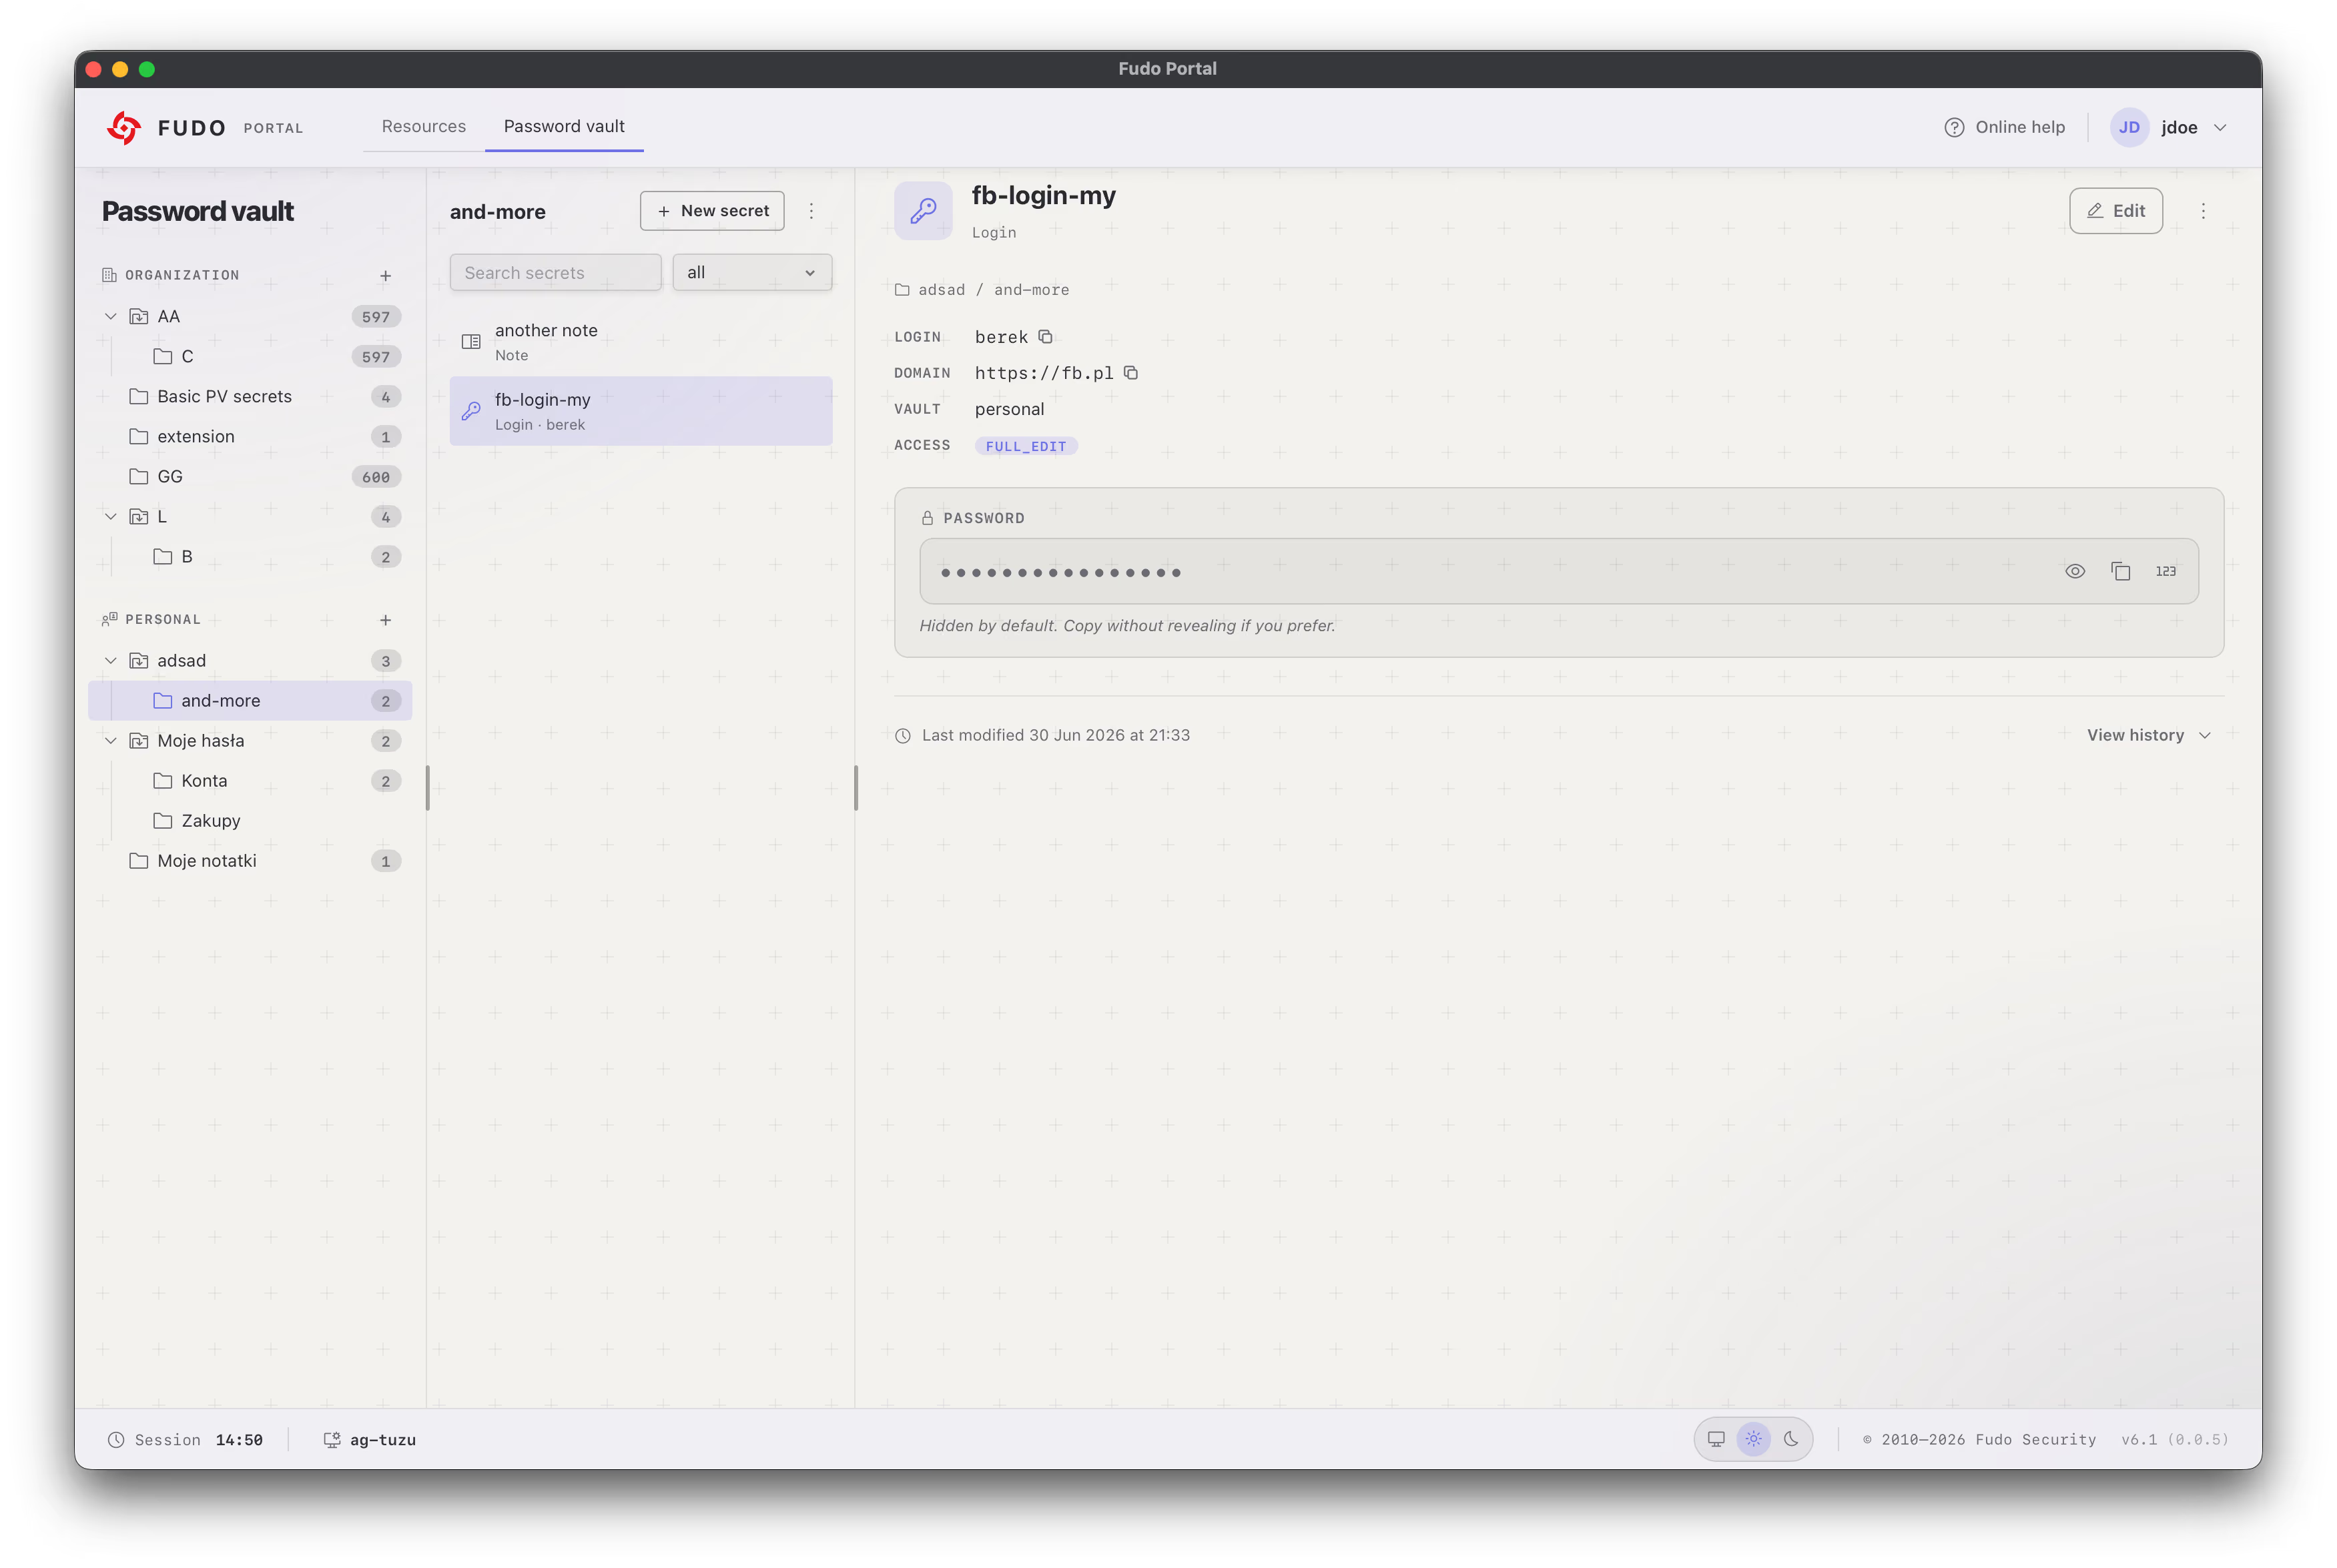
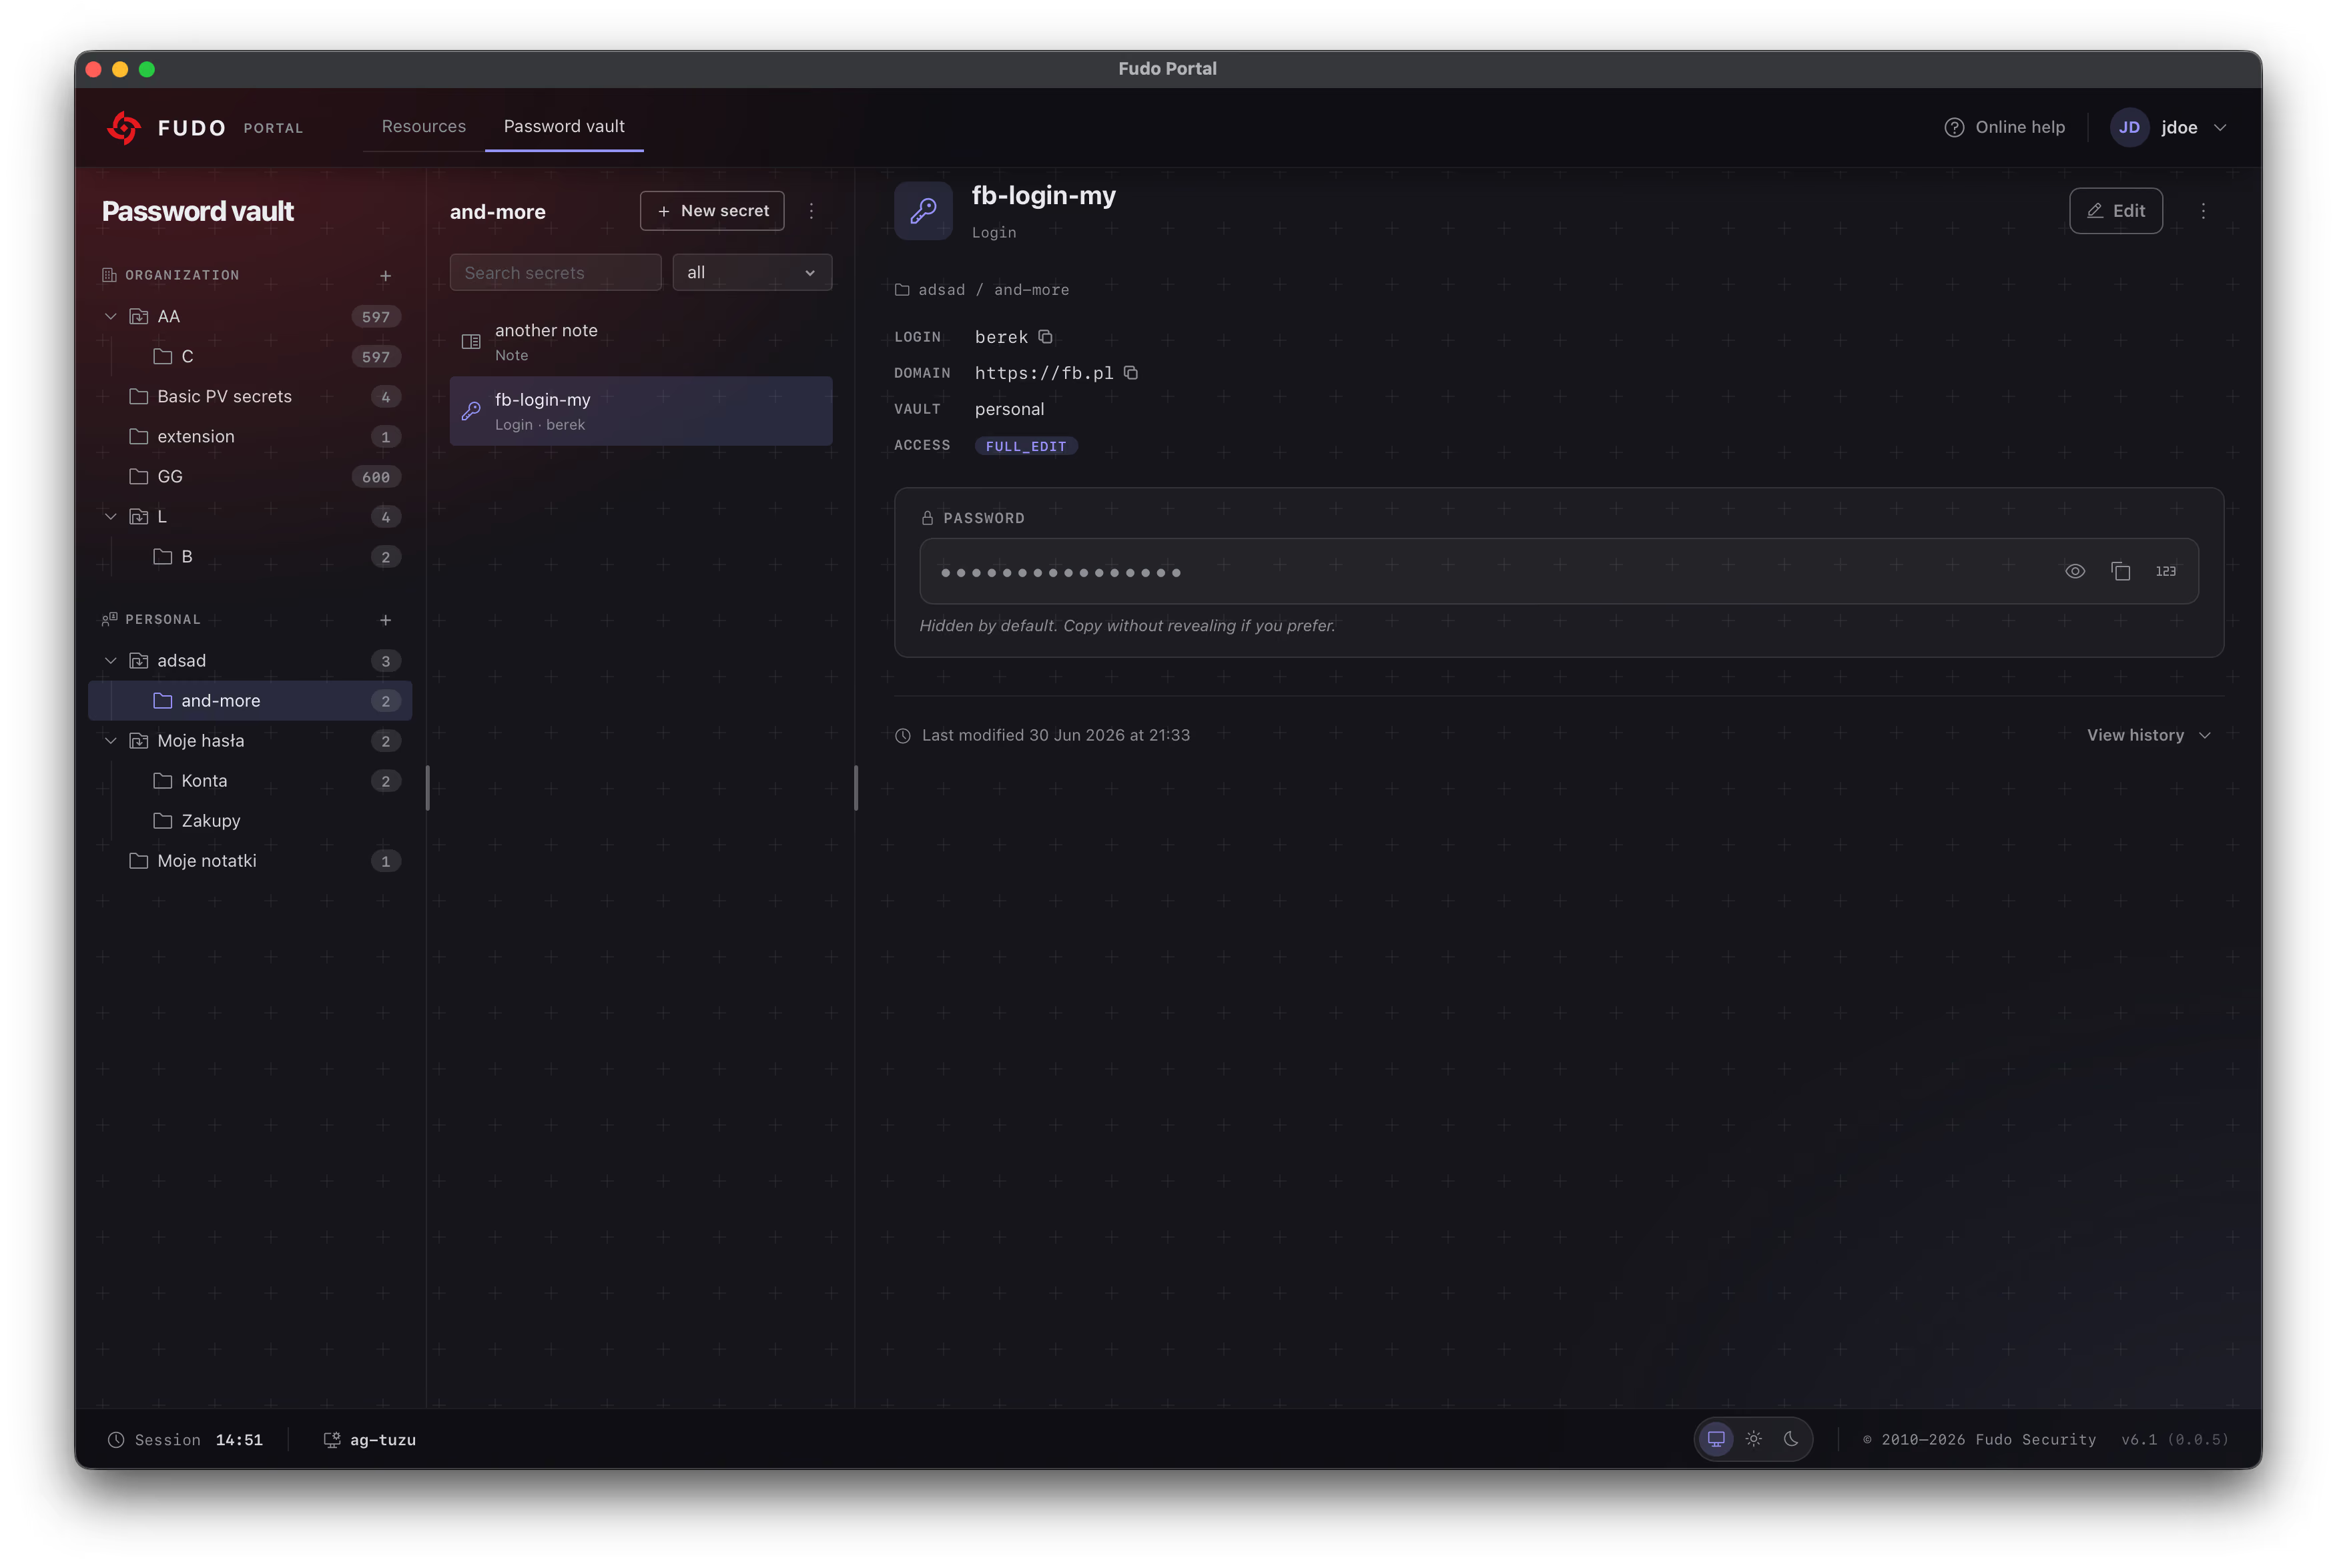
Prostota klasy enterprise
W pełni bezagentowa architektura
Brak konieczności instalowania oprogramowania klienckiego. Administratorzy i zewnętrzni dostawcy pracują w swoich codziennych narzędziach, a Fudo centralnie zabezpiecza całe połączenie.
Brak zakłóceń w infrastrukturze
Integracja z siecią przebiega płynnie i bez przestojów. Fudo działa w tle, eliminując potrzebę modyfikowania serwerów czy komputerów użytkowników.
Płynna integracja z IdP i usługami katalogowymi
Natywna integracja z Active Directory, Entra ID, Okta oraz wiodącymi systemami IAM/IdP umożliwia spójne zarządzanie politykami.
Skalowalna architektura wysokiej dostępności
Zapewnia ochronę infrastruktury krytycznej dzięki natywnemu klastrowaniu, synchronizacji w czasie rzeczywistym i automatycznemu przełączaniu awaryjnemu, gwarantując brak przestojów.
Spójne zarządzanie dostępem
Jeden panel do zarządzania hasłami, kontroli autoryzacji użytkowników, transmisji połączeń na żywo oraz prowadzenia analizy śledczej zachowań.
Ciągłe egzekwowanie zasad Zero-Trust
Zapewnia uwierzytelnianie i weryfikację przez całą sesję, a nie tylko podczas logowania.
Sprawniejsza praca i wysoki poziom ochrony
Przyspiesz codzienne operacje IT i współpracę z zewnętrznymi partnerami. Fudo PAM automatyzuje nadzór nad dostępem uprzywilejowanym, dzięki czemu bezpieczeństwo idzie w parze ze sprawnym działaniem firmy.
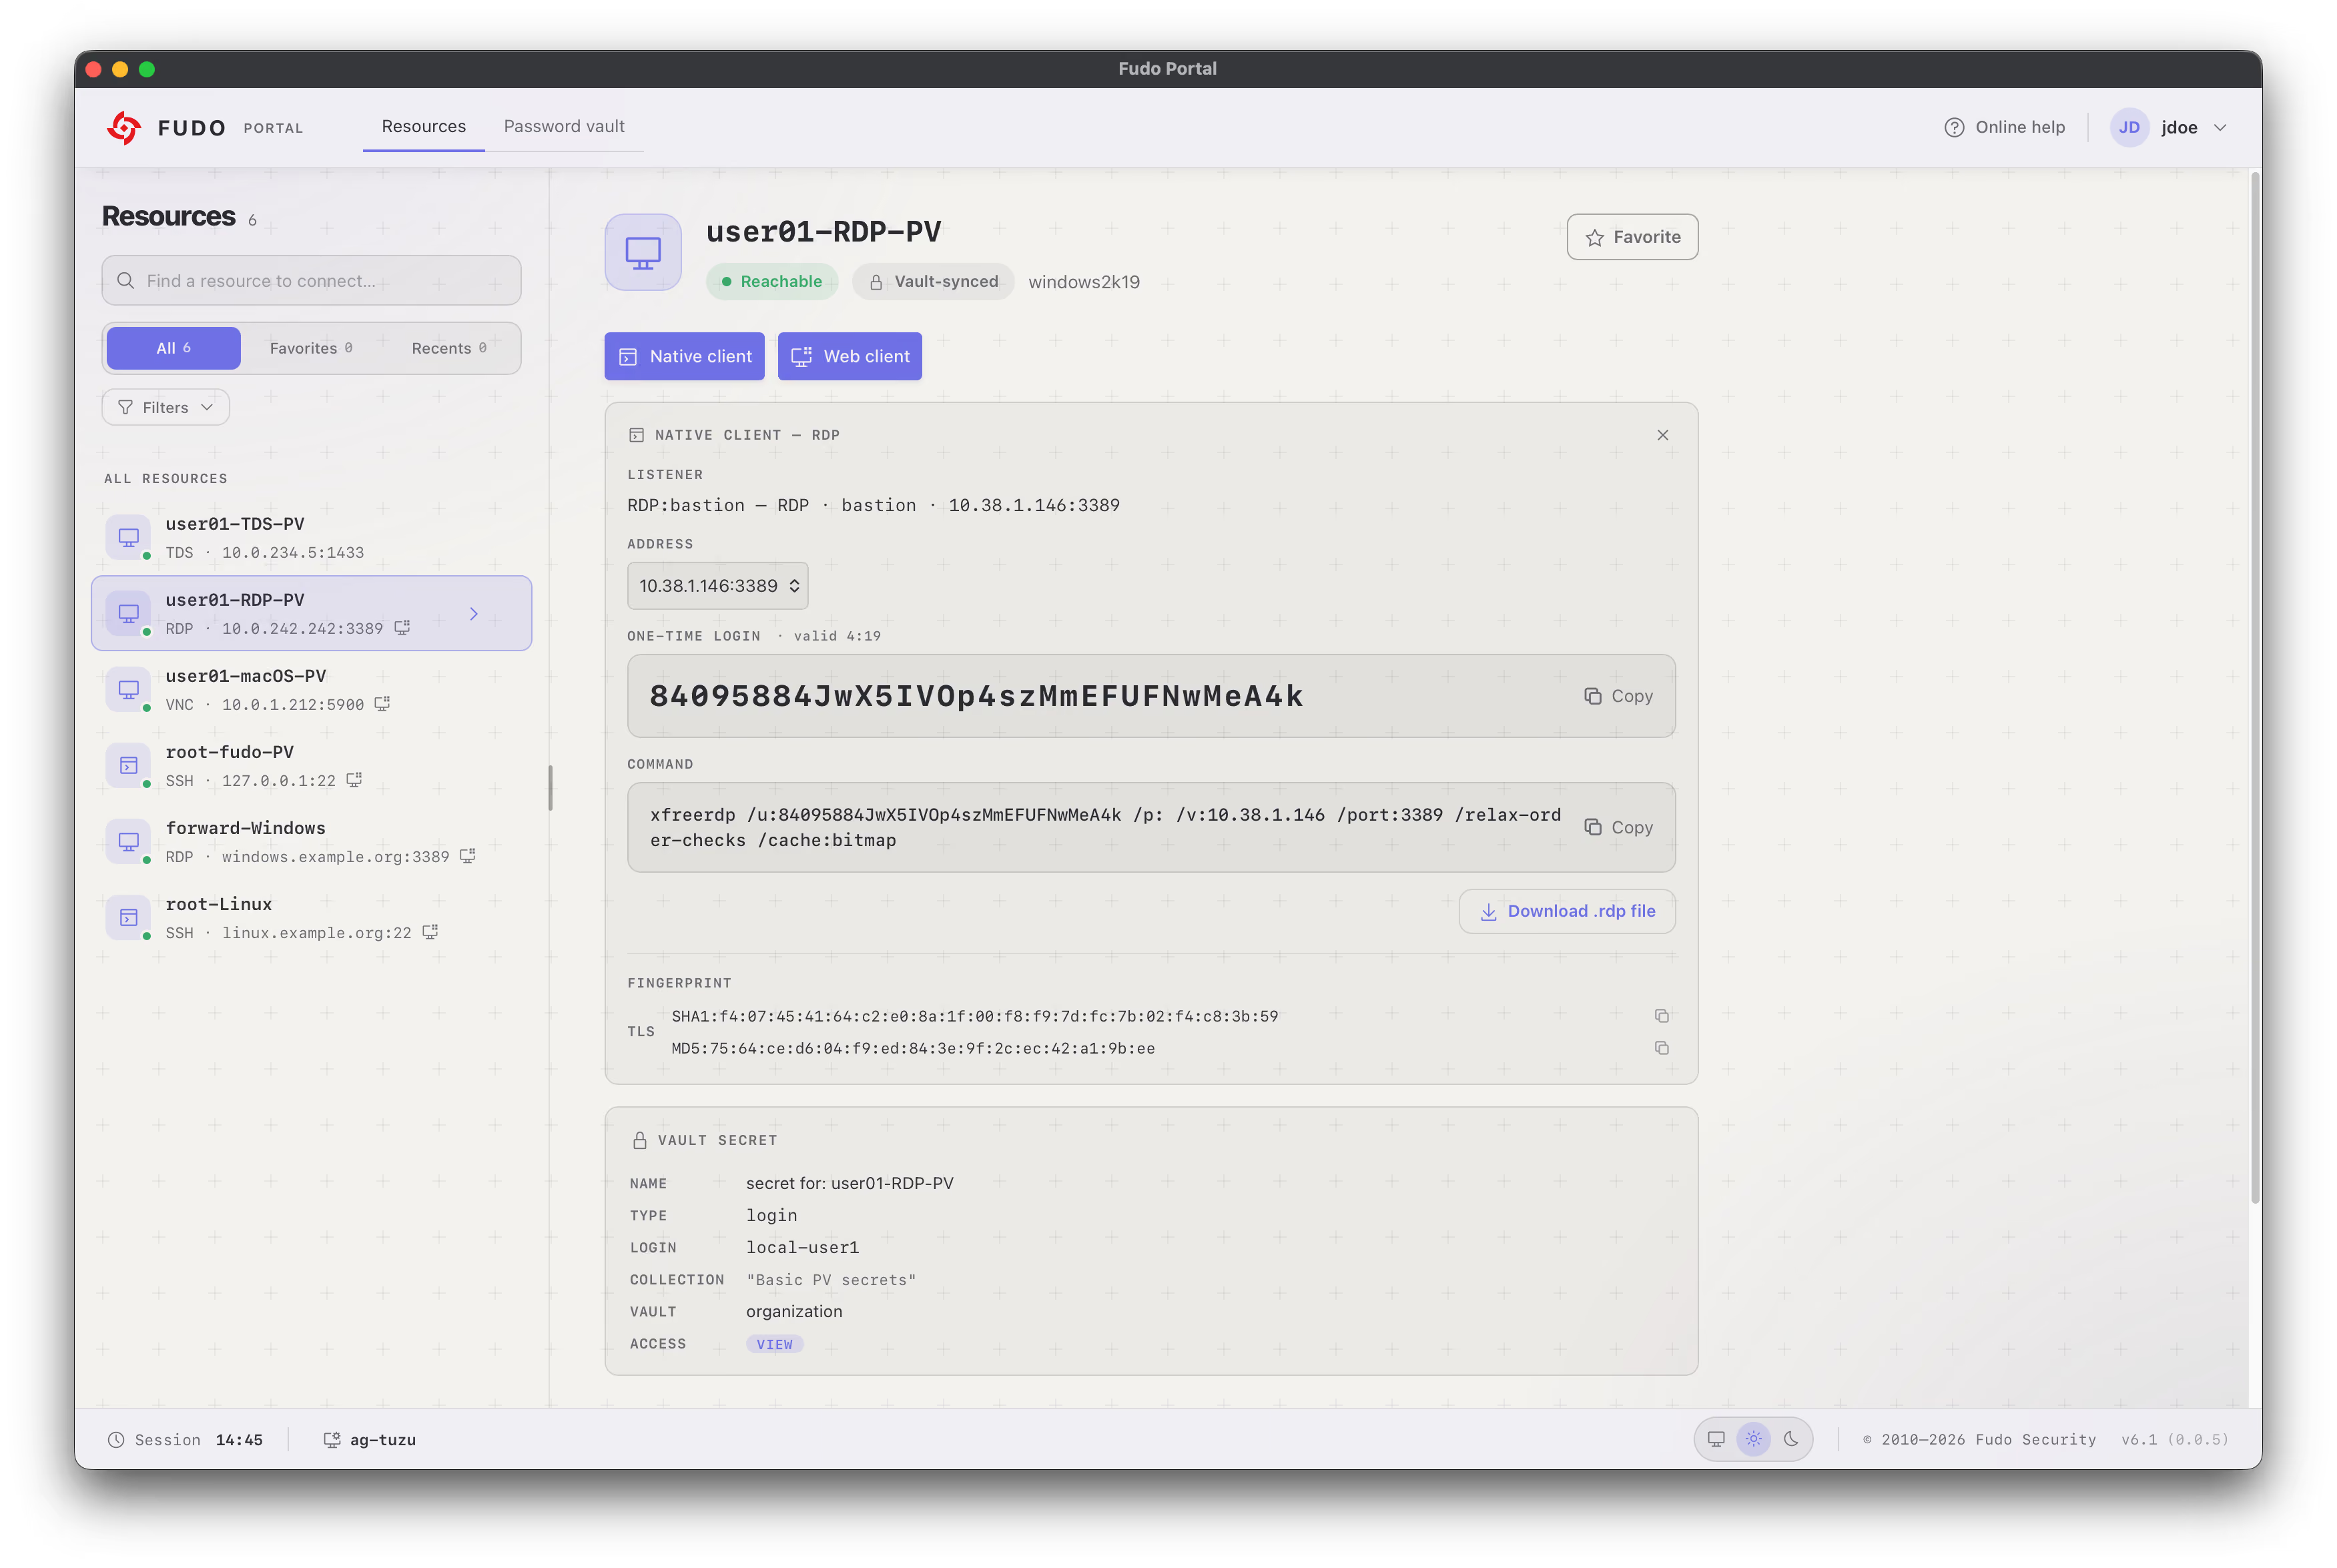
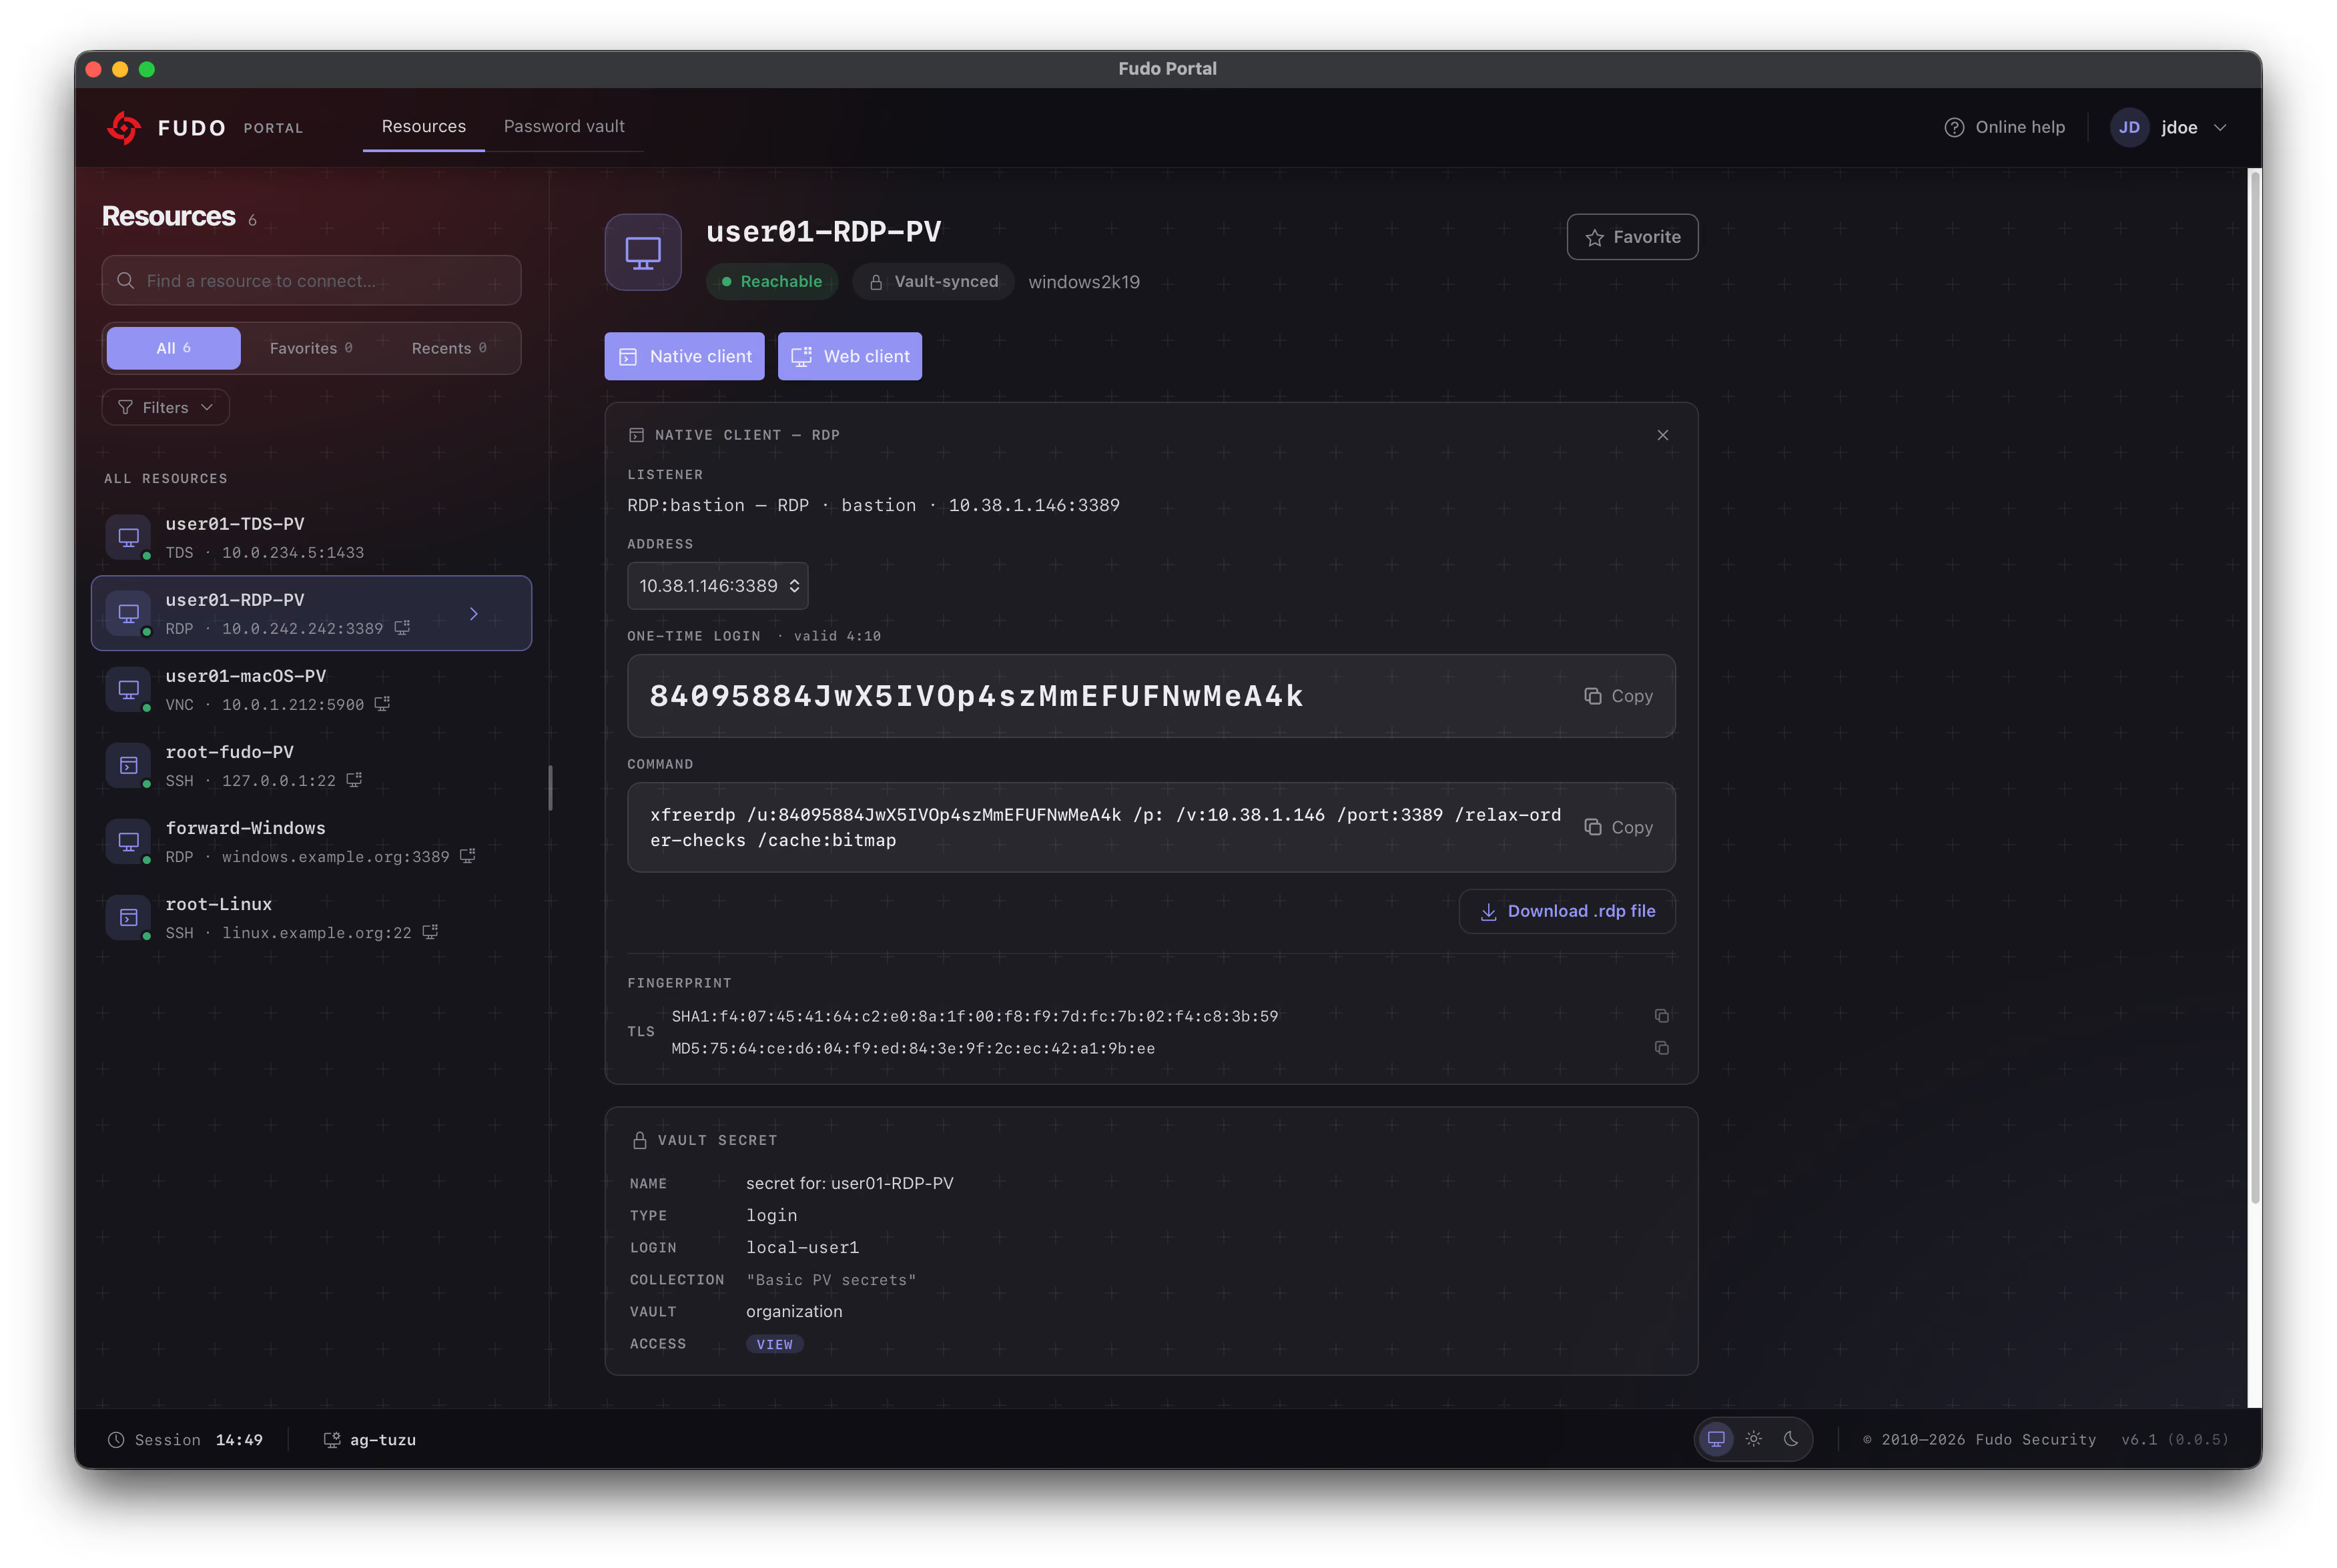
Bezobsługowe zarządzanie infrastrukturą
Przyspieszony onboarding użytkowników uprzywilejowanych
Dodawaj administratorów, zespoły DevOps i zewnętrznych inżynierów do systemu w kilka minut dzięki automatycznym procesom opartym na politykach.
Praca w natywnych narzędziach
Inżynierowie mogą korzystać ze swoich ulubionych narzędzi, takich jak mstsc, PuTTY czy DBeaver, bez ograniczania się do konsoli webowych.
Szybka reakcja na incydenty
Zespoły SecOps mogą łatwo przeszukiwać historyczne archiwum nagrań wideo za pomocą wyszukiwania tekstowego (z wykorzystaniem OCR dla linii komend i interfejsu graficznego), aby diagnozować awarie i incydenty.
Eksport pełnych nagrań do analizy śledczej
Generuj kompletne, nieedytowalne pliki wideo z nagraniami sesji jako dowód na potrzeby compliance, analiz powdrożeniowych lub rozliczania dostawców.
Szczegółowa analityka efektywności pracy
Rozbudowana telemetria aktywności, czasów bezczynności i wykonanych poleceń zapewnia kierownictwu pełny wgląd w wydajność systemów i efektywność zespołu.


“Byliśmy zdumieni, jak szybko udało się wdrożyć Fudo w naszej organizacji. Migracja przebiegła niezwykle szybko i bezproblemowo.”
“Czujemy się znacznie bezpieczniej, wiedząc dokładnie, co z naszymi serwerami i bazami danych robią zewnętrzni kontraktorzy.”

“Fudo ułatwiło nam pracę i pozwoliło wszystkim efektywniej działać, a naszej organizacji – czuć się bezpiecznie.”
Prosta i bezpieczna współpraca z podmiotami zewnętrznymi
Bezpieczny i uproszczony zdalny dostęp dla każdego zespołu