Co to jest PAM?
Zabezpiecz krytyczne punkty dostępu dzięki rozwiązaniu klasy Enterprise
Privileged Access Management (PAM) pozwala zachować pełną kontrolę nad kontami uprzywilejowanymi w całej infrastrukturze IT. System zapewnia wgląd, automatyzację i nadzór niezbędne do ochrony wrażliwych zasobów – od serwerów i baz danych po środowiska OT – bez spowalniania codziennej pracy.
Konta uprzywilejowane: największe wyzwanie dla bezpieczeństwa IT
W rozproszonych środowiskach IT konta uprzywilejowane posiadają pełną kontrolę nad systemami, a mimo to często pozostają poza stałym nadzorem. Przy rosnącej złożoności infrastruktury i surowych wymogach prawnych, brak kontroli nad administratorami stwarza bezpośrednie ryzyko przestojów oraz problemów podczas audytu.
Atakujący w pierwszej kolejności celują w tożsamości z podwyższonymi uprawnieniami. Przejęcie chociażby jednego konta administratora pozwala obejść tradycyjne zabezpieczenia, zdobyć dostęp do poufnych danych i wyrządzić znacznie większe szkody niż przejęcie konta zwykłego pracownika.
- 01Większy obszar ryzyka ze względu na masowy dostęp zdalny, chmurę oraz wsparcie ze strony zewnętrznych dostawców
- 02Brak wglądu w aktywne sesje oraz bieżące działania użytkowników uprzywilejowanych
- 03Brak pełnej ścieżki audytowej, co utrudnia wykazanie zgodności z wymogami prawnymi i normami bezpieczeństwa
- 04Niejednorodna infrastruktura i starsze systemy zawierające otwarte podatności na zagrożenia
- 05Niebezpieczne przechowywanie haseł – w jawnych plikach lub ich współdzielenie przez wielu pracowników
Pełna kontrola dostępu do kluczowych zasobów
Rozwiązania Privileged Access Management (PAM) zabezpieczają i stale nadzorują dostęp do najważniejszych elementów infrastruktury. PAM centralizuje obsługę kont z podwyższonymi uprawnieniami, automatyzuje polityki bezpieczeństwa oraz dokładnie rejestruje przebieg sesji, chroniąc firmę przed zagrożeniami wewnętrznymi i zewnętrznymi.
Kluczowe funkcje PAM
Analityka AI i wykrywanie zagrożeń
Sztuczna inteligencja stale analizuje zachowania użytkowników i tworzy wzorce ich codziennej pracy. W przypadku wykrycia anomalii lub nietypowych poleceń system szybko flaguje ryzyko i automatycznie reaguje na potencjalne naruszenie.
Nadzór i rejestracja sesji
Pełne nagrywanie i podgląd na żywo wszystkich połączeń z kontami administratorów. System umożliwia szybkie przerwanie niebezpiecznej sesji oraz tworzenie szczegółowych ścieżek audytowych na potrzeby wymogów prawnych i analizy śledczej.
Precyzyjne zarządzanie uprawnieniami
Szczegółowy nadzór nad uprawnieniami w oparciu o zasadę najmniejszych przywilejów (Least Privilege). Administratorzy i dostawcy otrzymują dostęp wyłącznie do niezbędnych zasobów, na określony czas i po uzyskaniu akceptacji.
Architektura proxy
Łatwe wpięcie w istniejącą infrastrukturę IT, systemy SSO oraz repozytoria tożsamości. Platforma sprawnie obsługuje środowiska hybrydowe – od rozbudowanych chmur po tradycyjne serwery lokalne (on-premise).
Dostęp na żądanie (Just-In-Time)
Przyznawanie praw administracyjnych wyłącznie na czas wykonywania konkretnego zadania. Eliminacja stałych uprawnień zmniejsza ryzyko ataku, a automatyczne ścieżki akceptacji zapobiegają opóźnieniom w pracy.
Sejf poświadczeń i haseł (Vault)
Centralne, zaszyfrowane repozytorium haseł i kluczy z funkcją ich automatycznej rotacji. Chroni firmę przed używaniem słabych haseł i ich niekontrolowanym udostępnianiem, dając użytkownikom bezpieczny dostęp bez znajomości haseł źródłowych.
Mierzalne korzyści dla bezpieczeństwa i zespołów IT
Skuteczniejsze wykrywanie zagrożeń
Silnik AI analizuje sesje w czasie rzeczywistym, wyłapując subtelne odchylenia w ruchu myszy czy dynamice pisania. Pozwala to szybko zidentyfikować odstępstwa od codziennych nawyków użytkownika.
Zgodność z przepisami
Automatyczne nagrywanie sesji oraz gotowe raporty ułatwiają realizację wymogów prawnych w zakresie nadzoru nad dostępem uprzywilejowanym i tworzenia ścieżek audytowych.
Mniej pracy ręcznej w IT
Automatyzacja procesów i reguł bezpieczeństwa zdejmuje z zespołów IT rutynowe zadania, zapewniając stały wgląd w infrastrukturę i sprawne zarządzanie dostępem.
Redukcja obszaru ryzyka
Eliminacja współdzielonych haseł, nadmiernych przywilejów oraz niekontrolowanych połączeń drastycznie zmniejsza podatność na atak i ogranicza skutki ewentualnych incydentów.
Dlaczego PAM jest dziś niezbędny
Nowoczesna infrastruktura IT działa jako system rozproszony z udziałem wielu podmiotów wewnętrznych i zewnętrznych. Każdy dostęp uprzywilejowany niesie ze sobą ryzyko, a wraz z rozwojem pracy zdalnej, adopcji chmury i wymogów regulacyjnych zarządzanie dostępem uprzywilejowanym stało się dziś niezbędne do:
- 01Ochrony krytycznych systemów biznesowych przed coraz bardziej wyrafinowanymi zagrożeniami
- 02Spełnienia wymogów zgodności regulacyjnej w ramach wielu standardów
- 03Umożliwienia bezpiecznych operacji zdalnych bez uszczerbku dla bezpieczeństwa czy efektywności
- 04Wspierania ciągłości działania dzięki odpornym, skalowalnym mechanizmom kontroli dostępu
- 05Budowania odporności organizacyjnej dzięki dojrzałym zdolnościom zarządzania ryzykiem
Nasze rozwiązania
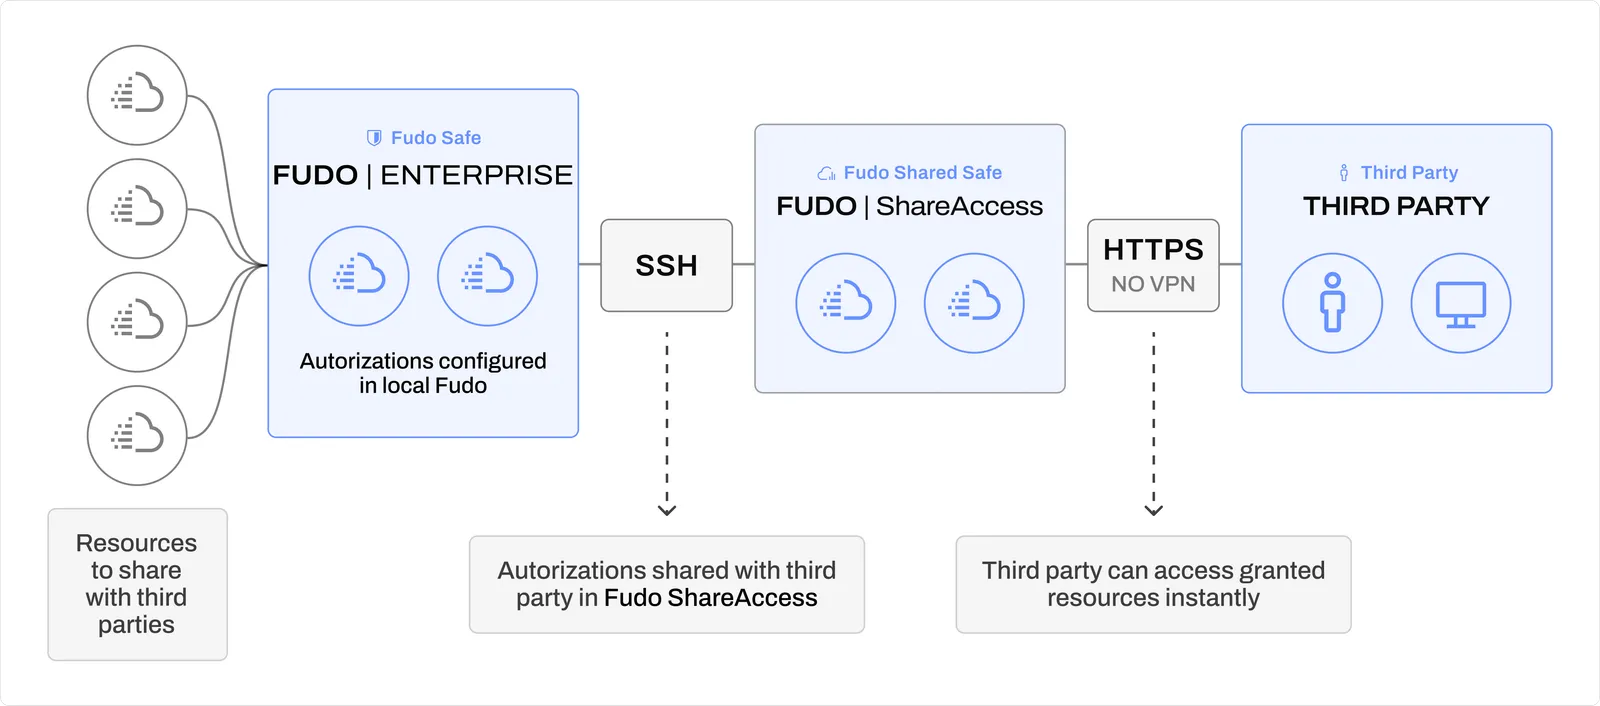
Bezpieczna współpraca z podmiotami zewnętrznymi
Zarządzanie dostępem uprzywilejowanym oparte na AI
Bezpieczny i uproszczony zdalny dostęp dla każdego zespołu