Was ist PAM?
Sichern Sie Ihre kritischsten Zugangspunkte mit Enterprise-PAM
Privileged Access Management (PAM) bietet umfassende Kontrolle und Überwachung privilegierter Konten in Ihrer IT-Infrastruktur. PAM liefert die Transparenz, Kontrolle und Automatisierung, die zum Schutz sensibler Ressourcen und zur Aufrechterhaltung der betrieblichen Effizienz über Server, Datenbanken und OT-Systeme hinweg erforderlich sind.
Privilegierter Zugriff: die gefährlichste Lücke in der modernen Sicherheit
In den verteilten IT-Umgebungen von heute sind privilegierte Konten mit der höchsten Systemkontrolle oft am wenigsten sichtbar und am schlechtesten kontrolliert. Mit zunehmender Infrastrukturkomplexität und wachsender regulatorischer Kontrolle stellen diese Lücken eine unmittelbare Bedrohung für Geschäftskontinuität und Compliance-Bereitschaft dar.
Angreifer nehmen zunehmend privilegierte Identitäten ins Visier, da ein einziges kompromittiertes Domänenadministratorkonto Sicherheitskontrollen umgehen, auf sensible Daten zugreifen und deutlich größeren Schaden anrichten kann als ein Sicherheitsvorfall bei einem Standardnutzer.
- 01Wachsende Angriffsfläche durch Remote-Verbindungen, Cloud-Plattformen und Drittanbieterzugriffe
- 02Eingeschränkte Sichtbarkeit privilegierter Zugriffe und Aktivitäten während der Sitzungen
- 03Compliance-Lücken bei der Zugriffsdokumentation und den von Regulierungsbehörden geforderten Audit-Trails
- 04Altsysteme mit veralteten Sicherheitskontrollen und ungelösten Schwachstellen
- 05Privilegierte Passwörter, die unverschlüsselt gespeichert oder von mehreren Konten gemeinsam genutzt werden
Umfassende Kontrolle für kritische Zugriffe
Eine Privileged-Access-Management-(PAM)-Lösung sichert, kontrolliert und überwacht den Zugriff auf kritische IT-Ressourcen. PAM zentralisiert die Verwaltung privilegierter Konten, automatisiert die Durchsetzung von Richtlinien und bietet umfassende Sitzungsüberwachung zum Schutz vor internen und externen Bedrohungen.
Zentrale PAM-Funktionen
Erweiterte Sicherheit
KI-gestützte Verhaltensanalysen, Echtzeit-Bedrohungserkennung und automatisierte Anomalieerkennung. Fortschrittliche PAM-Lösungen nutzen maschinelles Lernen, um privilegierte Aktivitäten kontinuierlich zu überwachen, Verhaltens-Baselines zu erstellen und verdächtige Aktionen oder potenzielle Sicherheitsverletzungen sofort zu kennzeichnen.
Sitzungsmanagement
Umfassende Aufzeichnung, Überwachung und Kontrolle aller privilegierten Benutzersitzungen. Ermöglicht Echtzeitüberwachung und Sitzungsbeendigung und führt detaillierte Audit-Trails für Compliance und forensische Untersuchungen.
Zugriffskontrolle
Granulares Berechtigungsmanagement setzt das Prinzip der geringsten Rechte durch rollenbasierte Richtlinien und zeitlich begrenzte Beschränkungen durch. Nutzer erhalten nur den für bestimmte Aufgaben erforderlichen Mindestzugriff, unterstützt durch detaillierte Freigabeworkflows und Zugriffsverwaltung.
Transparente Proxy-Architektur
Nahtlose Integration in bestehende IT-Infrastruktur, Sicherheitstools und Identitätsmanagementsysteme. Unterstützt zentralisiertes Management in Hybridumgebungen, einschließlich moderner Cloud-Plattformen und lokaler Legacy-Systeme.
Just-in-Time-Zugriff
Temporäre Rechteerweiterung gewährt administrative Rechte nur bei Bedarf für bestimmte Aufgaben und definierte Zeiträume. Dies reduziert die Angriffsfläche durch den Wegfall dauerhafter Berechtigungen und erhält die betriebliche Effizienz durch automatisierte Freigabeprozesse.
Zugangsdatenmanagement
Zentralisierte, verschlüsselte Speicherung aller privilegierten Zugangsdaten mit automatischer Passwortrotation. Dies eliminiert gemeinsam genutzte Passwörter und unsichere Speicherung von Zugangsdaten und stellt sicher, dass autorisierte Nutzer ohne Sicherheitseinbußen auf die benötigten Systeme zugreifen können.
Messbare Verbesserungen bei Sicherheit und Betrieb
Verbesserte Bedrohungserkennung
Die KI-gestützte Engine analysiert privilegierte Sitzungen in Echtzeit und erkennt subtile Anomalien in Mausbewegungen und Tastaturdynamik, um Abweichungen vom normalen Nutzerverhalten sofort zu kennzeichnen.
Vereinfachte Compliance
Umfassende Sitzungsaufzeichnung und automatisiertes Reporting erfüllen regulatorische Anforderungen an die Überwachung privilegierter Zugriffe und die Dokumentation von Audit-Trails.
Betriebliche Effizienz
Automatisierte Workflows und die Durchsetzung von Richtlinien reduzieren manuelle Prozesse und bieten die für eine wirksame Governance erforderliche Transparenz und Kontrolle.
Reduziertes Risiko und geringere Angriffsfläche
Der Wegfall gemeinsam genutzter Passwörter, übermäßiger Berechtigungen und unkontrollierter Zugriffe reduziert die Angriffsfläche Ihres Unternehmens und die potenziellen Auswirkungen von Sicherheitsverletzungen erheblich.
Warum PAM jetzt unverzichtbar ist
Moderne IT-Infrastrukturen sind verteilte Systeme mit vielen internen und externen Beteiligten. Jeder privilegierte Zugriff birgt ein Risiko, und mit der Zunahme von Remote-Arbeit, Cloud-Nutzung und regulatorischen Anforderungen ist Privileged Access Management heute unverzichtbar für:
- 01Den Schutz kritischer Geschäftssysteme vor zunehmend raffinierten Bedrohungen
- 02Die Erfüllung regulatorischer Compliance-Anforderungen über mehrere Rahmenwerke hinweg
- 03Die Ermöglichung sicherer Remote-Abläufe ohne Kompromisse bei Sicherheit oder Effizienz
- 04Die Unterstützung der Geschäftskontinuität durch belastbare, skalierbare Zugriffskontrollen
- 05Den Aufbau organisatorischer Resilienz durch ausgereifte Risikomanagement-Fähigkeiten
Unsere Lösungen
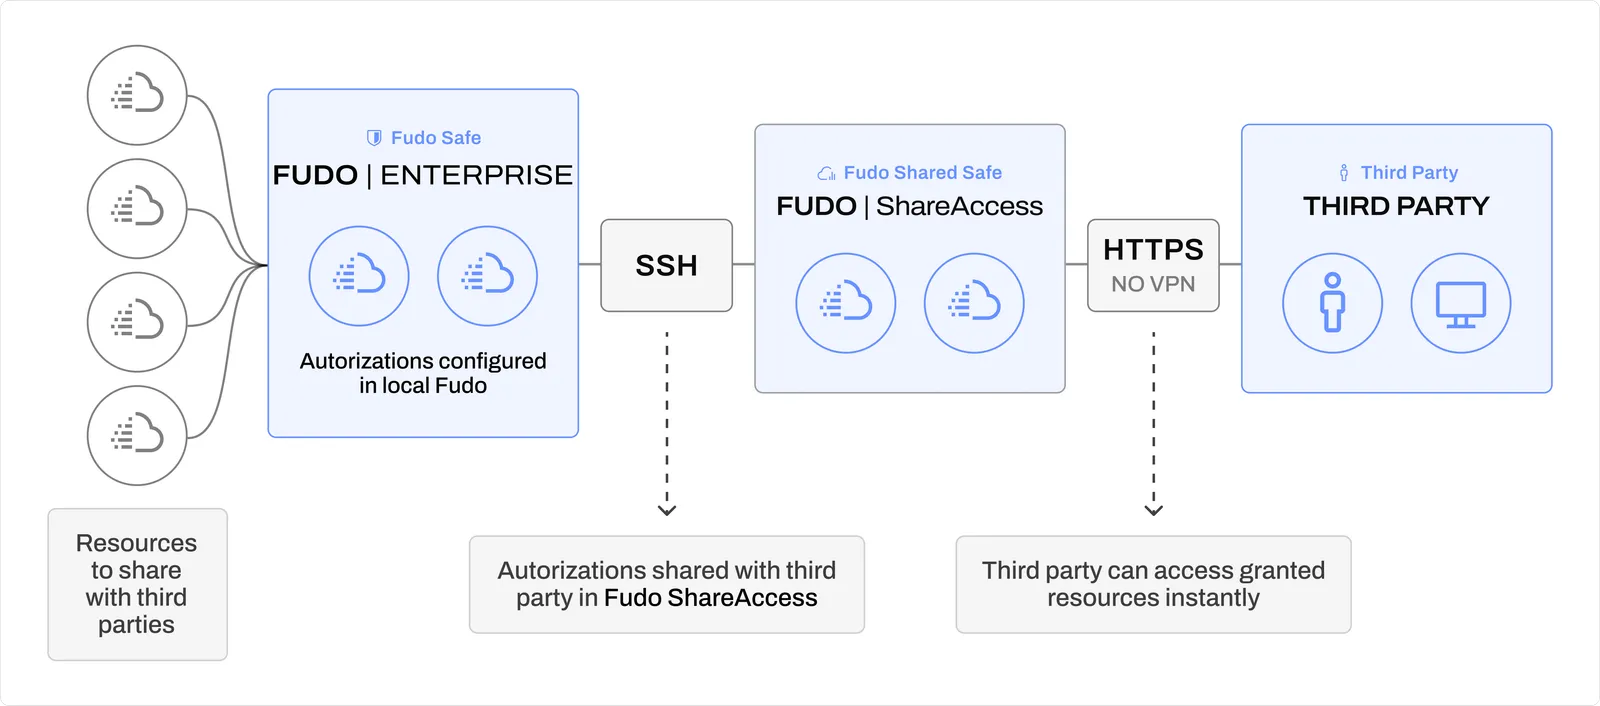
Einfache sichere Zusammenarbeit mit Drittanbietern
KI-gestütztes PAM für interne Teams
Cloud-natives Secure Remote Access für jedes Team