Umfassendes Privileged Access Management, einsatzbereit in wenigen Stunden
Fortschrittliche KI-Verhaltensanalyse ermöglicht es Fudo PAM, Sitzungen automatisiert abzusichern, Zero-Trust-Prinzipien durchzusetzen und Compliance skalierbar zu gewährleisten.
Die agentenlose Gateway-Architektur von Fudo PAM bietet infrastrukturweite Kontrolle, Credential-Vaulting und volle Transparenz über kritische Assets – ohne Systemunterbrechungen oder komplexe Softwareinstallation.
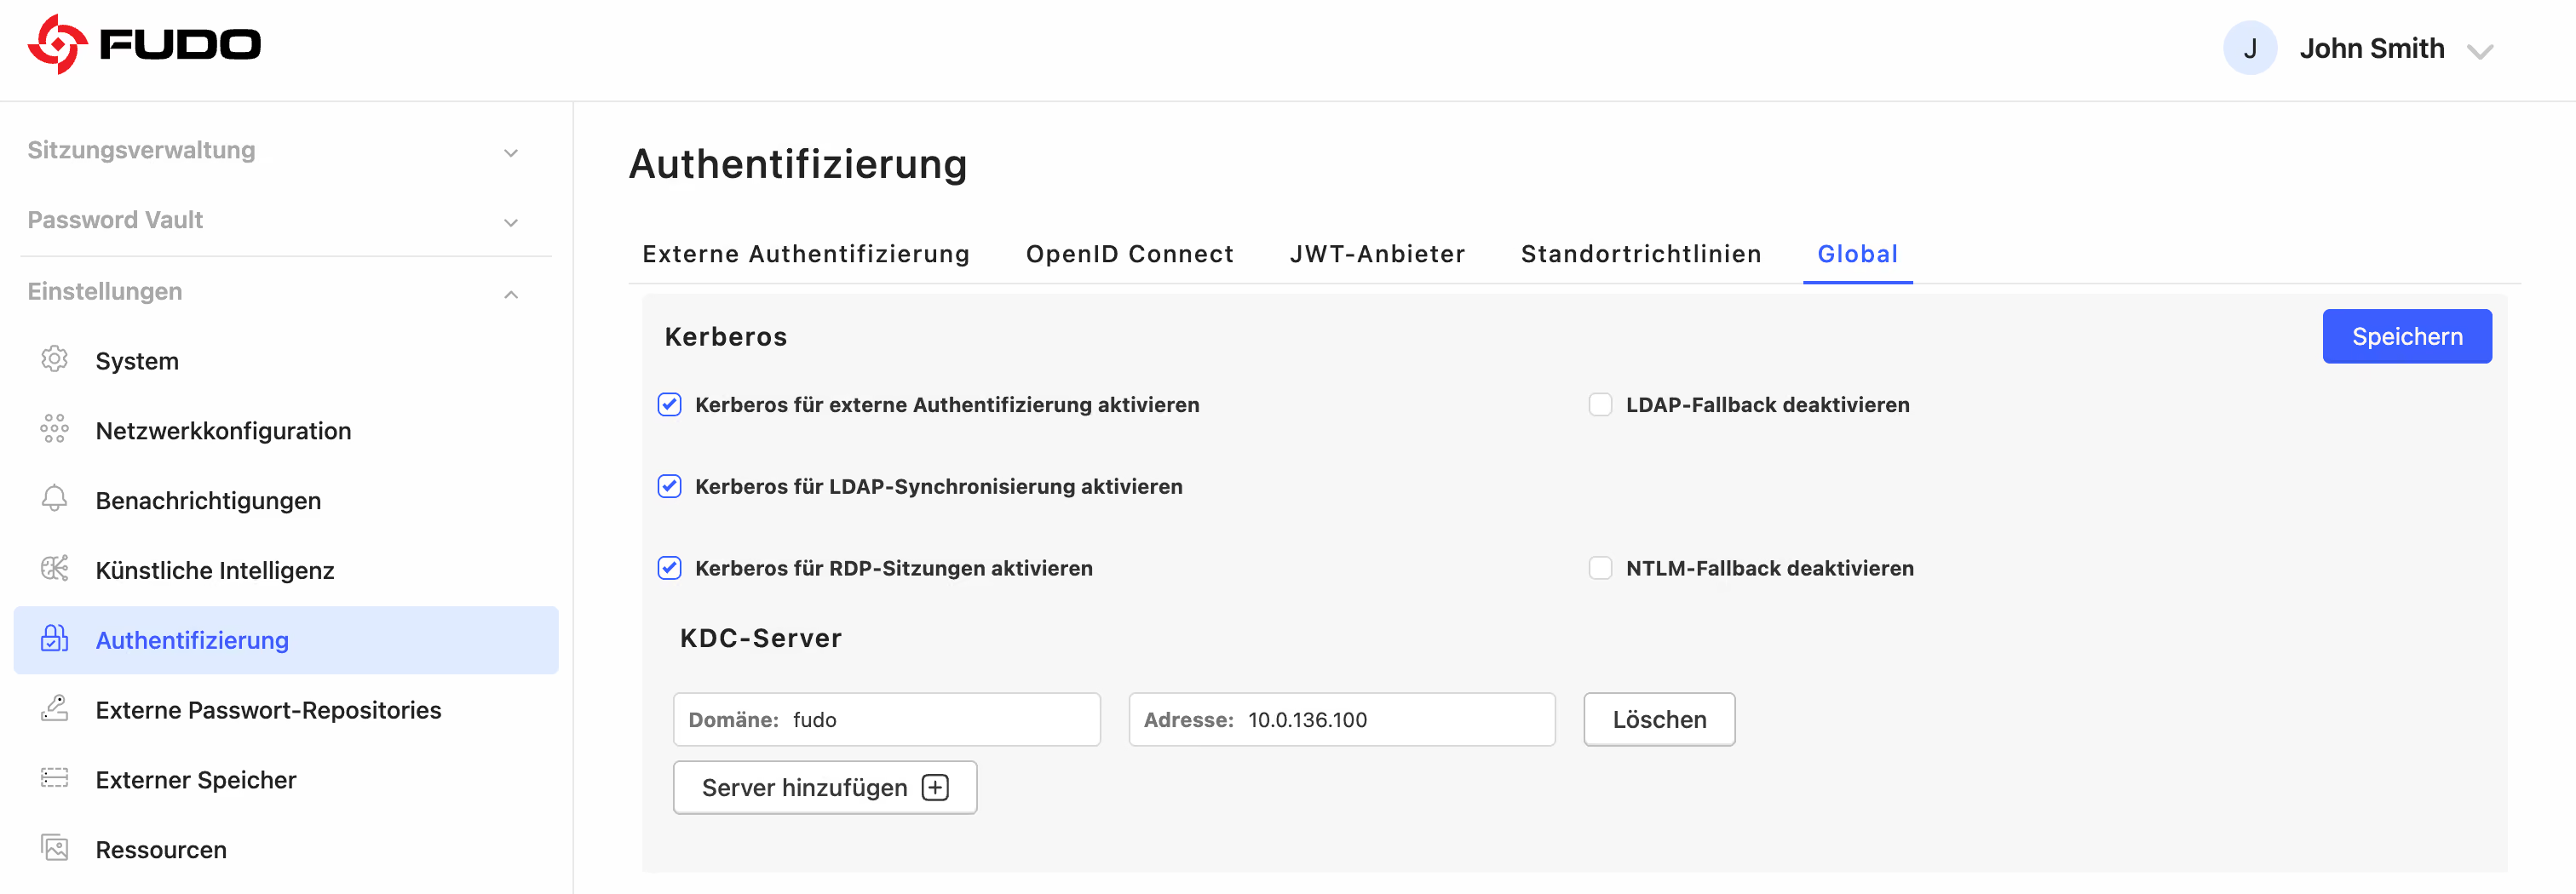
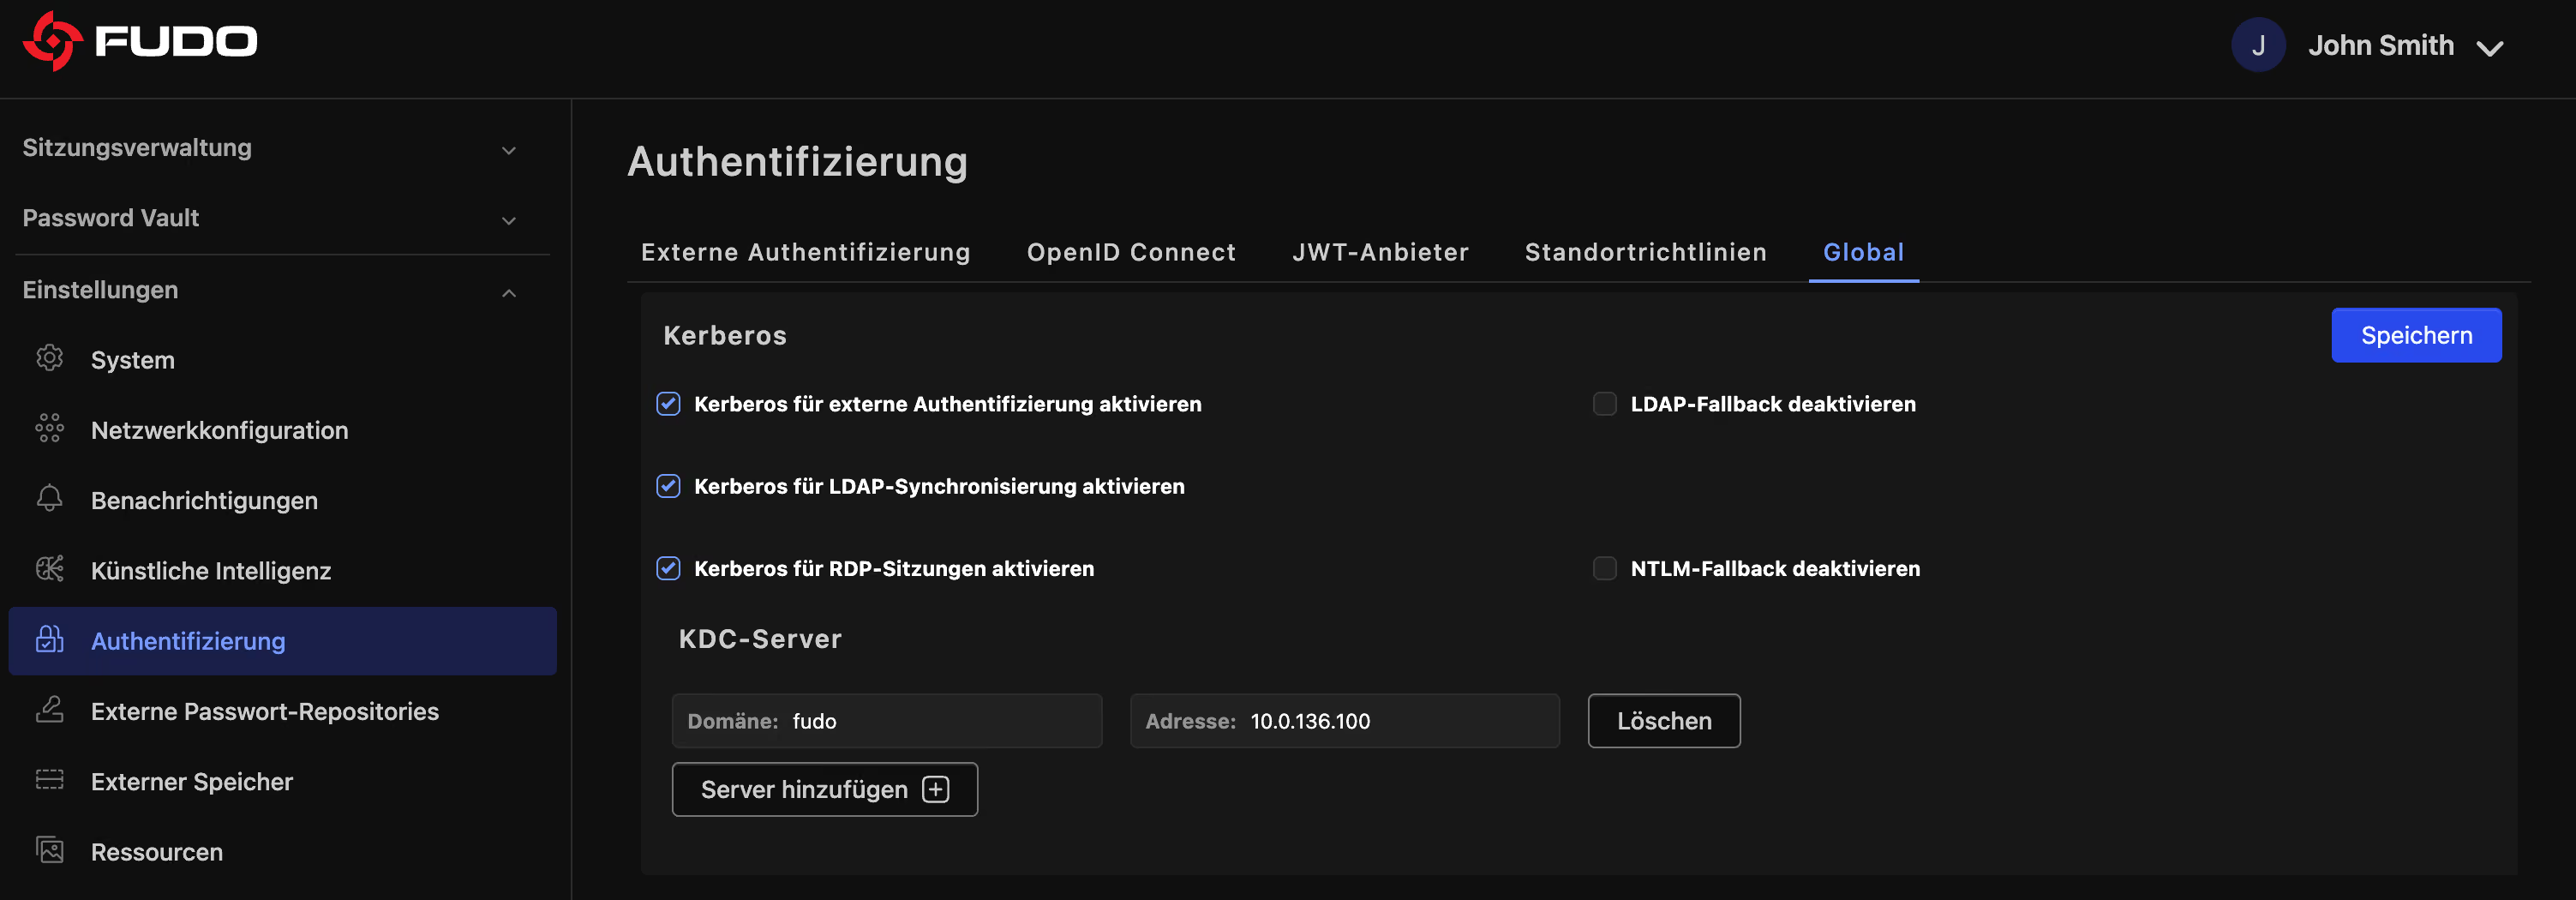
Kerberos- und Multi-Domain-Unterstützung
Fudo Enterprise bietet jetzt eine erweiterte Kerberos-Authentifizierung für komplexe Unternehmensnetzwerke. Diese Funktion ermöglicht die nahtlose Erkennung und Passwortverwaltung über mehrere Active-Directory-Domänen hinweg, auch wenn jede über eigene DNS-Server verfügt. Da der automatische Rückfall auf weniger sichere Protokolle entfällt, bleiben Ihre Sicherheitsrichtlinien konsequent durchgesetzt, ohne die Arbeitsabläufe der Benutzer zu stören.
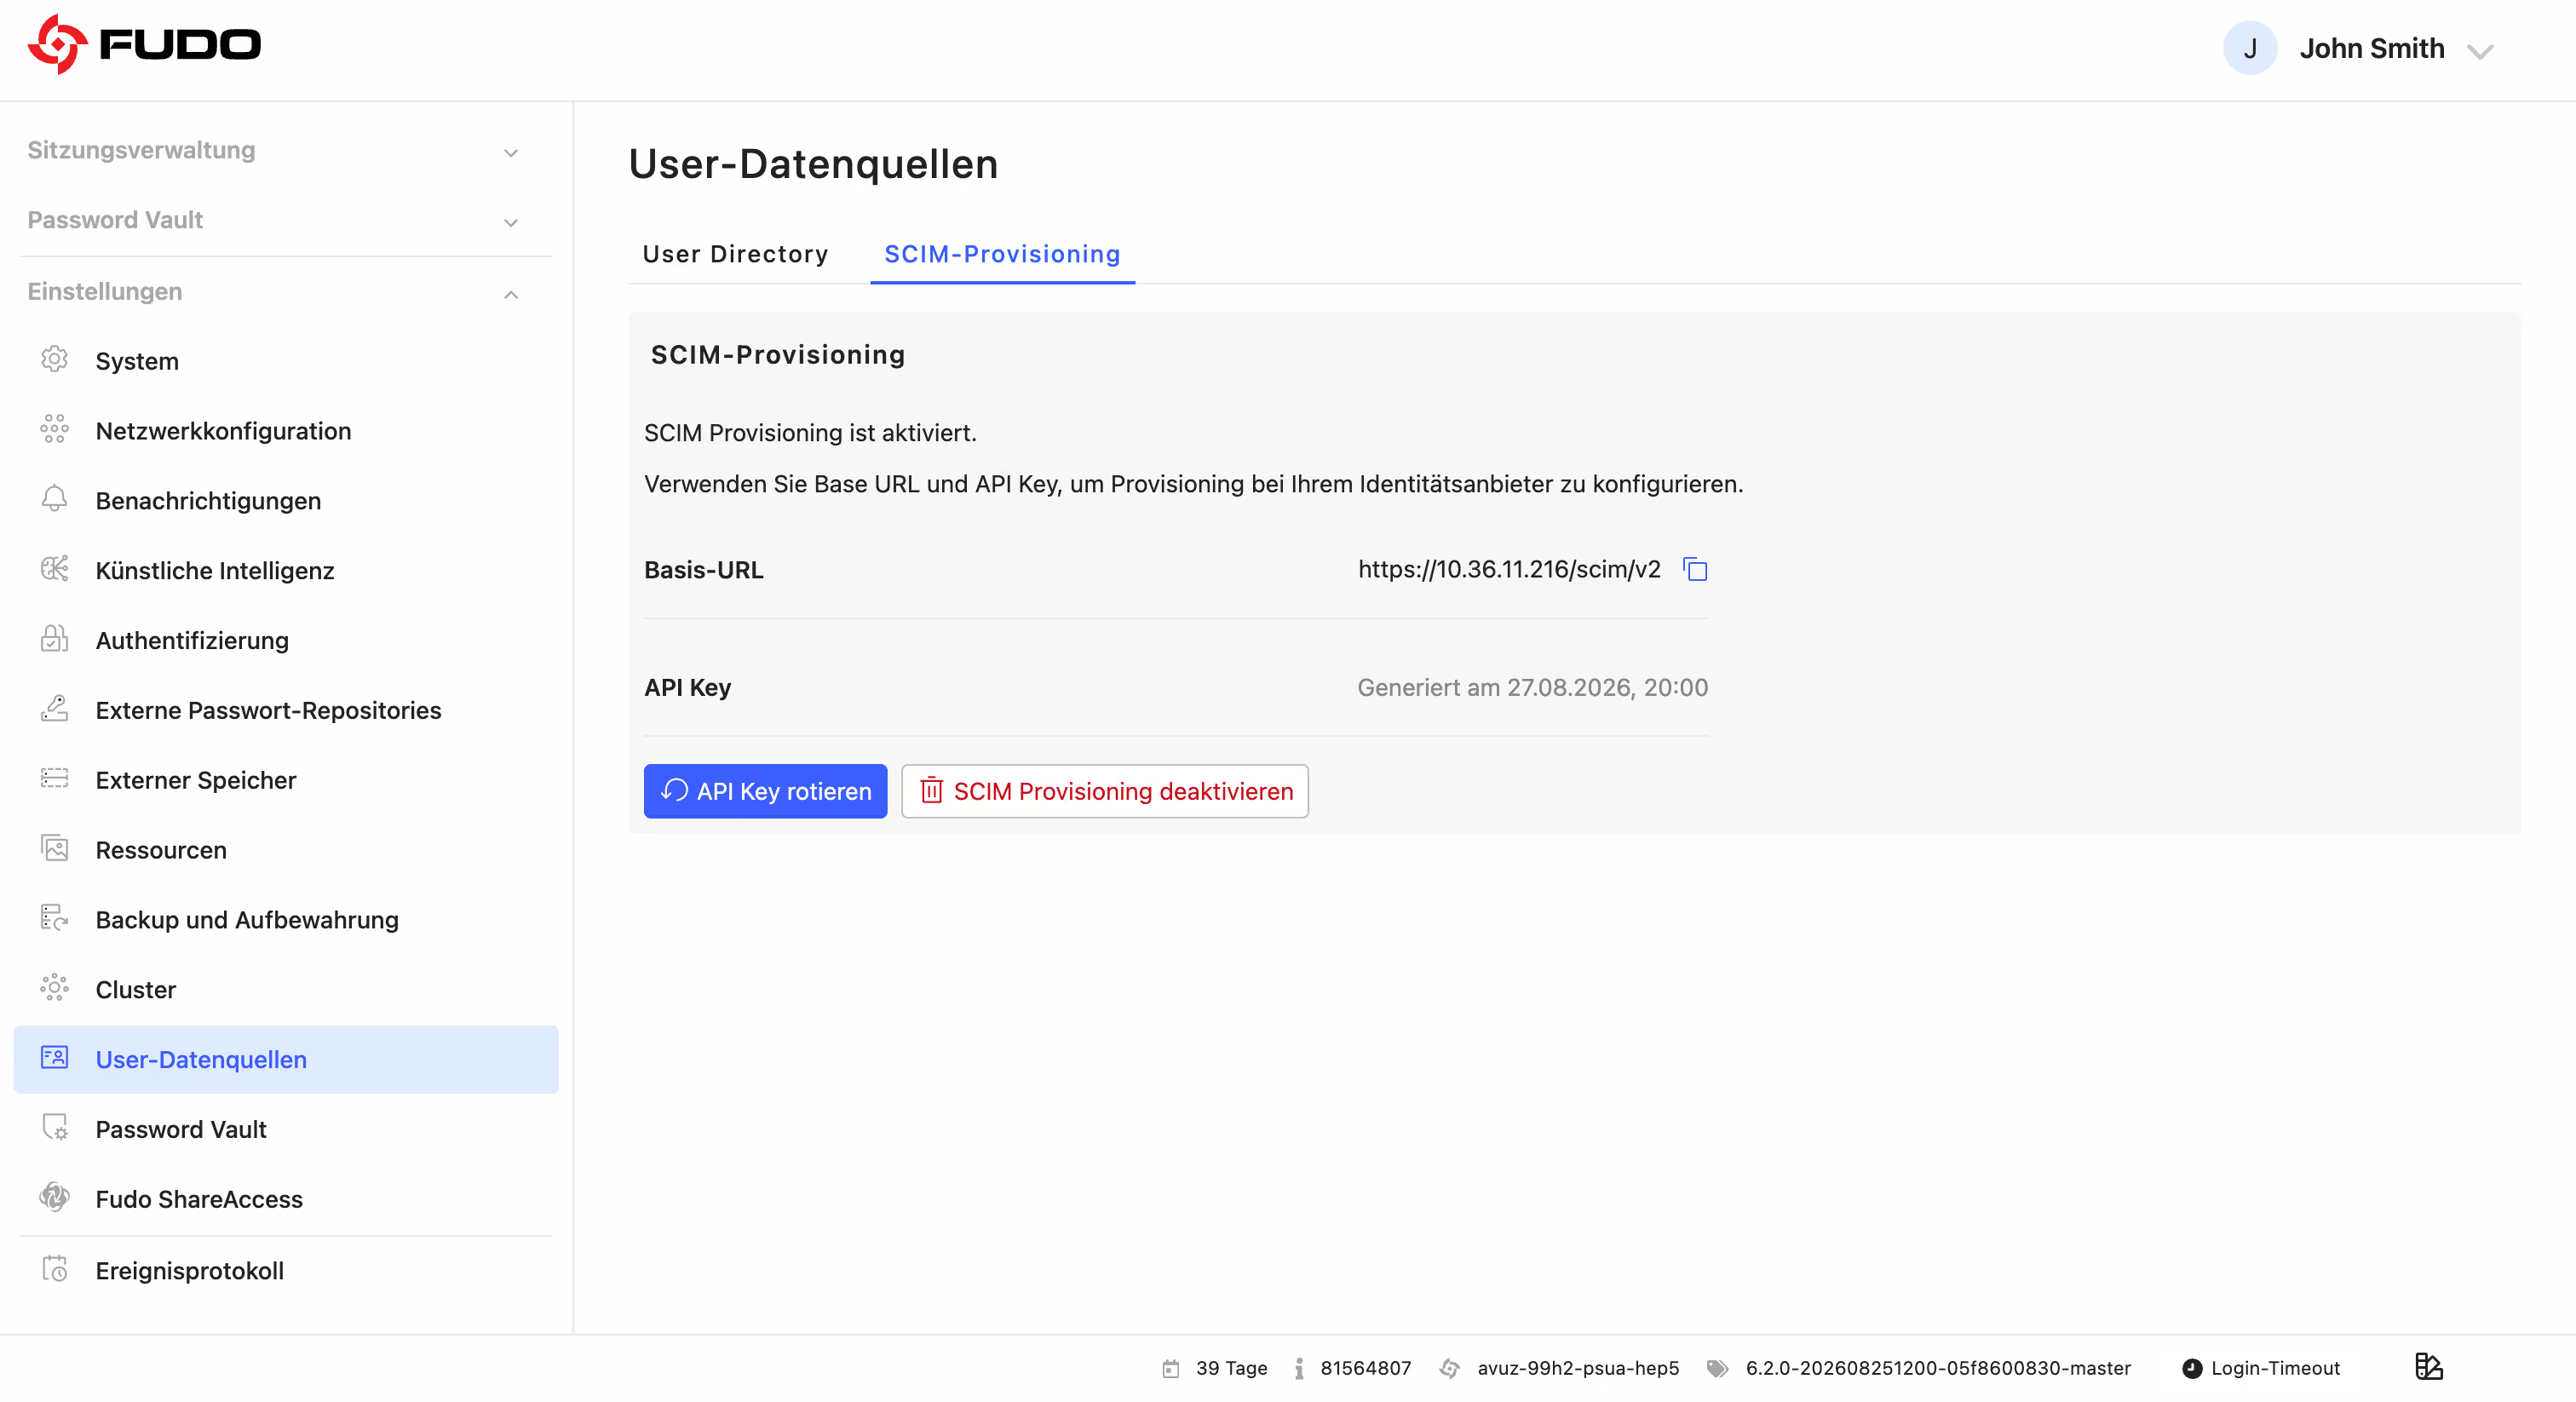
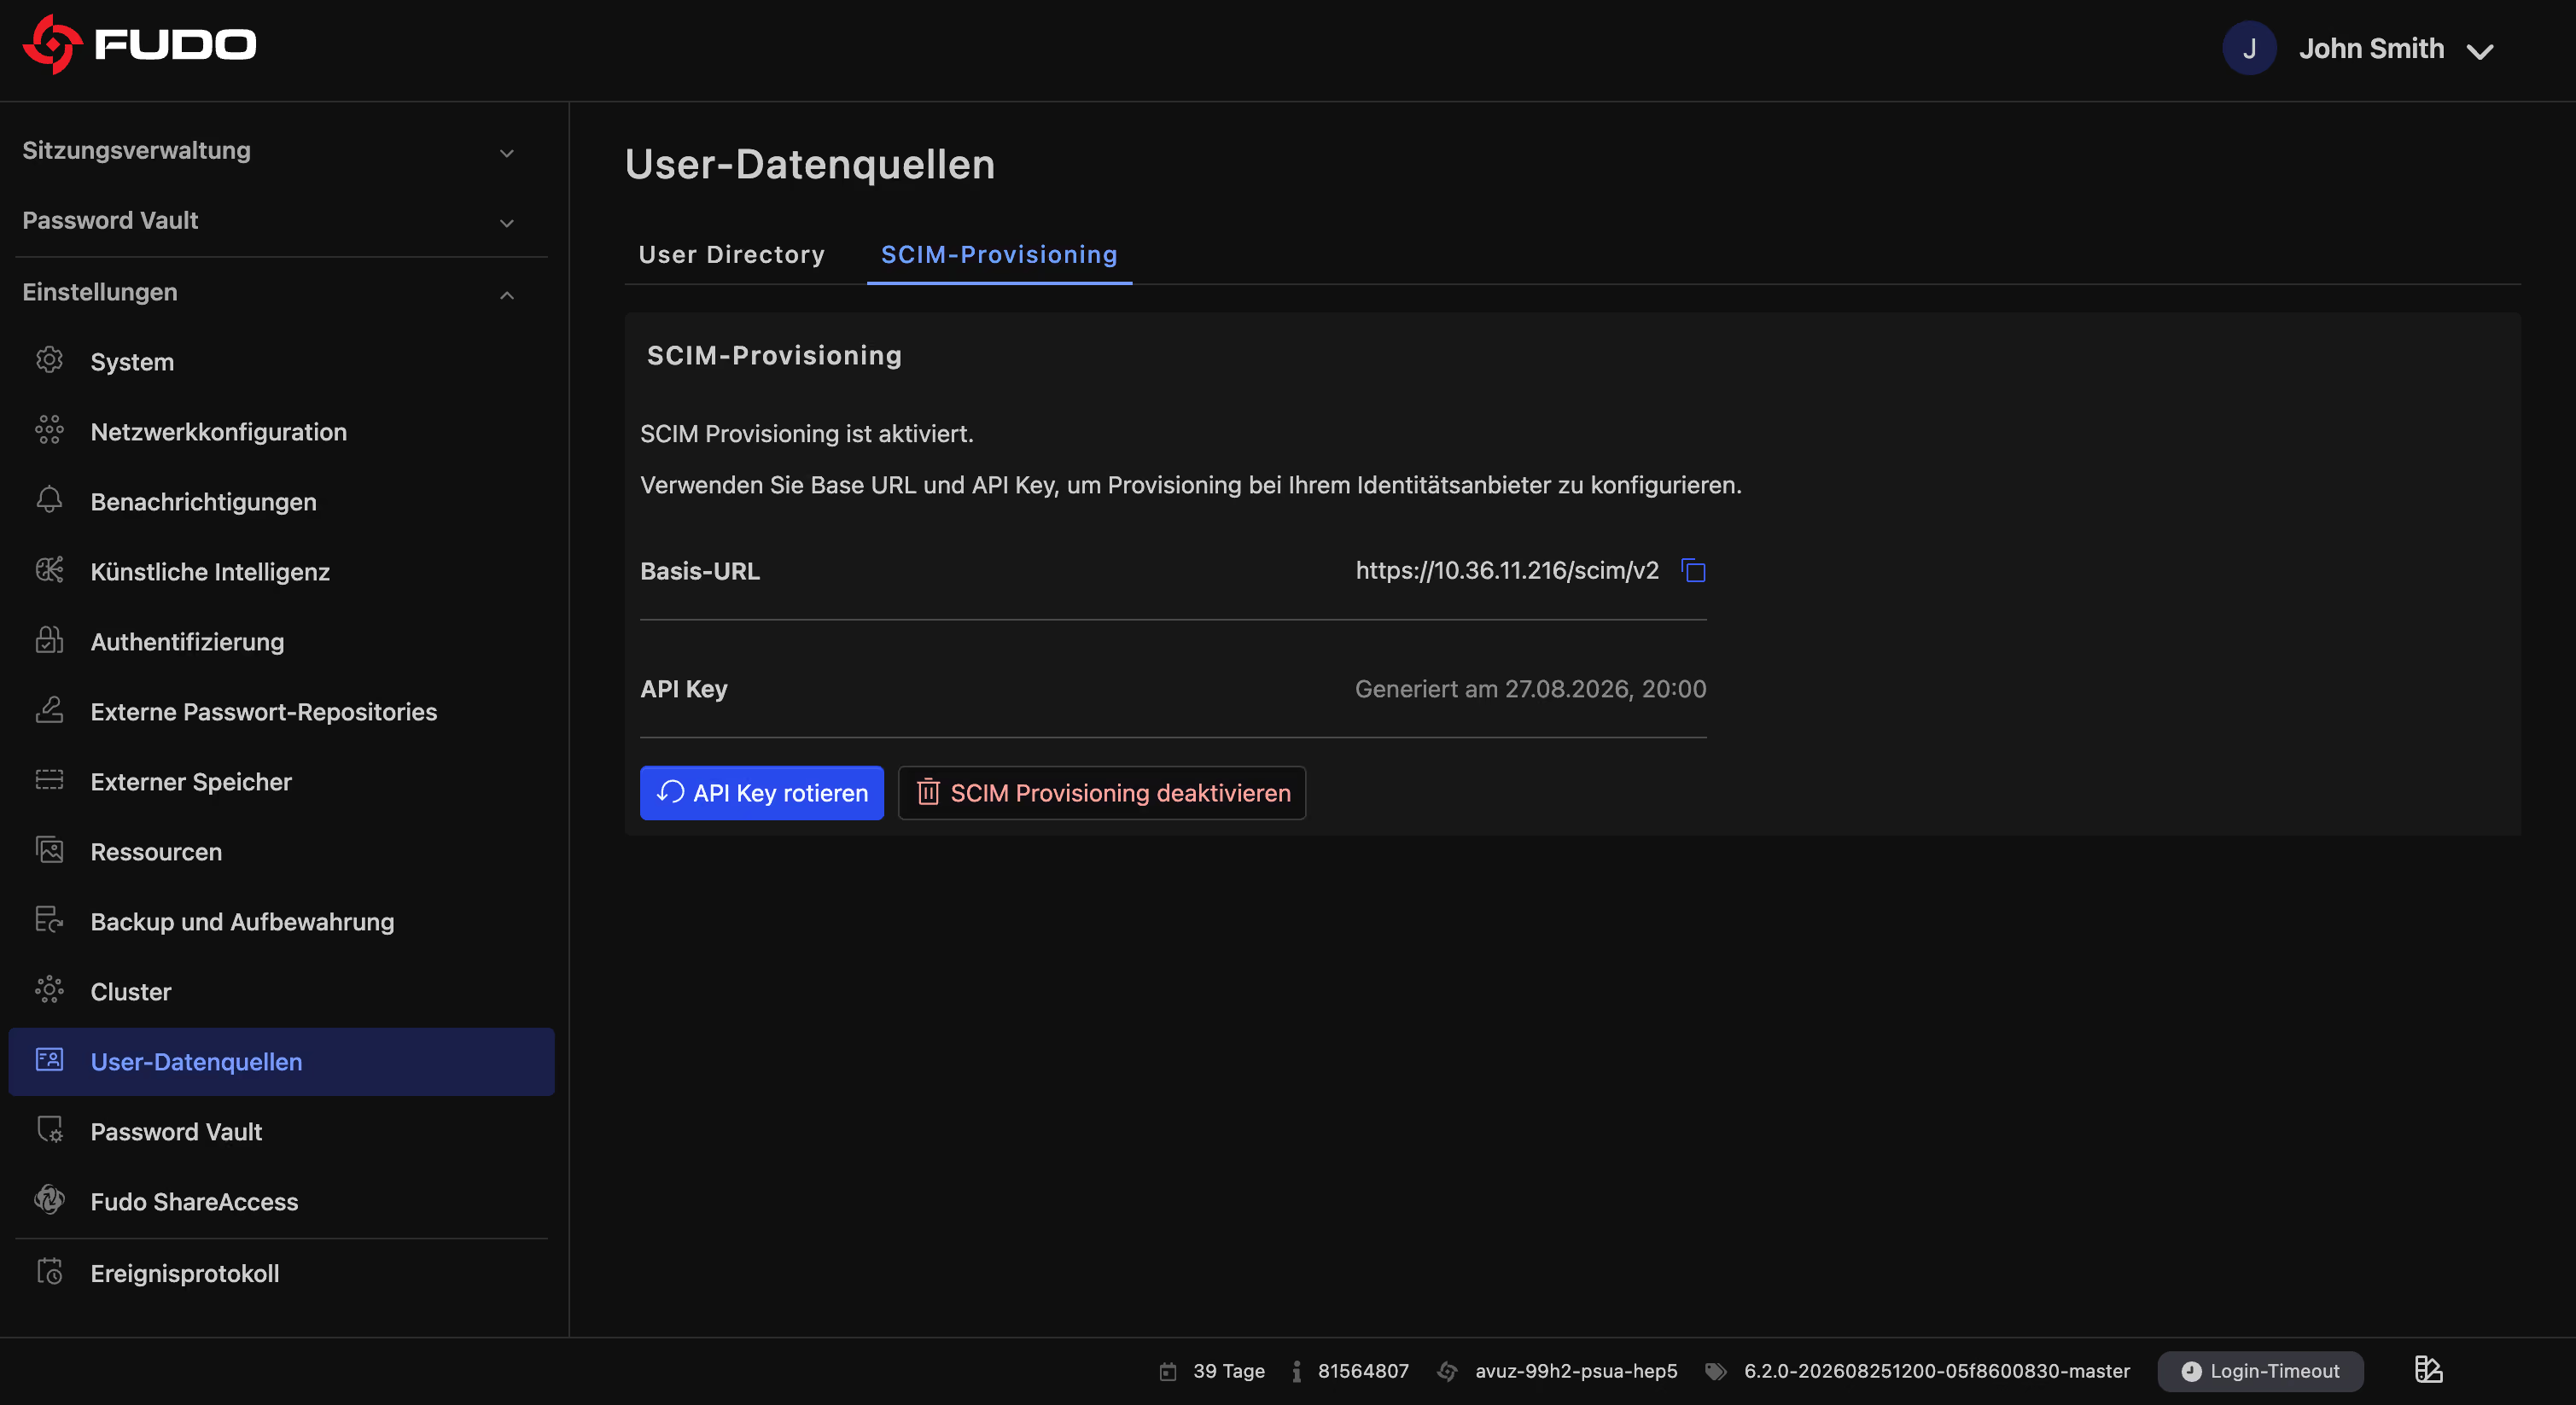
Benutzerprovisionierung in Echtzeit
Dank vollständiger Unterstützung des SCIM-Protokolls lässt sich der Benutzerzugriff auch im großen Maßstab einfach verwalten. Fudo Enterprise integriert sich mit Identity-Providern wie Entra ID und Okta und synchronisiert Benutzer und Gruppen über Echtzeit-Push-Benachrichtigungen sofort. Manuelle Administration entfällt – Zugriffsrechte, Rollenzuweisungen und Kontosperrungen werden automatisch in der gesamten Infrastruktur abgebildet.
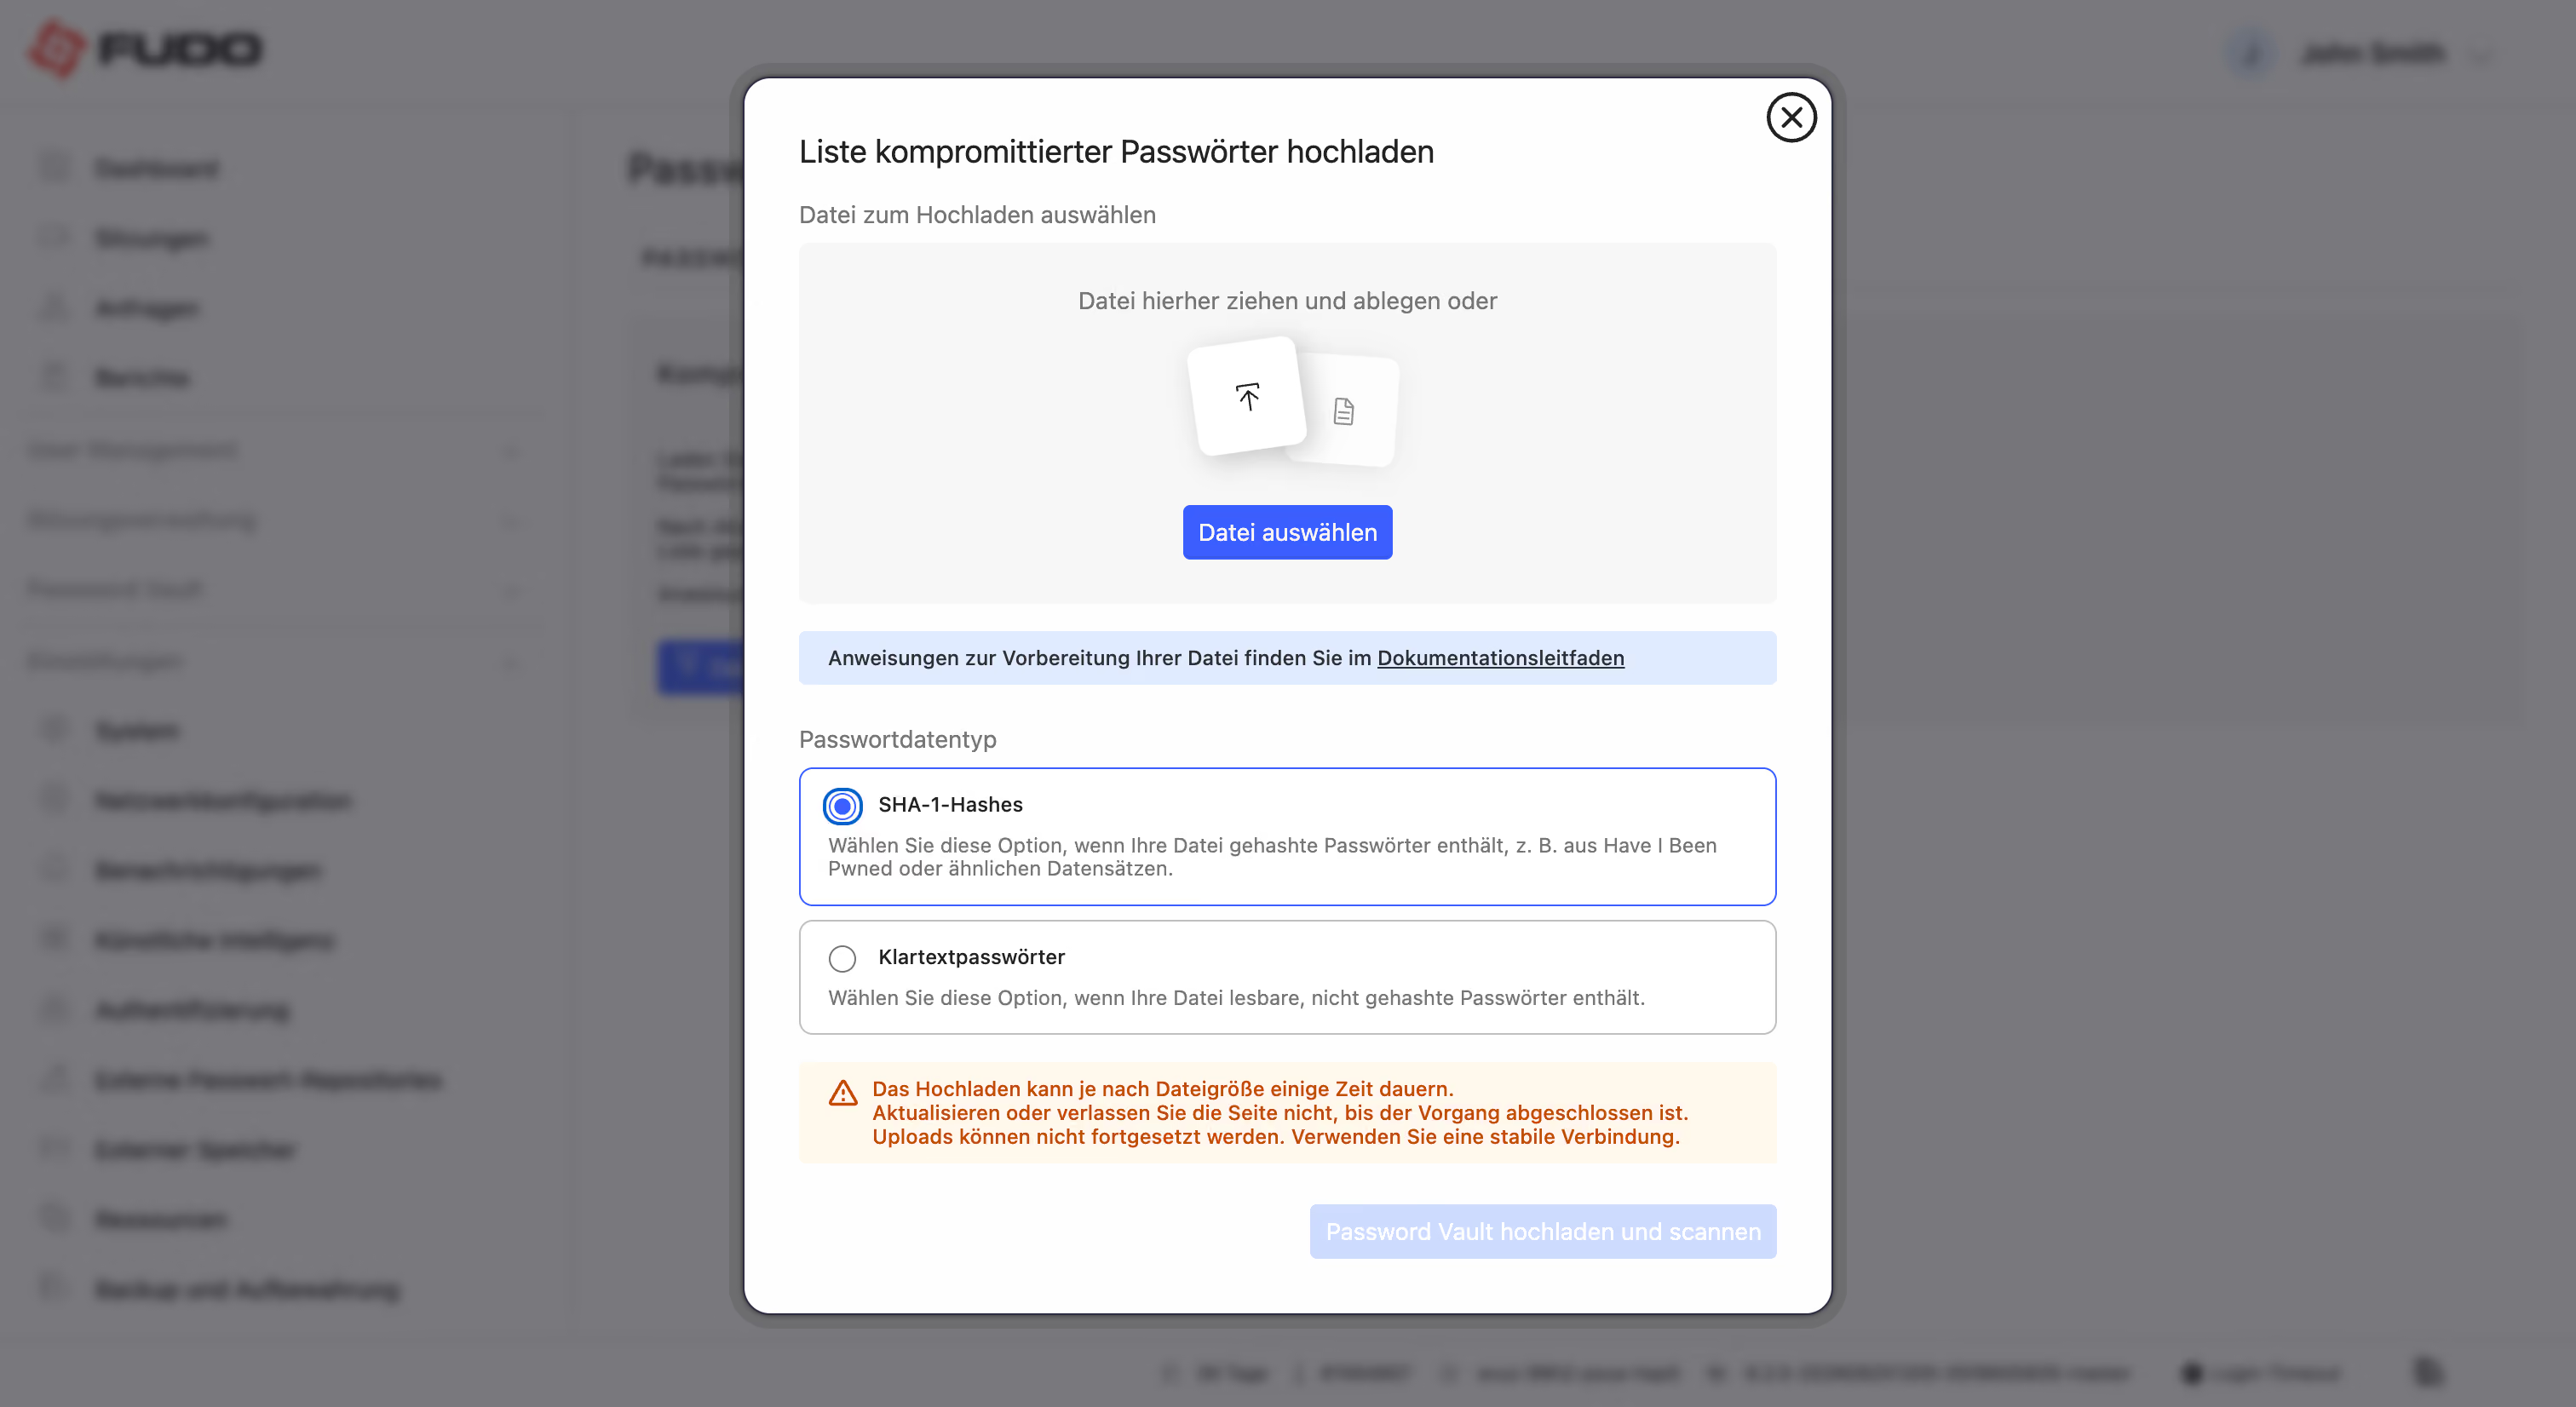
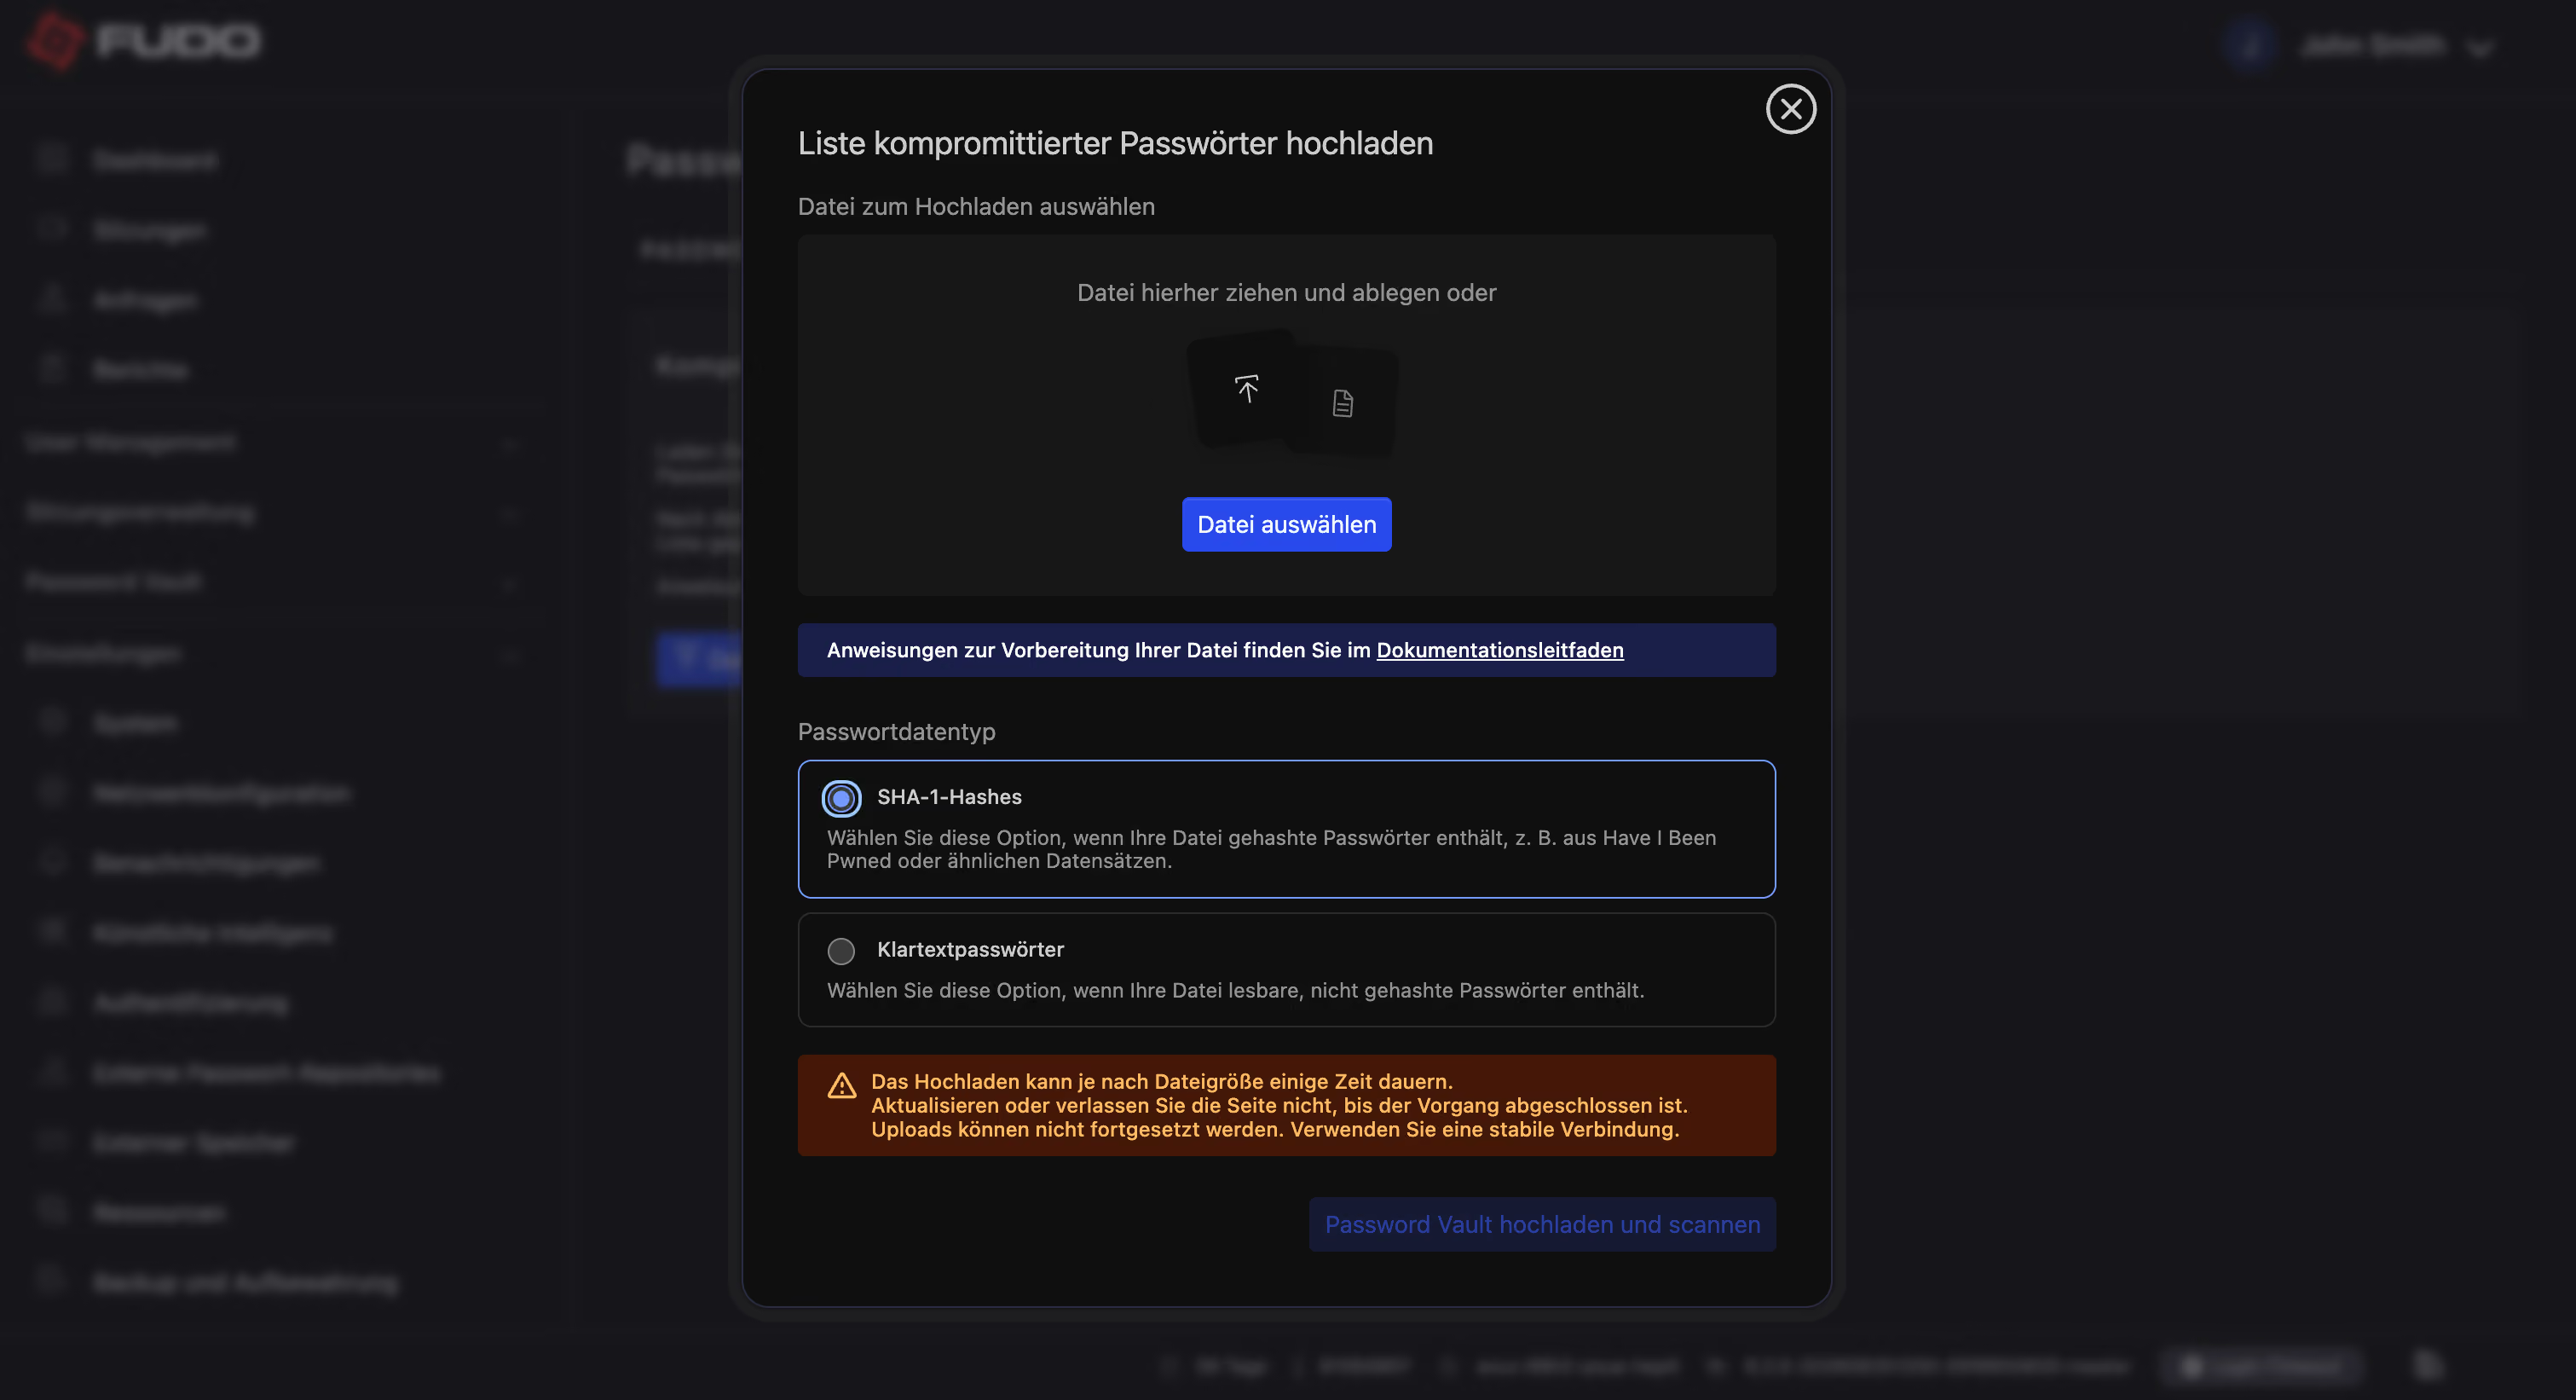
Erkennung kompromittierter Passwörter
Fudo PAM verlagert Ihre Verteidigung von reaktiver Protokollierung hin zu proaktiver Abwehr in Echtzeit. Angetrieben von fortschrittlicher KI überwacht es kontinuierlich sowohl interne Administratoren als auch externe Spezialisten. Wird eine Anomalie oder böswillige Absicht erkannt, löst Fudo Enterprise sofort automatisierte Abwehrmaßnahmen aus:
- Sofortige Benachrichtigung des SecOps-Teams (E-Mail)
- Auslösen eines SNMP-TRAP an Ihr SIEM/SOAR
- Pausieren der aktiven Sitzung zur Prüfung durch einen Administrator
- Sofortiges Beenden der Verbindung
- Trennen und Sperren des kompromittierten Benutzerkontos
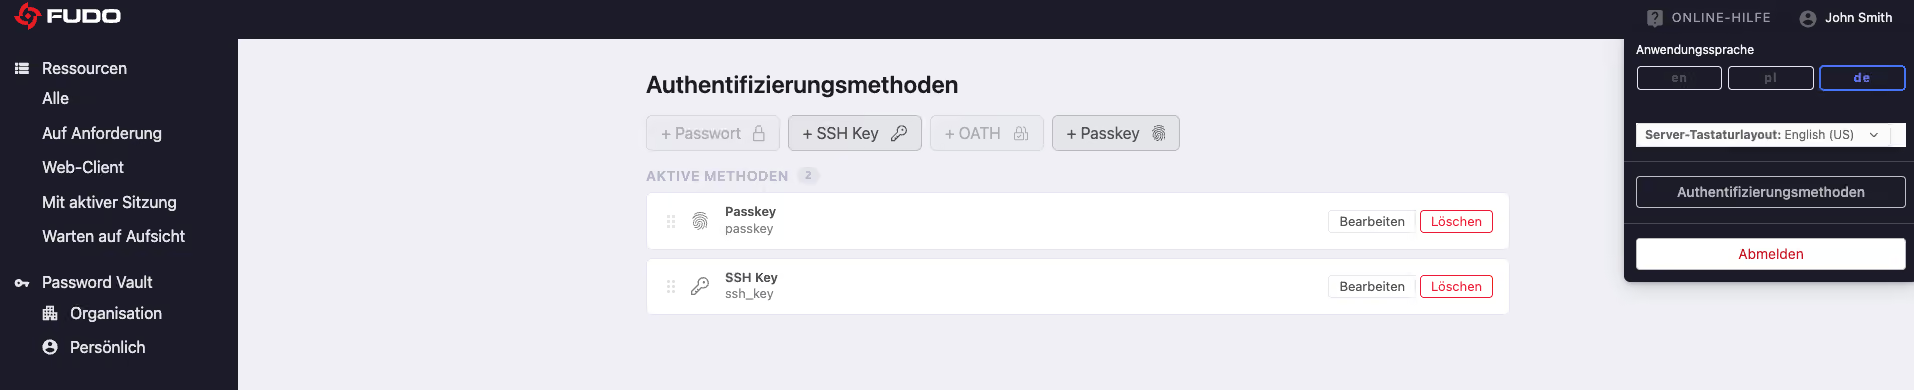
Passwortlose Authentifizierung
Fudo Enterprise unterstützt jetzt robuste passwortlose Authentifizierung mit FIDO2-Hardware-Token wie YubiKeys sowie Gerätebiometrie. Benutzer können Passkeys eigenständig über ein sicheres Self-Service-Portal registrieren und verwalten – ganz ohne IT-Support. Das erhöht die Zugriffssicherheit für alle Benutzer und beschleunigt den Anmeldevorgang.
Fortschrittliche Bedrohungserkennung und -abwehr
Quantitatives Verhaltensmodell
Analysiert umfangreiche Verbindungs-Baselines, einschließlich Sitzungsmetadaten, Häufigkeit und Zeitpunkt, und löst sofort Alarme bei strukturellen Abweichungen aus.
Biometrisches Mausmodell
Erfasst über 700 einzigartige physische Merkmale wie Beschleunigung, mikroskopisches Jitter und Gerätetyp, um die Benutzeridentität fortlaufend zu verifizieren.
Biometrisches Tastaturmodell
Erfasst über 100 Anschlagdynamiken, darunter Rhythmus, Anschlagstärke und Tippgeschwindigkeit, um gemeinsam genutzte Zugangsdaten oder gekaperte Sitzungen sofort zu erkennen.
Semantisches Verhaltensmodell
Lernt spezifische administrative Gewohnheiten und meldet unerwartete Befehle, nicht autorisierte Skripte oder riskante Datenbankabfragen, bevor Schaden entsteht.
KI-gestützte Kontrolle privilegierter Zugriffe
Fudo PAM verlagert Ihre Verteidigung von reaktiver Protokollierung hin zu proaktiver Abwehr in Echtzeit. Angetrieben von fortschrittlicher KI überwacht es kontinuierlich sowohl interne Administratoren als auch externe Spezialisten. Wird eine Anomalie oder böswillige Absicht erkannt, löst Fudo Enterprise sofort automatisierte Abwehrmaßnahmen aus:
- Sofortige Benachrichtigung des SecOps-Teams (E-Mail)
- Auslösen eines SNMP-TRAP an Ihr SIEM/SOAR
- Pausieren der aktiven Sitzung zur Prüfung durch einen Administrator
- Sofortiges Beenden der Verbindung
- Trennen und Sperren des kompromittierten Benutzerkontos
Compliance- und Audit-Funktionen
Umfassende Enterprise-Compliance und Governance – vollständige Kontrolle über Sitzungs-Streams
Bietet Live-Überwachung und hochauflösende Aufzeichnung aller RDP-, SSH- und Datenbanksitzungen und verschafft SecOps-Teams sofortige Übersicht.
Audit-Trails
Erstellt kryptografisch signierte, manipulationssichere Protokolle und detaillierte Audit-Berichte, die Unternehmen bei der Vorbereitung auf NIS2-, ISO/IEC-27001-, DSGVO-, PCI-DSS- und HIPAA-Audits unterstützen.
Zero-Trust-Zugriffskontrollen
Bietet granulares Berechtigungsmanagement nach dem Prinzip der geringsten Rechte, einschließlich zeitlich begrenzter Zugriffsfenster, Just-in-Time-Rechteerweiterung und sofortigem Entzug.
Automatisiertes Secrets-Management
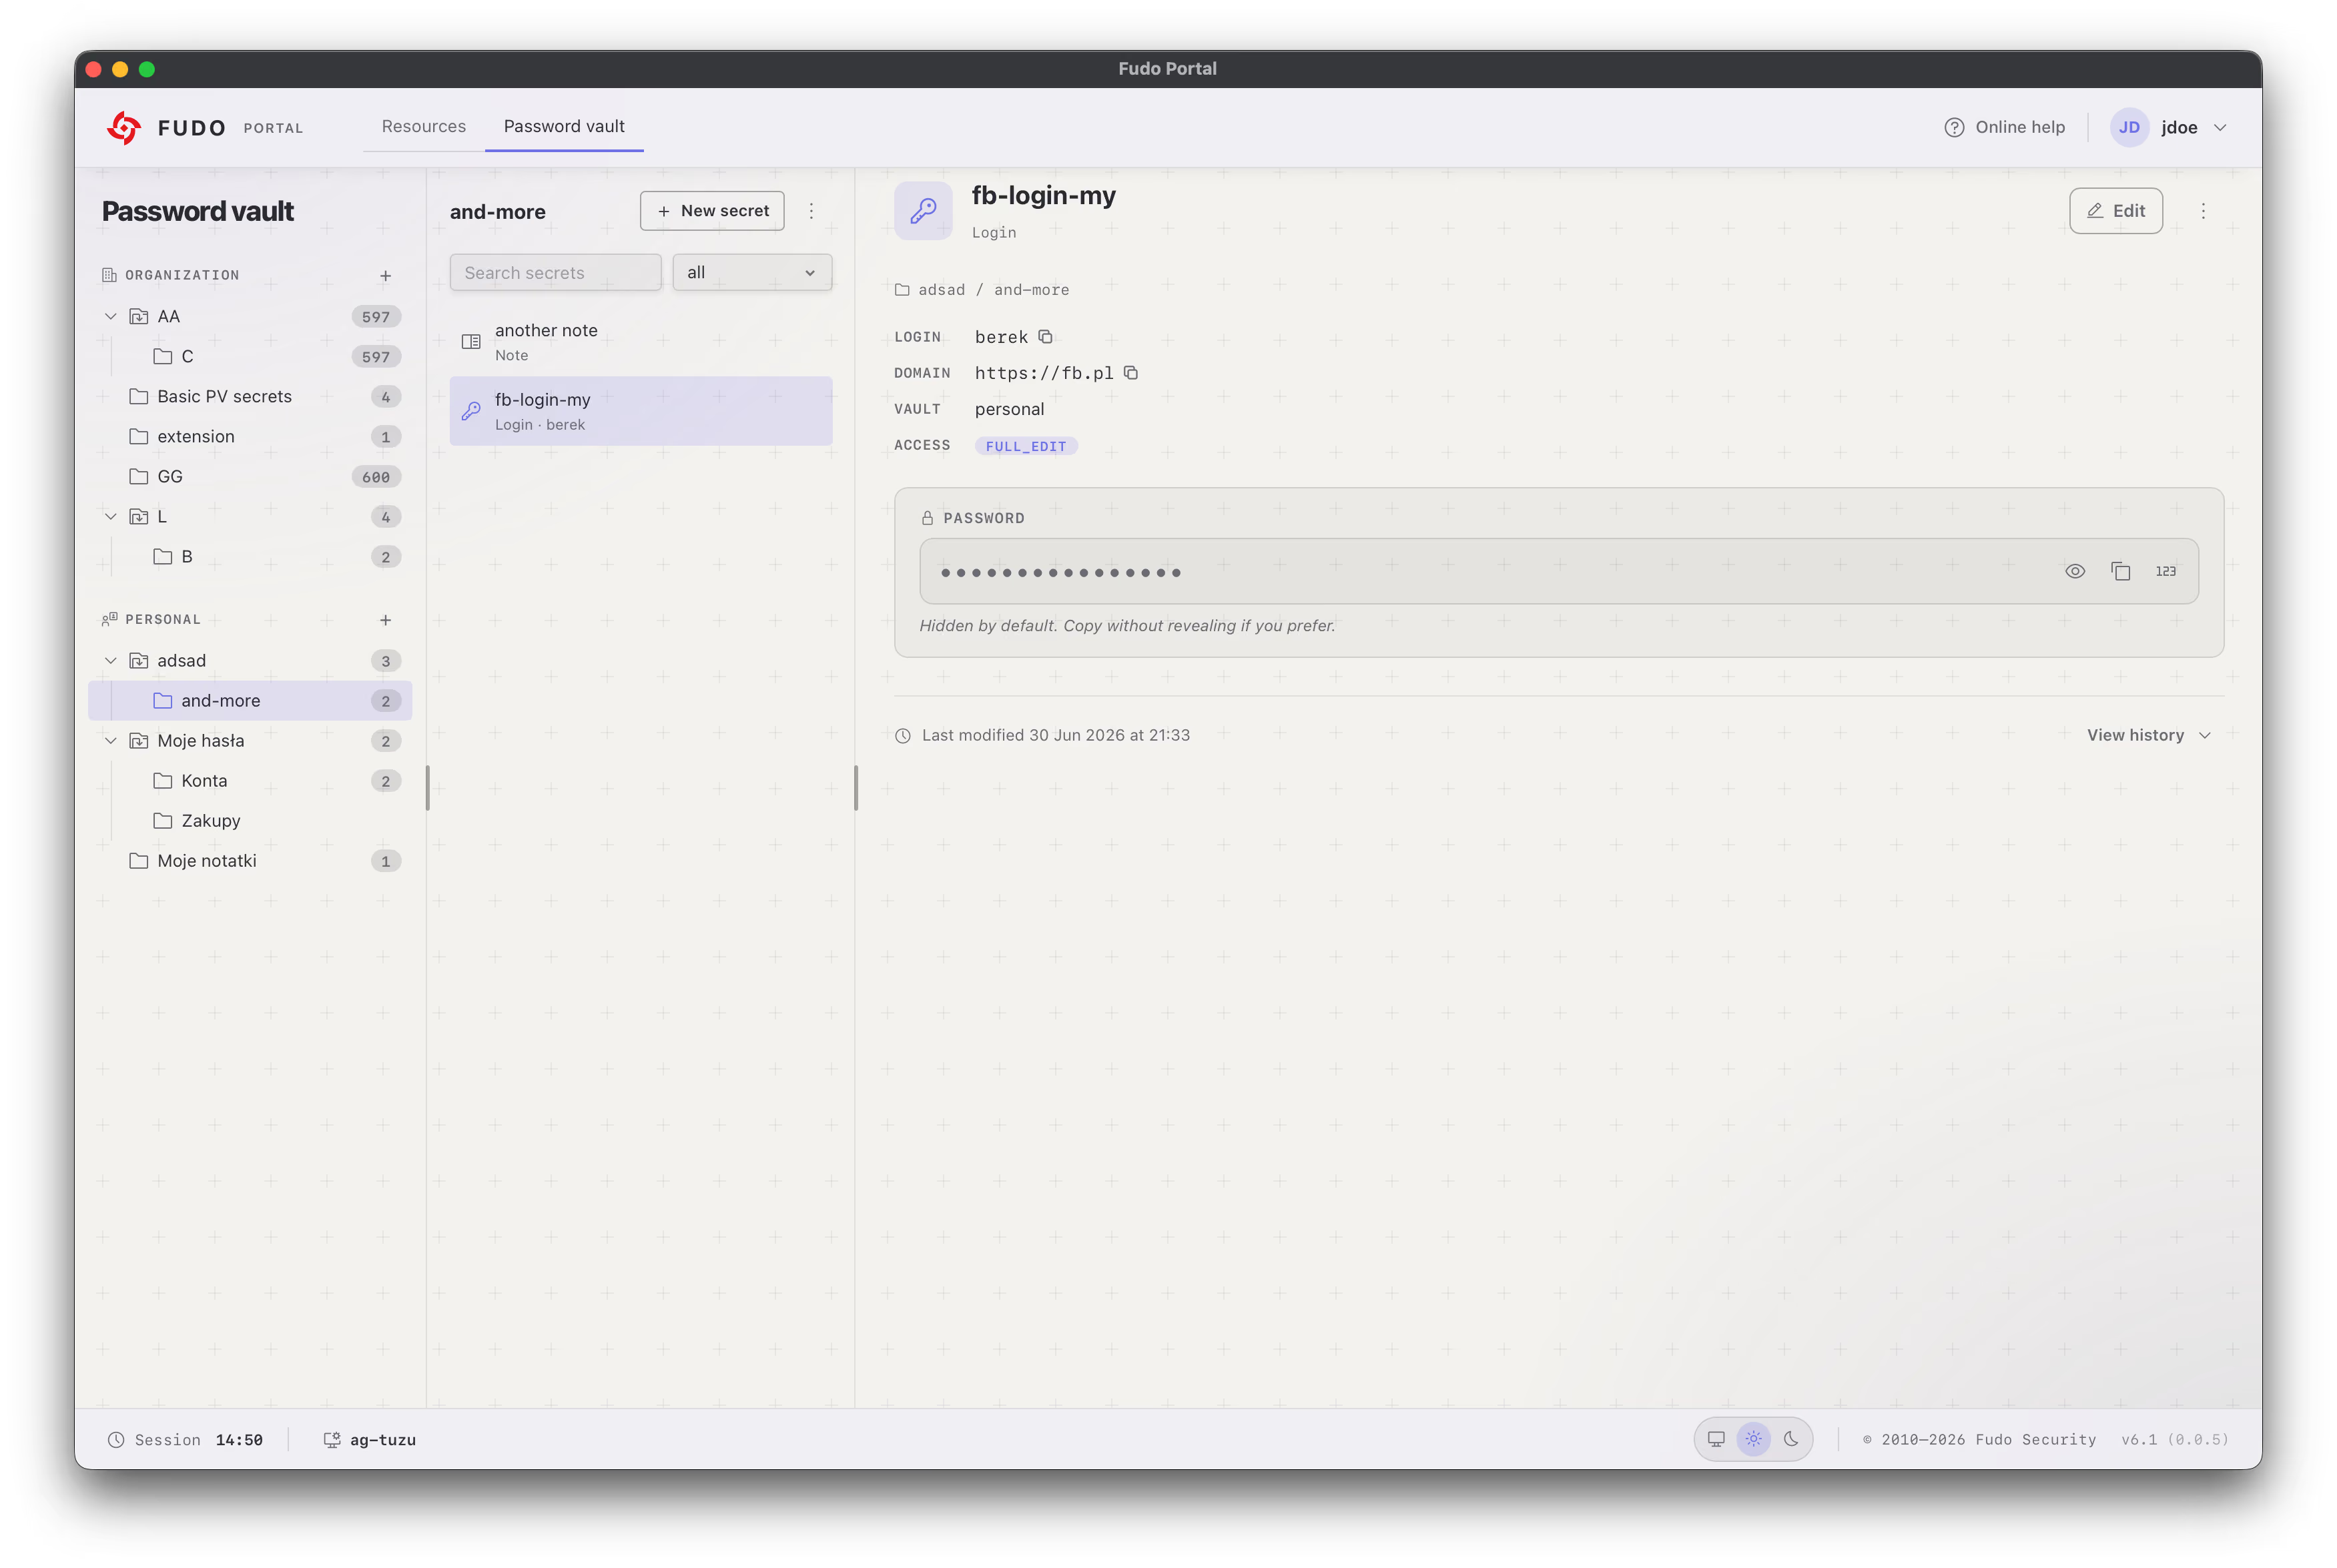
Bietet einen verschlüsselten Credential-Tresor auf Enterprise-Niveau, der Passwörter und SSH-Schlüssel automatisch rotiert und in Sitzungen einspeist, ohne sie den Benutzern preiszugeben.
Kontextbezogene Multi-Faktor-Authentifizierung
Sichert privilegierten Zugriff durch Multi-Faktor-Authentifizierung und Step-up-Authentifizierung für sensible Aktionen und Hochrisikoszenarien.
Zentrales SecOps-Kommandozentrum
Ein zentrales Dashboard ermöglicht Sicherheitsteams die Überwachung privilegierter Zugriffsaktivitäten anhand wichtiger Kennzahlen, Statusmeldungen und Alarme – einschließlich aktiver Sitzungen, verdächtiger Aktivitäten, aktiver Benutzer, Kontorisiken, Node-Status und aktueller Systemereignisse.
Einheitlicher, sicherer und agentenloser Zugriff
Unsere agentenlose Architektur macht Softwareinstallationen, Kernel-Erweiterungen oder Netzwerkänderungen überflüssig. Diese schlüsselfertige Lösung integriert sich nahtlos in Ihren Netzwerkverkehr und skaliert nach Bedarf.
Einfachheit auf Enterprise-Niveau
100 % agentenlose Architektur
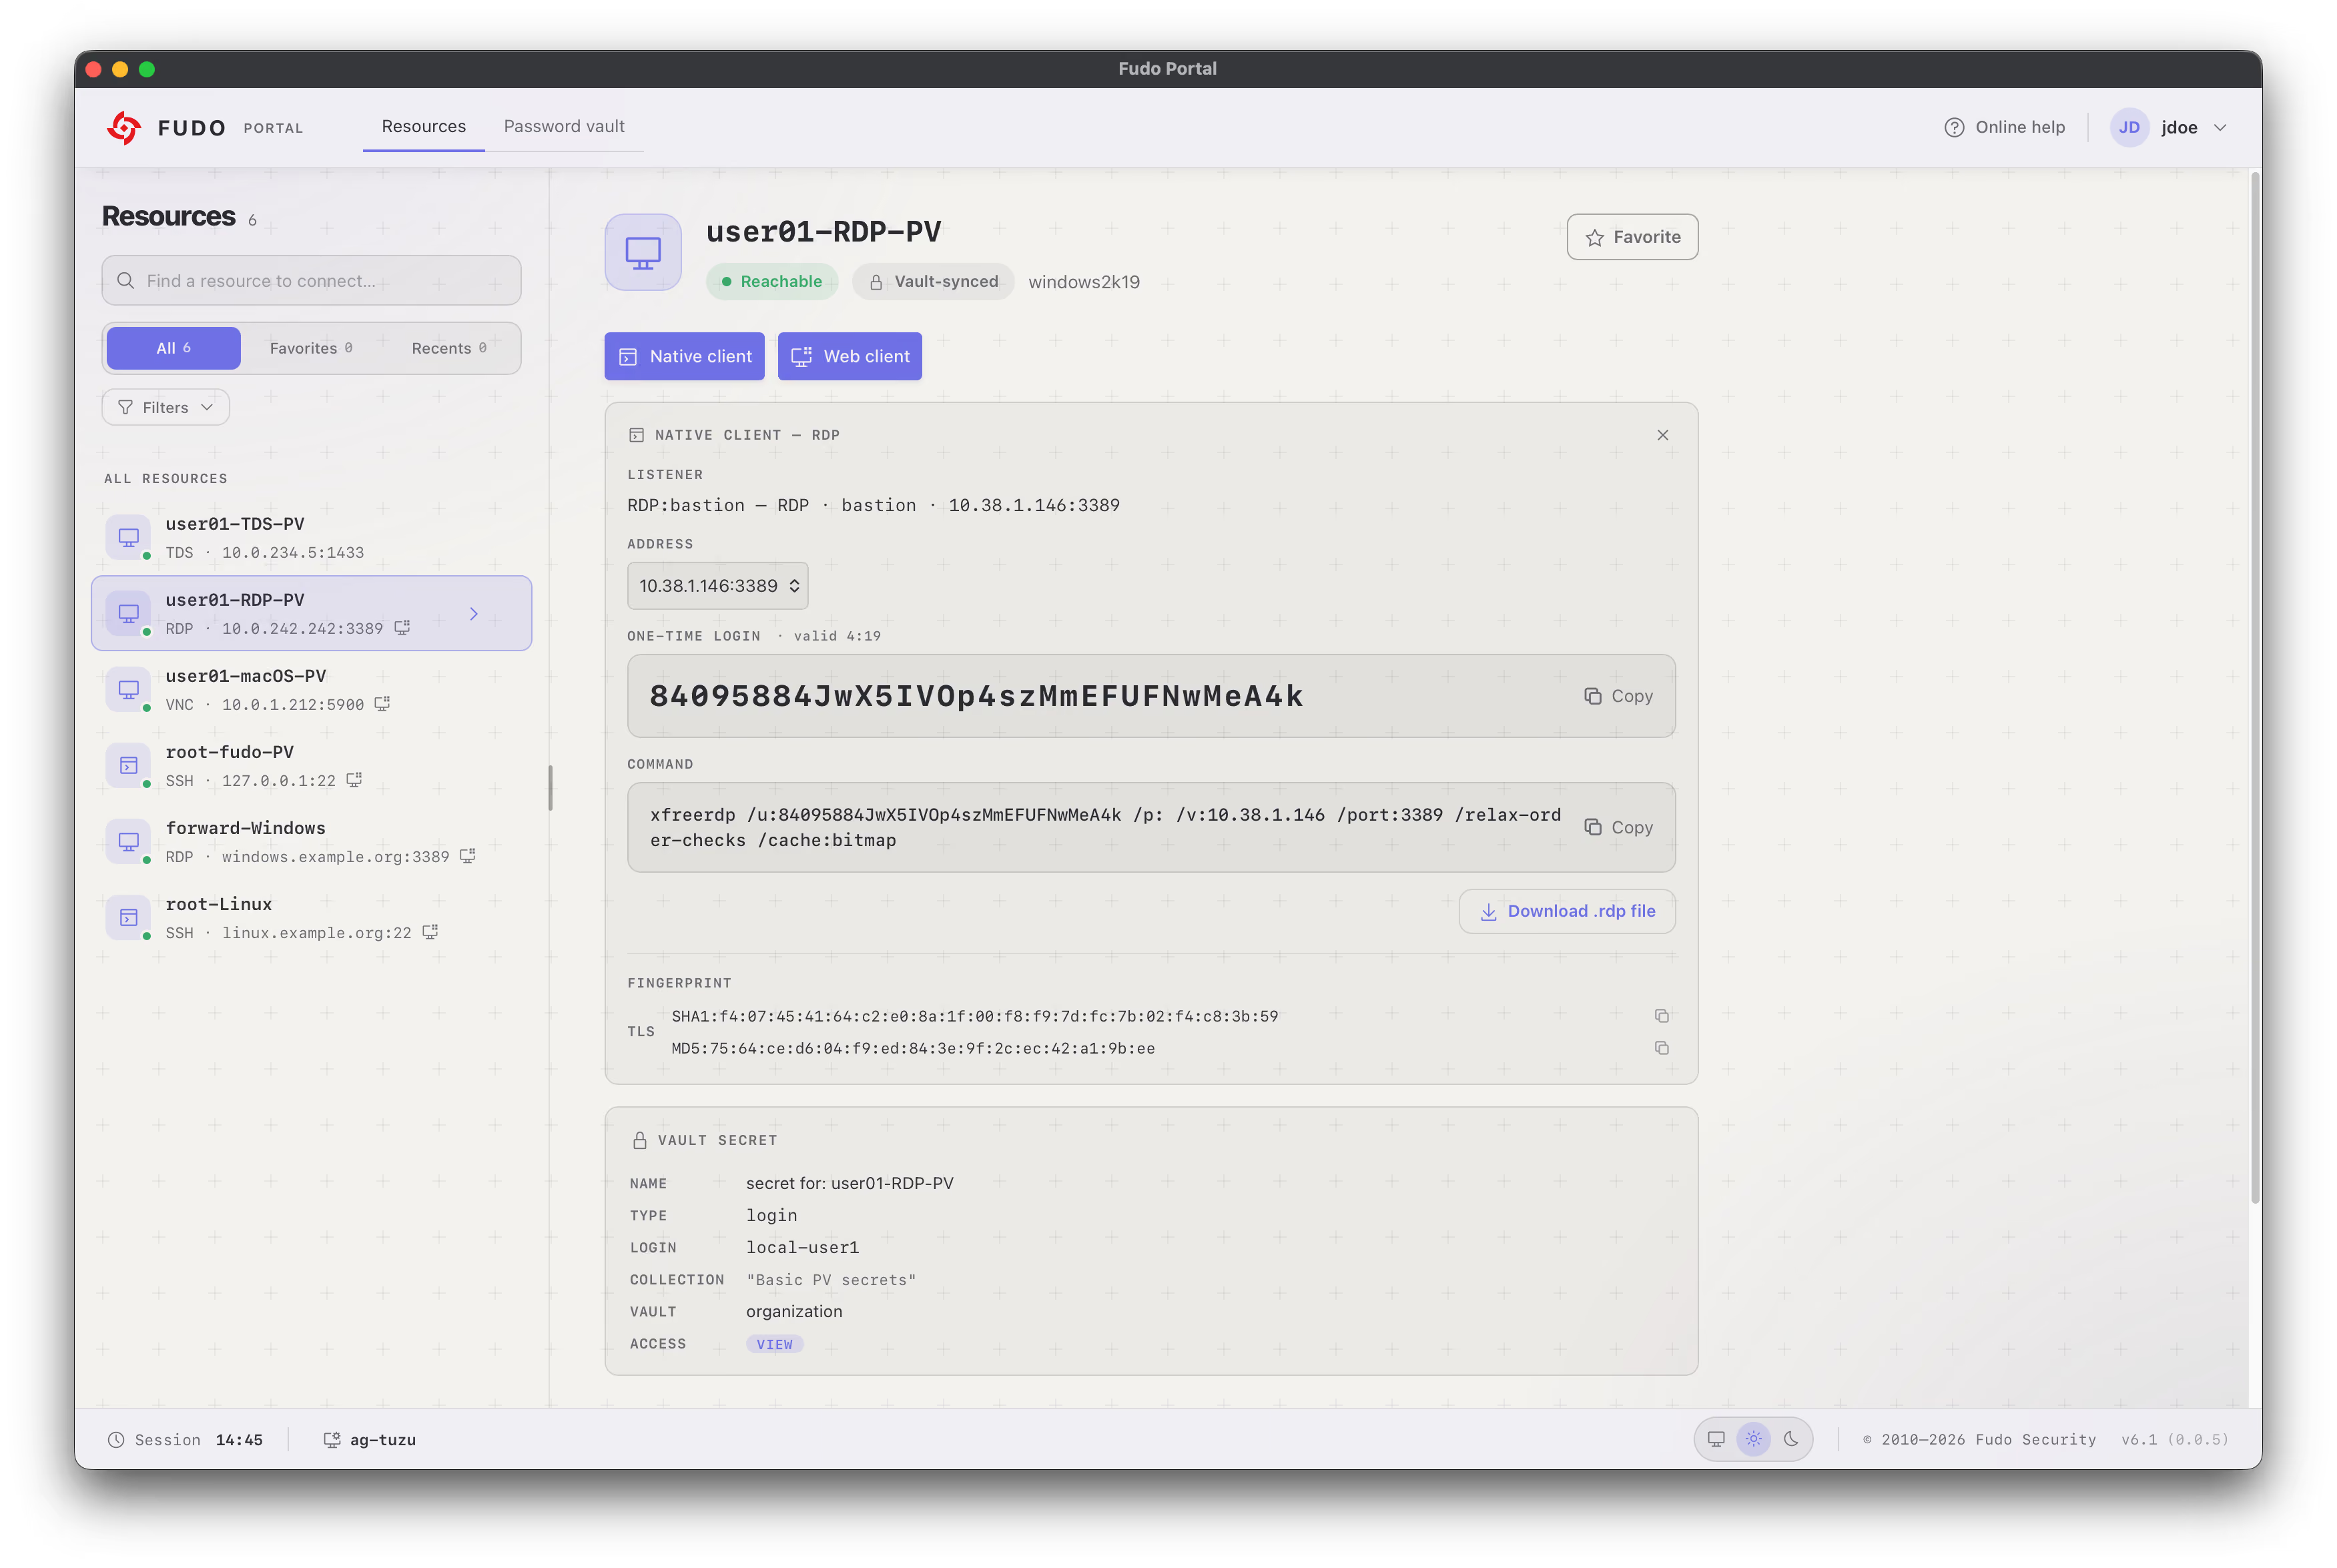
Für Standard-Workflows im privilegierten Zugriff ist keine Client-Software erforderlich. Administratoren und Dienstleister verbinden sich mit ihren gewohnten nativen Tools, während Fudo den Zugriff über das Gateway absichert.
Keine Beeinträchtigung der Infrastruktur
Setzen Sie Fudo im Bastion-, Proxy- oder Tunnelmodus ein und integrieren Sie es in Ihr Netzwerk, ohne Endpunkte oder Zielserver zu verändern.
Nahtlose IdP- und Verzeichnisintegration
Bietet native Integration mit Active Directory, Entra ID (Azure AD), Okta und führenden IAM-/IdP-Systemen für ein einheitliches Policy-Management.
Skalierbare Hochverfügbarkeitsarchitektur
Entwickelt für geschäftskritische Infrastrukturen mit nativem Clustering, Echtzeit-Synchronisierung und automatischem Failover für null Ausfallzeit.
Einheitliches Zugriffsmanagement
Eine zentrale Oberfläche zur Passwortverwaltung, Steuerung von Benutzerberechtigungen, zum Live-Streaming von Verbindungen und für tiefgehende Verhaltensforensik.
Kontinuierliche Zero-Trust-Durchsetzung
Erzwingt kontinuierliche Authentifizierung und Validierung während der gesamten Sitzung – nicht nur beim Login.
Operative Effizienz ohne Kompromisse
Beschleunigen Sie IT-Betrieb und externe Arbeitsabläufe. Fudo PAM vereinfacht das Privileged Access Management und macht Sicherheit zu einem Treiber organisatorischer Effizienz.
Reibungslose Infrastrukturverwaltung
Sofortiges Onboarding privilegierter Nutzer
Binden Sie interne Administratoren, DevOps-Teams und externe Ingenieure innerhalb von Minuten ein – mit automatisierten, richtlinienbasierten Workflows.
Produktivität mit nativen Tools
Ingenieure können ihre bevorzugten nativen Tools wie Mstsc, PuTTY und DBeaver nutzen, ohne auf webbasierte Konsolen beschränkt zu sein.
Sofortige Incident Response
SecOps-Teams können historische Sitzungsvideoarchive per Textsuche schnell durchsuchen – inklusive OCR für Befehlszeilen und UI-Texte –, um Fehler und Sicherheitsvorfälle zu diagnostizieren.
Vollständiger forensischer Videoexport
Erstellen Sie vollständige, unveränderbare Videoprotokolle vergangener Sitzungen als belastbaren Nachweis für Compliance, Post-Incident-Analysen oder die Rechenschaftspflicht von Dienstleistern.
Detaillierte Workforce-Analysen
Detaillierte Telemetriedaten zu Aktivität, Leerlaufzeiten und ausgeführten Befehlen geben der Unternehmensführung einen klaren Überblick über Systemleistung und Mitarbeiterengagement.


“Wir waren erstaunt, wie schnell Fudo in unserer Organisation implementiert werden konnte. Die Migration verlief extrem schnell und reibungslos.”
“Wir fühlen uns viel sicherer, wenn wir genau wissen, was Drittanbieter mit unseren Servern und Datenbanken machen.”

“Fudo hat unser Leben einfacher gemacht und uns allen Zeit verschafft, effizienter zu arbeiten und uns sicher zu fühlen.”
Einfache, sichere Zusammenarbeit mit Drittanbietern
Cloud-natives Secure Remote Access für jedes Team